Blog
Wenn das Tool, das Ihre WordPress-Website schützt, gehackt wird
Ihr Backup-Plugin sollte das Sicherheitsnetz sein. Hier erfahren Sie, was die UpdraftPlus-Datenpanne bedeutet, wie Sie feststellen, ob Ihre Website betroffen ist, und was Sie heute überprüfen sollten.
Sie haben ein Backup-Plugin aus einem bestimmten Grund installiert: damit Sie im Falle eines Problems die Website zurücksetzen und ruhig schlafen können.
Diese Woche gibt es leider schlechte Nachrichten. Das Unternehmen hinter UpdraftPlus, einem der beliebtesten WordPress-Backup-Plugins, wurde selbst gehackt. Die Angreifer nutzten diesen Zugriff, um versteckte Hintertüren in einige der damit verbundenen Websites einzuschleusen.
Wenn Sie UpdraftPlus verwenden oder nicht sicher sind, ob Ihr Entwickler dies tut, erfahren Sie hier, was Sie heute überprüfen sollten. Langfristig gibt es zwei Auswege: WordPress weiter nutzen und aktuell halten oder zu einer Plattform wechseln, auf der nichts mehr gepatcht werden muss und kein Backup-Plugin die Schlüssel zu Ihrer Website in der Hand hält – deshalb haben wir Mondovo entwickelt.
Was ist passiert?
UpdraftPlus ist ein WordPress-Plugin, das Websites sichert. Es genießt großes Vertrauen und hat mehr als vier Millionen aktive Installationen. Das Unternehmen, das es herstellt, TeamUpdraft, bietet auch UpdraftCentral an, einen optionalen Dienst, mit dem Sie (oder Ihre Webagentur) viele WordPress-Websites von einem einzigen Dashboard aus verwalten können: Backups durchführen, Plugins aktualisieren usw., ohne sich bei jeder einzelnen Website anmelden zu müssen.
Damit diese Fernsteuerung funktioniert, speichert jede verbundene Website einen digitalen „Verbindungsschlüssel“. Stellen Sie sich das wie einen Zweitschlüssel vor, den Sie einem vertrauenswürdigen Hausverwalter geben.
Am Wochenende des 17. und 18. Oktober 2026 stellte TeamUpdraft fest, dass jemand in seine eigenen Systeme eingedrungen war. Das Unternehmen gibt an, dass auf seine Kundendatenbank zugegriffen wurde, einschließlich dieser Verbindungsschlüssel sowie Namen, E-Mail-Adressen, Rechnungsadressen und Bestellhistorien der Kunden. Passwörter wurden in verschlüsselter (gehashter) Form gespeichert. Kartendaten wurden überhaupt nicht gespeichert, da Zahlungen über separate Zahlungsdienstleister abgewickelt werden.
Anschließend wurden die Zweitschlüssel verwendet. Das Sicherheitsunternehmen Patchstack berichtete, dass ein Angreifer mit gültigen UpdraftCentral-Schlüsseln über etwa 18 Stunden am 18. und 19. Oktober Befehle sendete, die dazu führten, dass verbundene Websites versteckte „Backdoor“-Plugins installierten. Patchstack zählte 99 verschiedene Namen für diese gefälschten Plugins, die meisten davon waren unauffällige Bezeichnungen, die dazu dienten, unbemerkt zu bleiben. Das Sicherheitsunternehmen Nethemba entdeckte den Angriff auf seine eigenen Websites und veröffentlichte die erste detaillierte Analyse.
Setzen Sie die Zahlen ins Verhältnis. Vier Millionen ist die Anzahl der Websites, die UpdraftPlus verwenden. Es ist nicht die Anzahl der gehackten Websites. Nur Websites, die mit der Cloud-Version von UpdraftCentral verbunden waren, waren direkt betroffen, und niemand hat veröffentlicht, wie viele tatsächlich eine Hintertür erhalten haben.
Sollte ich besorgt sein?
Es läuft auf eine einzige Frage hinaus: Verwendet Ihre Website UpdraftPlus und war sie jemals mit UpdraftCentral verbunden?
- Wenn Sie UpdraftPlus überhaupt nicht verwenden, betrifft dieser Vorfall Ihre Website nicht.
- Wenn Sie das kostenlose UpdraftPlus-Plugin verwenden und nie ein Konto bei TeamUpdraft erstellt haben, müssen Sie laut Unternehmen nichts weiter tun, als das Plugin auf dem neuesten Stand zu halten.
- Wenn Ihre Website mit UpdraftCentral verbunden war oder Sie für UpdraftPlus Premium bezahlen, behandeln Sie sie als potenziell betroffen und überprüfen Sie sie noch heute. TeamUpdraft hat Premium-Benutzer gebeten, ihre Websites zu überprüfen, auch wenn sie UpdraftCentral nie bewusst genutzt haben. Patchstack weist darauf hin, dass ein Verbindungsschlüssel automatisch erstellt werden kann, wenn eine Website mit einem TeamUpdraft-Konto verknüpft wird.
Nicht sicher? Agenturen nutzen diese Dashboards oft für die Websites ihrer Kunden. Fragen Sie also denjenigen, der Ihre Website verwaltet.
Es gibt ein Detail, das diese Geschichte mehr als nur ein „Update und weiter so“ macht. Nethemba fand heraus, dass einige Versionen der Hintertür ein neues Benutzerkonto erstellen, das als normaler Redakteur angezeigt wird, aber heimlich zusätzliche Berechtigungen hat, einschließlich der Möglichkeit, Plugins zu installieren. Dieses Konto bleibt auf der Website, auch nachdem das gefälschte Plugin gelöscht wurde, und der Angreifer kennt dessen Passwort. Ein Redakteur ist leicht zu übersehen.
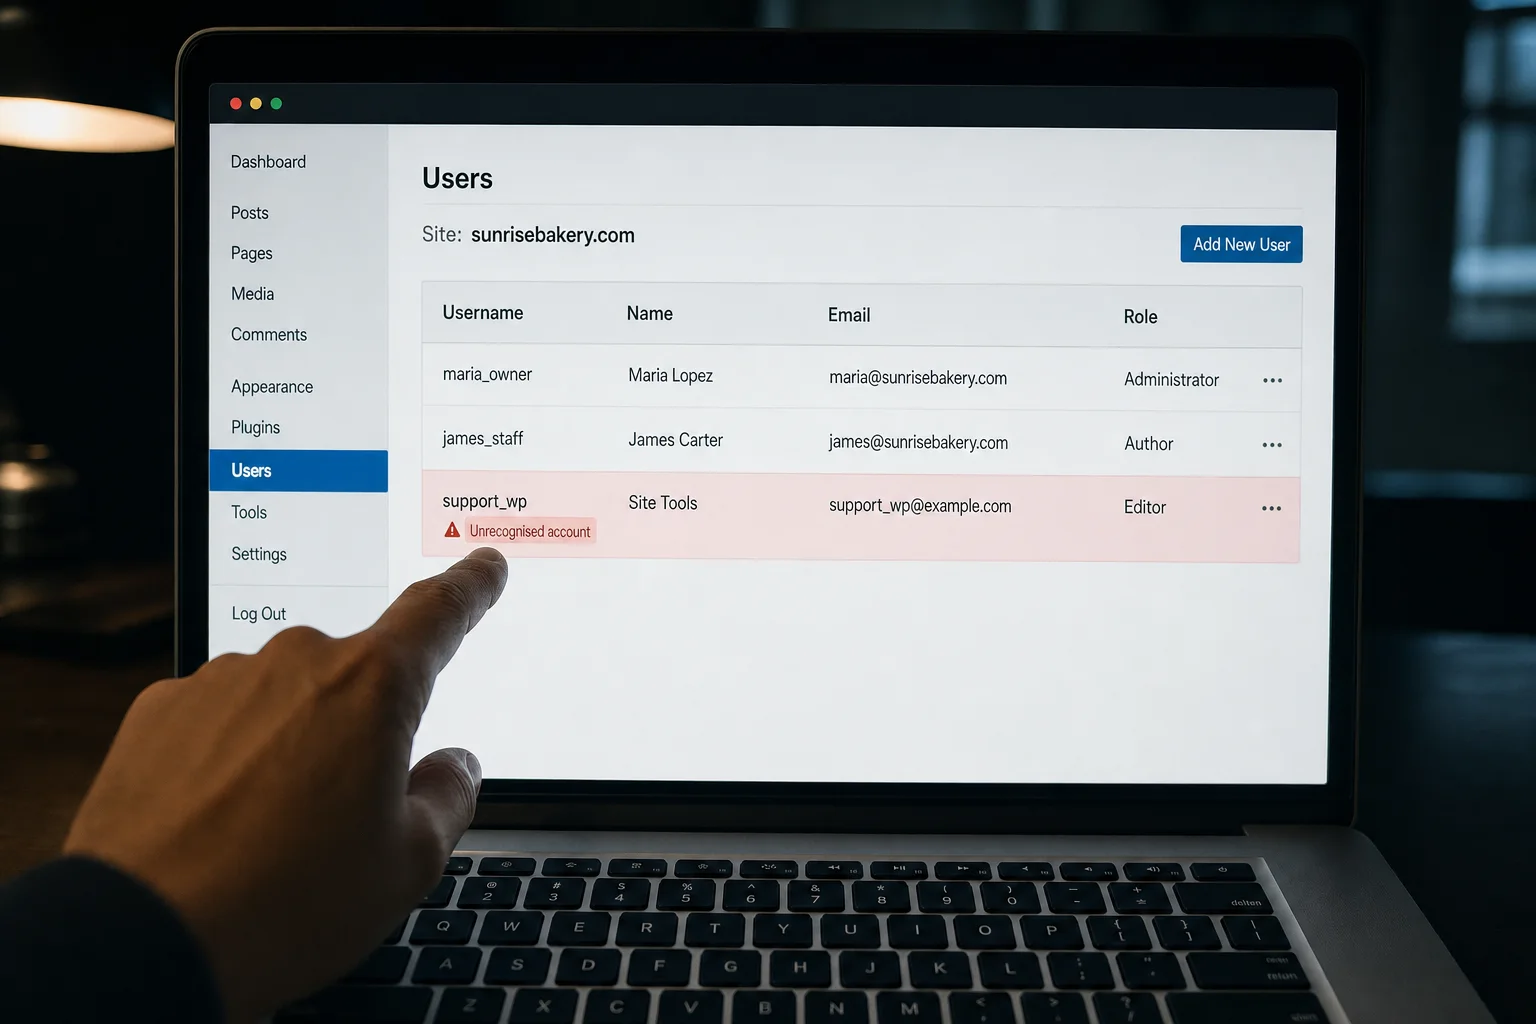
Worauf Sie achten sollten: ein Konto, das Sie nicht kennen, oft mit einem harmlos klingenden Namen und der Rolle als Redakteur.
Was Sie heute tun sollten
Gehen Sie diese Liste durch oder leiten Sie sie an Ihren Entwickler oder Ihre Agentur weiter:
- Fragen Sie denjenigen, der Ihre Website verwaltet, ob sie UpdraftPlus verwendet und ob sie jemals mit UpdraftCentral verbunden war.
- Befolgen Sie die Ratschläge von TeamUpdraft von deren Seite zum Sicherheitsvorfall: Melden Sie sich direkt bei der Website an (nicht über das Remote-Dashboard), aktualisieren Sie UpdraftPlus auf die neueste Version und löschen Sie den UpdraftCentral-Verbindungsschlüssel in den Einstellungen des Plugins. Sicherheitsexperten betonen, dass es nicht ausreicht, die Website aus dem Dashboard zu entfernen. Der Schlüssel auf der Website selbst muss weg.
- Überprüfen Sie die Liste der Benutzer. Suchen Sie nach Administratoren oder Redakteuren, die Sie nicht kennen, insbesondere nach Konten, die seit dem 17. Oktober erstellt wurden. Entfernen Sie sie oder lassen Sie sie von Ihrem Entwickler entfernen.
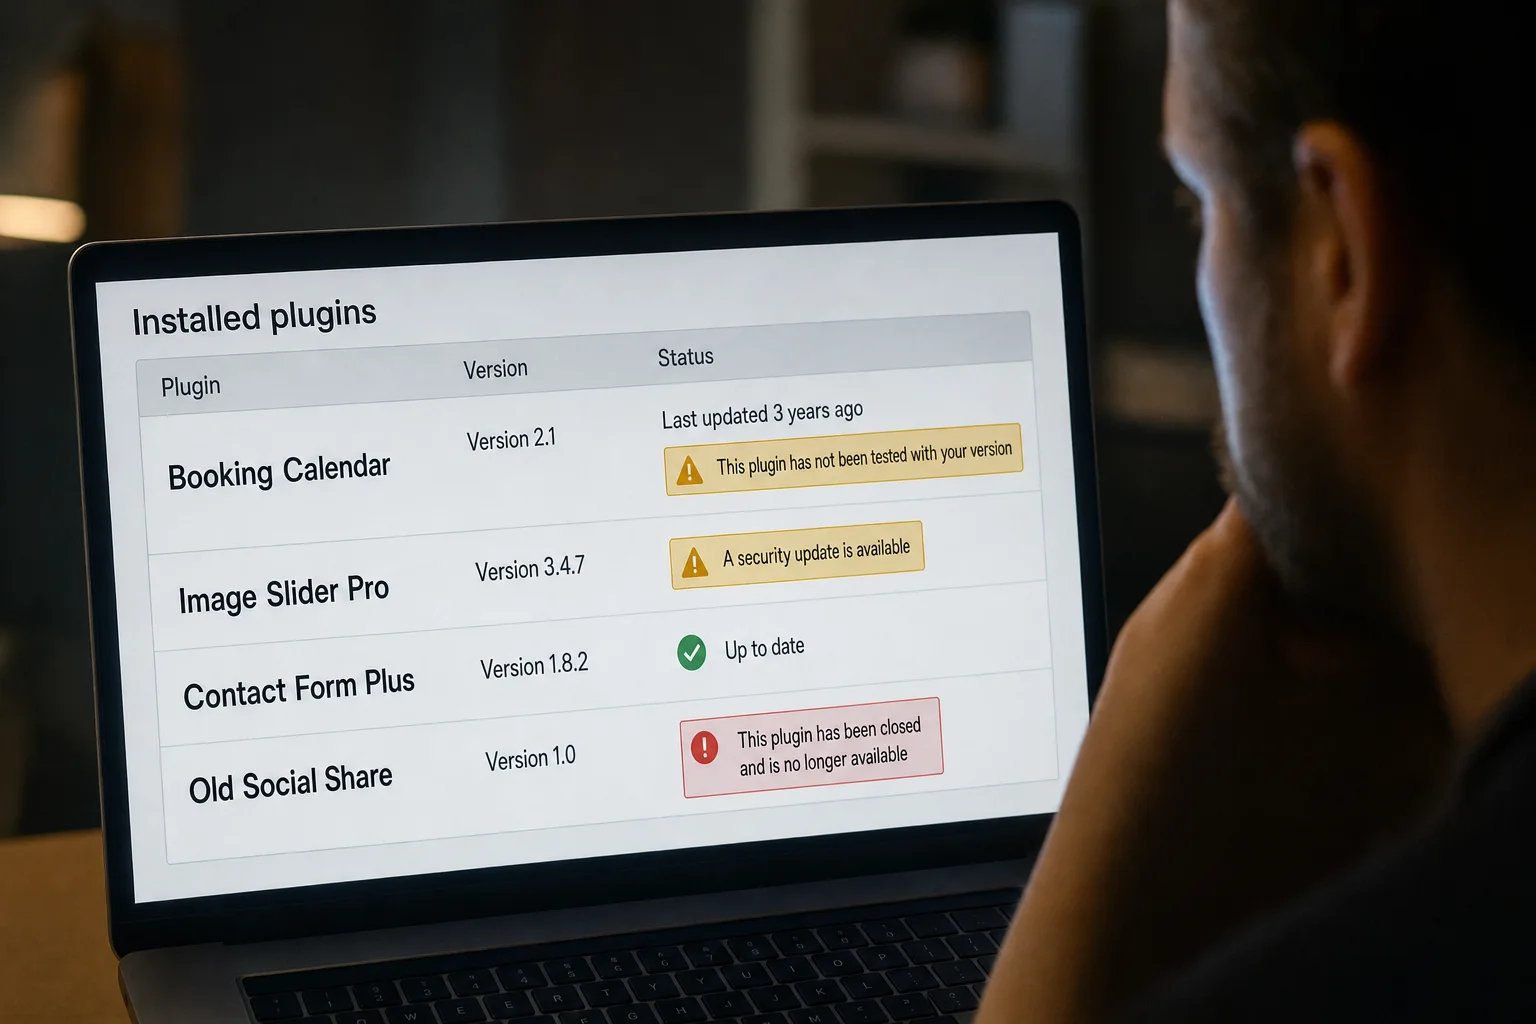
- Überprüfen Sie die Liste der Plugins. Alles, an dessen Installation sich niemand erinnert, verdient eine genauere Betrachtung.
- Ändern Sie Ihre Passwörter: jedes Administrator-Passwort auf der Website und Ihr TeamUpdraft-Konto-Passwort, falls Sie eines haben. Wenn Sie dieses Passwort woanders verwendet haben, ändern Sie es auch dort.
- Fordern Sie einen Malware-Scan an. Wenn etwas Verdächtiges auftaucht, schlägt TeamUpdraft vor, eine Wiederherstellung aus einem Backup vor dem 17. Oktober in Erwägung zu ziehen.
- Seien Sie vorsichtig bei E-Mails, die angeblich von dem Unternehmen stammen. TeamUpdraft gibt an, dass es Sie niemals nach Ihrem Passwort oder Ihren Schlüsseln fragen wird.
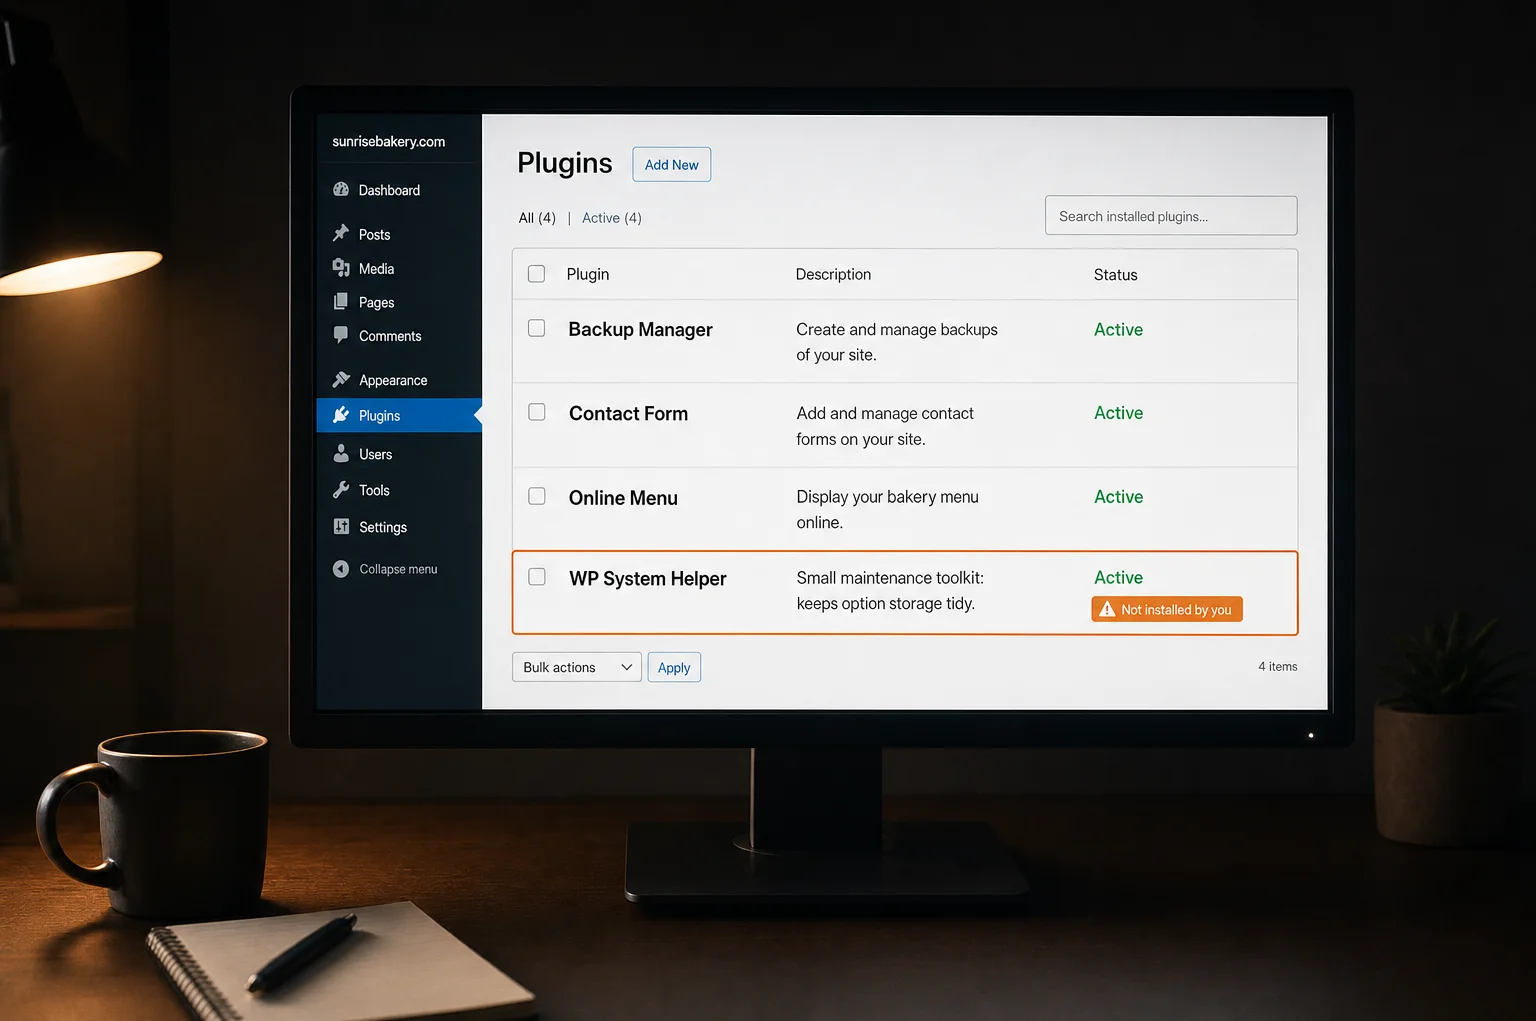
Hintertür-Plugins haben oft langweilige, hilfreich klingende Namen, die leicht zu übersehen sind.
Wenn Sie glauben, dass Ihre Website bereits kompromittiert wurde, führt Sie meine Schritt-für-Schritt-Anleitung Was tun, wenn Ihre WordPress-Website gehackt wurde durch den Prozess.
Die größere Lektion: Jedes Plugin ist ein weiterer Schlüssel
Es ist leicht, dies als „UpdraftPlus ist schlecht“ zu interpretieren. Das wäre nicht fair. UpdraftPlus ist ein angesehenes Plugin, das Millionen von Websites geschützt hat, und TeamUpdraft war offen über das Geschehene, hat klare Schritte veröffentlicht und ein Update bereitgestellt, das die alten Verbindungen unterbricht.
Die eigentliche Lektion handelt davon, wie WordPress-Websites aufgebaut sind: Zusatzprogramme von vielen Unternehmen, denen jeweils vertraut wird, innerhalb Ihrer Website zu laufen. Einige, wie Remote-Management-Dienste, halten auch einen Schlüssel, der es jemandem von außerhalb ermöglicht, Änderungen vorzunehmen. Jede dieser Türen ist eine weitere. Wenn eines dieser Unternehmen einen schlechten Tag hat, kann Ihre Website das auch, selbst wenn Sie alles richtig gemacht haben.
Das ist der Teil, der schmerzt. Sie haben kein Update verpasst. Sie haben ein gut bewertetes Backup-Plugin installiert, genau wie es Ihnen jeder rät.
In derselben Woche gab es eine separate Besorgnis über schwerwiegende Schwachstellen in PHP, auf dem WordPress läuft (siehe Was die PHP-Sicherheitsbedrohung für Ihre Website bedeutet). Für das Gesamtbild lesen Sie Ist WordPress sicher?
Oder überspringen Sie die Arbeit ganz. Auf Mondovo gibt es kein Backup-Plugin zur Auswahl, keine Remote-Management-Schlüssel auf Ihrer Website und keine Core-, Theme-, Plugin- oder PHP-Updates, die ausgeführt werden müssen. Seiten werden als statische Dateien von einem globalen Netzwerk veröffentlicht, und die Sicherheit der Plattform liegt in unserer Verantwortung. Um Ihr eigenes Unternehmen dort zuerst zu sehen, probieren Sie Mondovo kostenlos aus: Fügen Sie Ihre aktuelle Adresse ein und es erstellt drei Designs aus Ihren eigenen Seiten.
Was sind die Alternativen?
Wenn Sie nicht alle diese Schlüssel selbst verwalten möchten, gibt es drei sinnvolle Wege:
- Managed WordPress Hosting. Sie behalten WordPress und der Hoster übernimmt Updates, Überwachung und Malware-Bereinigung, aber Sie wählen weiterhin Ihre eigenen Plugins, sodass das Risiko durch Zusatzprogramme bestehen bleibt.
- Ein All-in-One-Website-Builder. Ein Unternehmen betreibt die Plattform, daher gibt es viel weniger Drittanbieter-Zusatzprogramme.
- Eine Plattform, die fertige Seiten veröffentlicht. Ihre Website wird als fertige Seiten und nicht als Software, die auf einem Server läuft, veröffentlicht, was viel weniger Angriffsfläche bietet. Dies ist der Weg, den Mondovo geht.
Warum eine Mondovo-Website keine offenen Zweitschlüssel hat
Mondovo-Websites werden als fertige Seiten veröffentlicht und von einem globalen Netzwerk aus ausgeliefert. Es gibt keine zu installierenden Plugins, kein PHP und keine Remote-Control-Schlüssel auf Ihrer Website. Und es gibt kein Backup-Plugin, um das Sie sich Sorgen machen müssen, denn es gibt überhaupt keine Backups, die Sie verwalten müssten. Die Sicherheit der Plattform liegt in unserer Verantwortung, nicht in Ihrer.
Formulare mit einem Anfrage-Posteingang, Buchungen, ein Online-Shop, Kontakte und E-Mail sind in Mondovo integriert. Ein Unternehmen, nicht zwanzig. Mondovo ist jünger als WordPress und hat kein Plugin-Verzeichnis. Prüfen Sie daher, ob alles Nischenhafte, auf das Sie angewiesen sind, integriert ist.
Das macht keine Website „unhackbar“. Nichts im Internet ist das, und Sie sollten trotzdem ein starkes Passwort für Ihr Konto verwenden. Aber es beseitigt die gesamte Risikokategorie, um die es bei diesem Vorfall geht.
Der Umzug ist einfacher als die meisten Leute erwarten. Fügen Sie Ihre Adresse ein und Mondovo überträgt Ihre öffentlichen Seiten, Blogbeiträge und Bilder: Ihre Worte und Ihre Website-Struktur, nicht Plugin-Dateien. Sie sehen den Plan, bevor ein Design erstellt wird, und wählen dann aus drei neuen Designs, die um Ihre eigenen Inhalte herum aufgebaut sind. Jede alte Seitenadresse, einschließlich WordPress-ähnlicher Links, wird auf die nächstgelegene neue Seite umgeleitet (301), und alles, was nicht exakt übereinstimmte, wird zur Überprüfung für Sie markiert.
Formulare, Buchungen und Zahlungen werden neu auf Mondovo eingerichtet und nicht von alten Plugins kopiert, und die Bestellhistorie eines Shops wird nicht übernommen. Die WordPress-Migrationsseite erklärt genau, was übertragen wird. Das Erstellen ist kostenlos, und die Live-Schaltung kostet 20 US-Dollar pro Monat für Pro, inklusive Hosting und SSL.
Meine WordPress-Website zu Mondovo verschieben → oder kostenlos mit dem Erstellen beginnen.
Details von TeamUpdraft, Patchstack und Nethemba, wie am 22. Oktober 2026 berichtet. Überprüfen Sie die Seite zum Sicherheitsvorfall von TeamUpdraft auf Updates.
Häufig gestellte Fragen
Ist UpdraftPlus jetzt sicher zu verwenden?
TeamUpdraft hat ein Update veröffentlicht, das die alten Verbindungen unterbricht. Wenn Sie es verwenden, aktualisieren Sie auf die neueste Version und löschen Sie den UpdraftCentral-Verbindungsschlüssel aus den Einstellungen des Plugins, indem Sie sich direkt bei der Website anmelden.
Ich verwende nur das kostenlose UpdraftPlus-Plugin. Bin ich betroffen?
Wenn Sie nie ein Konto bei TeamUpdraft erstellt haben, müssen Sie laut Unternehmen das Plugin nur auf dem neuesten Stand halten. Wenn Sie für Premium bezahlen oder Ihre Website mit UpdraftCentral verbunden war, überprüfen Sie Ihre Website noch heute.
Wie erkenne ich die Hintertür auf meiner Website?
Achten Sie auf Plugins, an deren Installation sich niemand erinnert, oft mit langweiligen, hilfreich klingenden Namen, und auf Benutzerkonten, die Sie nicht kennen. Überprüfen Sie sowohl Redakteure als auch Administratoren, da einige Versionen ein Redakteur-Konto mit versteckten Zusatzfunktionen erstellen.
Wurden vier Millionen Websites gehackt?
Nein. Vier Millionen ist die Anzahl der Websites, die UpdraftPlus verwenden. Nur Websites, die mit der Cloud-Version von UpdraftCentral verbunden waren, waren direkt betroffen, und niemand hat veröffentlicht, wie viele tatsächlich eine Hintertür erhalten haben.
Hätte dies eine Mondovo-Website betroffen?
Nein. Mondovo-Websites haben keine Plugins und keine Remote-Management-Schlüssel darauf gespeichert, worauf dieser Angriff angewiesen war.
Gibt es eine Website-Plattform, die keine Sicherheitsupdates benötigt?
Keine Website ist risikofrei, aber bei einigen Plattformen sind die Updates nicht Ihre Aufgabe. Bei Mondovo gibt es keinen Kern, kein Theme, kein Plugin oder PHP zu aktualisieren und keine Backups zu verwalten. Seiten sind statische Dateien aus einem globalen Netzwerk, und die Sicherheit der Plattform liegt in unserer Verantwortung.