Blog
WordPress-Website gehackt? Was Sie in der nächsten Stunde tun sollten (und wie Sie verhindern, dass es wieder passiert)
Roter Warnbildschirm, Spam-Seiten unter Ihrem Namen oder eine Sperr-E-Mail von Ihrem Hoster? Hier erfahren Sie genau, was Sie in der nächsten Stunde tun sollten und wie Sie verhindern, dass es wieder passiert.
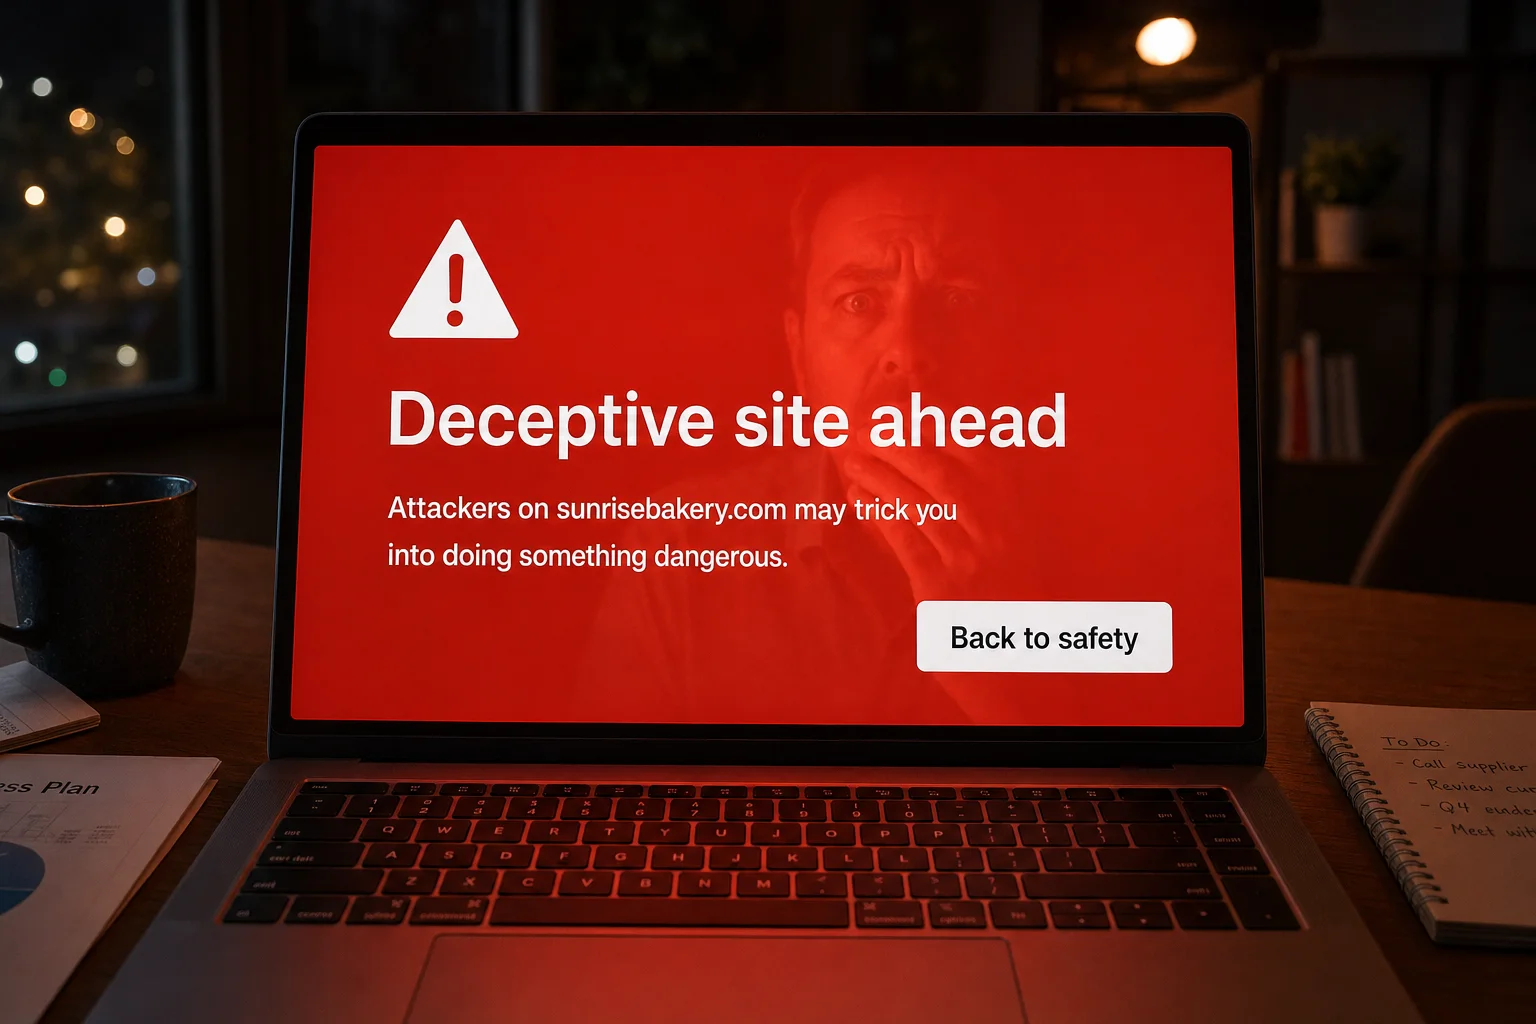
Ein Kunde schickt Ihnen einen Screenshot: ein großer roter Bildschirm mit der Aufschrift „Betrügerische Website voraus“, wo Ihre Website sein sollte. Oder Sie googeln Ihr eigenes Unternehmen und finden unter Ihrem Namen Seiten für billige Uhren und Pillen. Oder Ihr Hoster hat Ihnen eine E-Mail geschickt, dass Ihre Website gesperrt wurde.
Das ist ein schreckliches Gefühl. Aber atmen Sie tief durch. Gehackte WordPress-Websites sind sehr häufig und sehr gut zu beheben. Unten finden Sie, was Sie in der nächsten Stunde tun sollten und wie Sie die Website bereinigen.
Sobald sie bereinigt ist, haben Sie zwei Möglichkeiten: Bleiben Sie bei WordPress und halten Sie es auf dem neuesten Stand, oder wechseln Sie zu einer Plattform, auf der nichts zu patchen ist, weshalb wir Mondovo entwickelt haben. Kümmern Sie sich zuerst um den Hack. Diese Entscheidung kann warten.
Anzeichen, dass Ihre WordPress-Website gehackt wurde
Sie haben vielleicht eines oder mehrere dieser Anzeichen bemerkt:
- Ein roter Bildschirm „Betrügerische Website voraus“ oder „Diese Website kann schädlich sein“, wenn Sie oder Ihre Kunden sie besuchen.
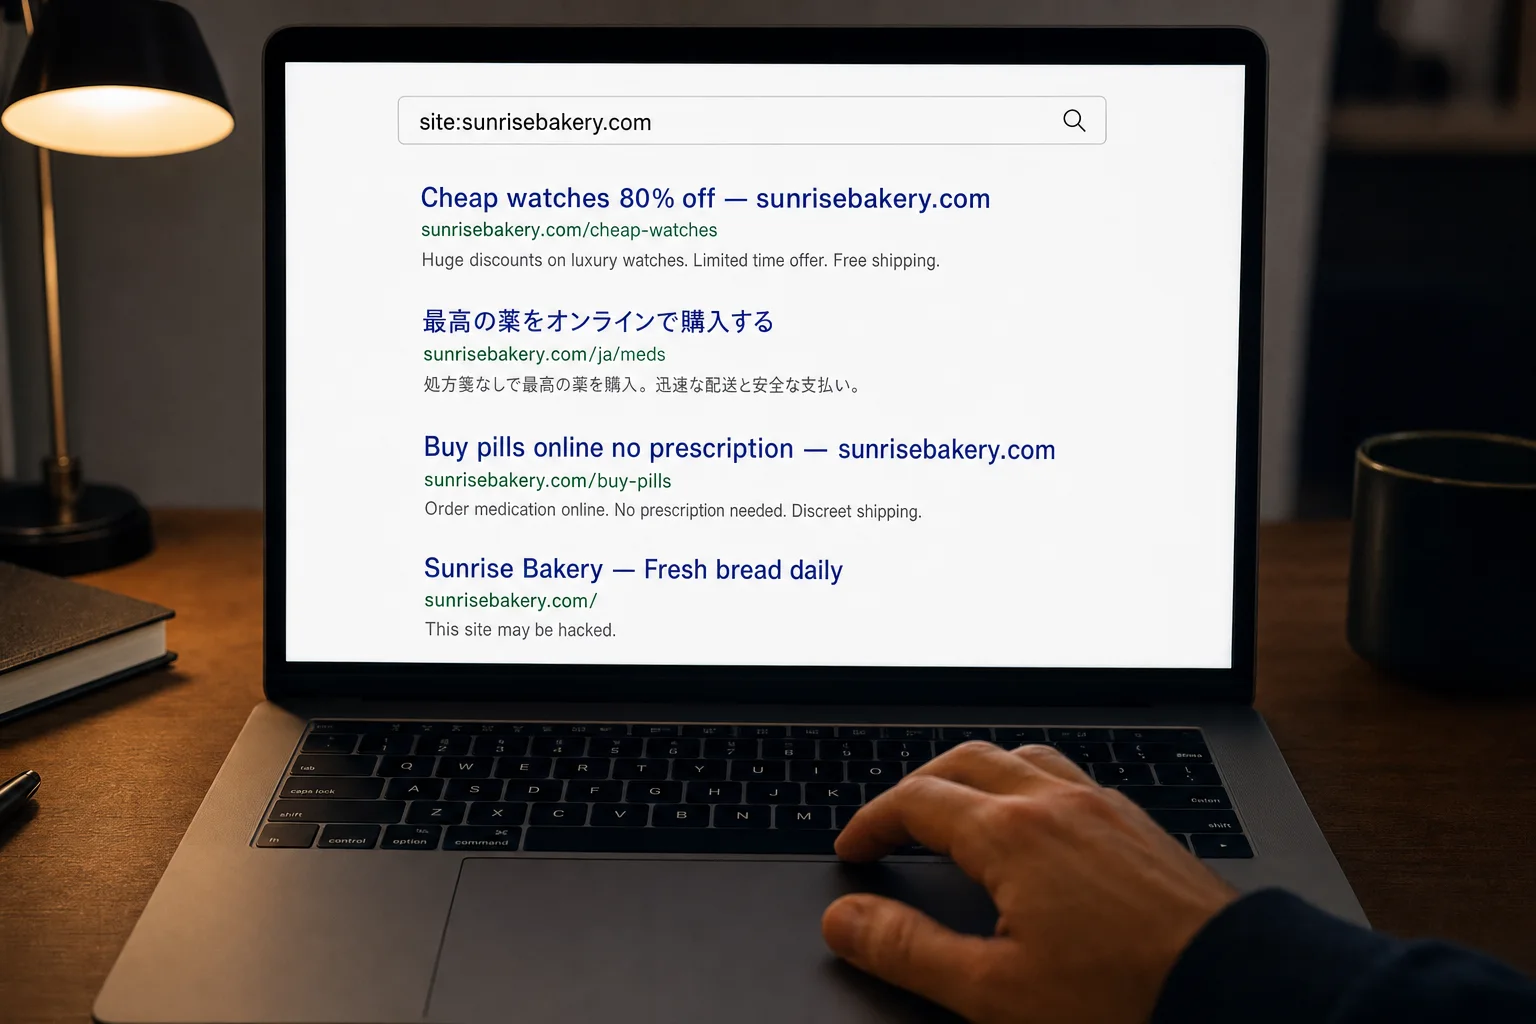
- „Diese Website wurde möglicherweise gehackt“ unter dem Namen Ihrer Website in den Google-Suchergebnissen.
- Besucher werden woanders hingeleitet zu Spam-, Glücksspiel-, Pharma- oder Erwachsenenseiten, manchmal nur auf Handys oder nur von Google, sodass Sie es vielleicht selbst nicht sehen.
- Seltsame Seiten in Google, oft auf Japanisch oder voller Produkte, die Sie nicht verkaufen.
- Sie können sich nicht anmelden, oder es gibt Admin-Benutzer, die Sie nicht kennen.
- Eine E-Mail von Ihrem Hoster, die besagt, dass Ihre Website gesperrt wurde, oder von der Google Search Console wegen „Sicherheitsproblemen“.
Was Sie in der nächsten Stunde tun sollten
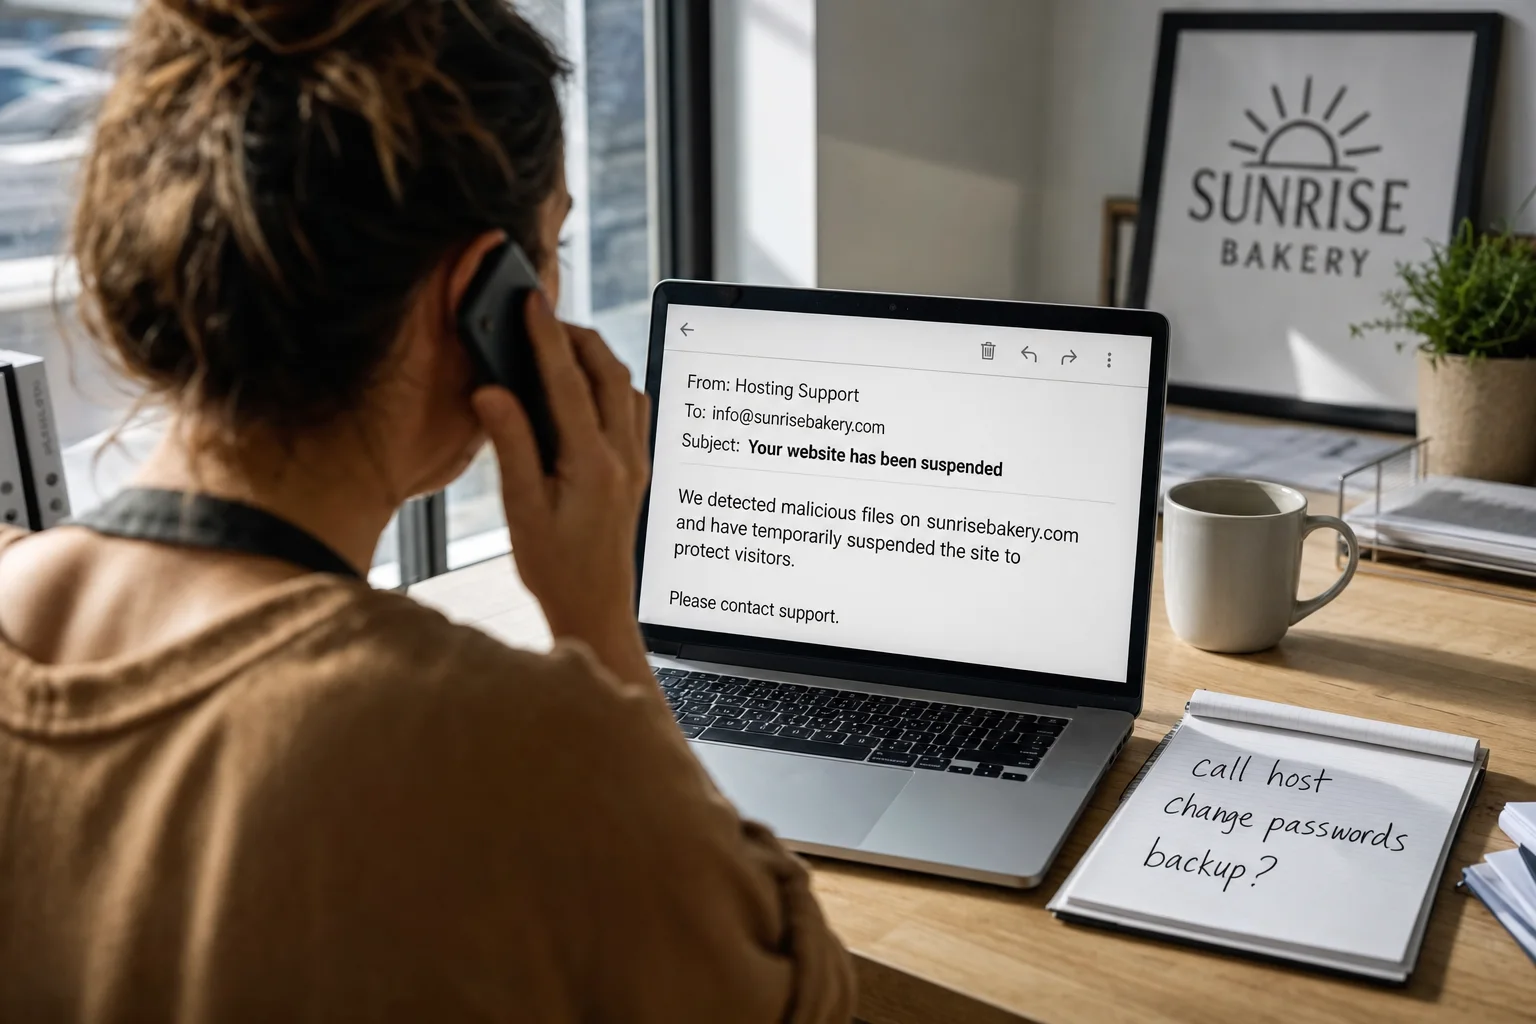
- Rufen Sie zuerst Ihren Hosting-Anbieter an oder schreiben Sie ihm. Sagen Sie ihm, dass die Website gehackt wurde. Die meisten können dies bestätigen, die Website sicher offline nehmen und Ihnen sagen, welche Backups vorhanden sind. Fragen Sie ihn: „Haben Sie ein sauberes Backup von vor dem Hack und können Sie bei der Wiederherstellung helfen?“
- Ändern Sie jedes Passwort. Ihr Hosting-Konto, jeder WordPress-Admin-Benutzer und das mit der Website verknüpfte E-Mail-Konto. Ein anderes starkes Passwort für jedes. Bitten Sie Ihren Hoster, auch das Datenbankpasswort zu ändern.
- Prüfen Sie, wer Zugriff hat. Gehen Sie in WordPress zu Benutzer und entfernen Sie alle Administratoren, die Sie nicht kennen.
- Fangen Sie nicht an, Dinge zu löschen. Sie könnten die Hinweise darauf, wie der Angreifer eingedrungen ist, auslöschen oder die Website weiter beschädigen. Lassen Sie sich von Ihrem Hoster oder einem Profi beraten.
- Schreiben Sie auf, was Sie gesehen haben und wann: Screenshots von Warnungen, seltsamen Seiten, seltsamen E-Mails.
Die Website bereinigen
Es gibt zwei Hauptwege zurück zu einer sauberen Website:
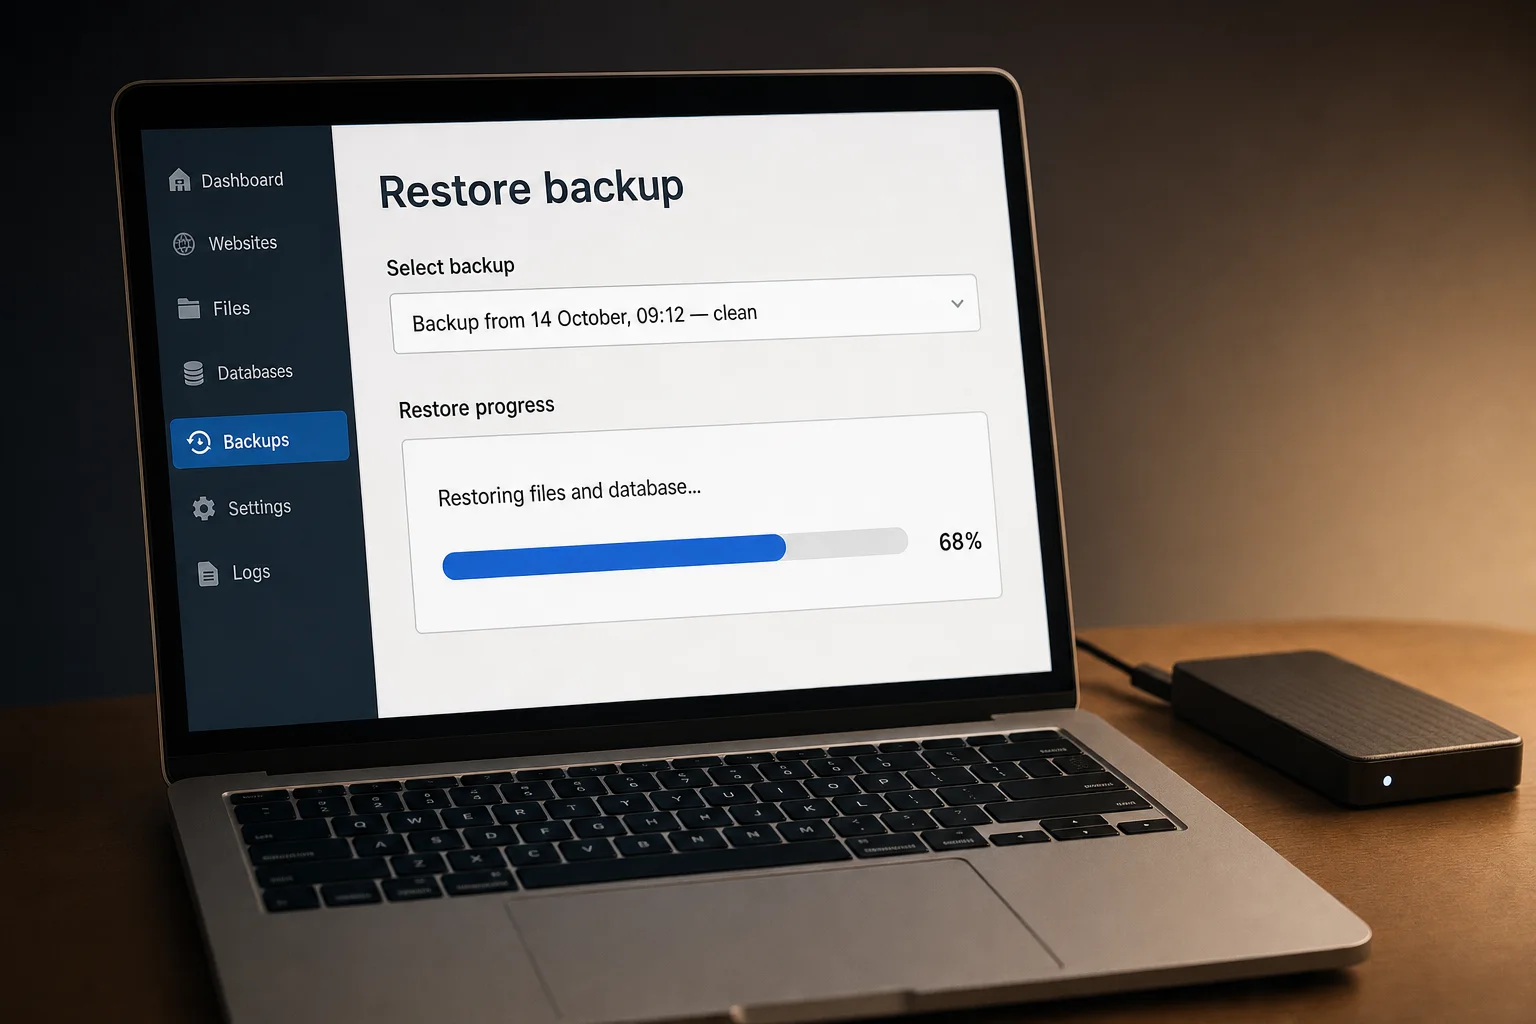
- Stellen Sie ein sauberes Backup wieder her. Wenn Sie oder Ihr Hoster ein Backup von vor dem Hack haben, ist die Wiederherstellung normalerweise die schnellste Lösung. Aktualisieren Sie dann sofort alles. Wenn Sie das nicht tun, lässt dasselbe Loch den Angreifer sofort wieder herein.
- Lassen Sie eine professionelle Bereinigung durchführen. Wenn kein sauberes Backup vorhanden ist oder Sie nicht wissen, wann der Hack begonnen hat, nutzen Sie einen Malware-Entfernungsservice. Viele Hoster bieten einen an, und spezialisierte WordPress-Sicherheitsunternehmen machen das jeden Tag. Eine ordnungsgemäße Bereinigung entfernt die Malware und die versteckten „Hintertüren“, die Angreifer hinterlassen, damit sie wiederkommen können.
Sobald die Website bereinigt ist:
- Aktualisieren Sie WordPress, Ihr Theme und jedes Plugin und bitten Sie Ihren Hoster, zu bestätigen, dass der Server eine unterstützte Version von PHP verwendet.
- Löschen Sie Plugins und Themes, die Sie nicht verwenden.
- Lassen Sie die Google-Warnung entfernen. Öffnen Sie in der Google Search Console „Sicherheitsprobleme“ und beantragen Sie eine Überprüfung. Google prüft normalerweise innerhalb weniger Tage, und die Warnung verschwindet, sobald die Website als sauber bestätigt wurde.
- Denken Sie an Ihre Kunden. Wenn die Website persönliche Daten oder Zahlungen gesammelt hat, müssen Sie möglicherweise die betroffenen Personen informieren. Holen Sie sich Rat, was in Ihrem Land gilt.
Woher wissen Sie, ob es wirklich behoben ist?
Überprüfen Sie die Website auf Ihrem Handy und Computer, suchen Sie bei Google nach site:ihredomain.com, um nach Seiten zu suchen, die Sie nicht erstellt haben, und behalten Sie sie einige Wochen lang im Auge. Wenn das Problem innerhalb weniger Tage wieder auftritt, wurde wahrscheinlich eine Hintertür übersehen, und es ist Zeit für eine professionelle Bereinigung.
Wie Sie verhindern, dass es wieder passiert
Die meisten Hacks stammen von einem Plugin oder Theme mit einer bekannten Schwachstelle, einem verpassten Update, alter Serversoftware oder einem schwachen Passwort. Mein Leitfaden Ist WordPress sicher? behandelt die Gewohnheiten, die die meisten davon verhindern.
Aber stellen Sie sich auch die größere Frage. Wenn Sie zum ersten Mal über Plugins, Backups und Serversoftware nachdenken müssen, wird es nicht das letzte Mal sein. Viele Besitzer entscheiden nach einem Hack, dass sie diese Aufgabe lieber nicht übernehmen möchten. Die realistischen Optionen sind vollständig verwaltetes WordPress-Hosting, bei dem der Hoster alles auf dem neuesten Stand hält; ein All-in-One-Builder, bei dem die Plattform die Sicherheit übernimmt; oder eine Plattform, die fertige, „statische“ Seiten veröffentlicht, ohne dass Plugins, Servercode oder ein Admin-Login auf Ihrer öffentlichen Website angegriffen werden können.
Oder überspringen Sie die Aufgabe ganz. Die letzte Option ist, wie Mondovo funktioniert. Es gibt keine Core-, Theme-, Plugin- oder PHP-Updates, die Sie ausführen müssen, keine Backups, die Sie erstellen müssen, und kein Sicherheit-Plugin. Seiten werden als statische Dateien von einem globalen Netzwerk veröffentlicht, und die Plattformsicherheit ist unsere Aufgabe. Um Ihr eigenes Unternehmen dort zuerst zu sehen, probieren Sie Mondovo kostenlos aus: Fügen Sie Ihre Adresse ein und es erstellt drei Designs aus Ihren eigenen Seiten.
Was ich stattdessen tun würde: neu auf Mondovo starten
Wenn ich gerade einen Hack bereinigt hätte, würde ich diesen Weg einschlagen. Die üblichen Einfallstore, die wir gerade durchgegangen sind (eine Plugin-Schwachstelle, ein verpasstes Update, altes PHP), existieren auf einer Mondovo-Website meist nicht. Es gibt keine Plugins oder Themes, die man beaufsichtigen muss, und keinen WordPress-ähnlichen Login auf Ihrer öffentlichen Website, den Bots belästigen könnten. Keine Website ist risikofrei, aber es gibt weitaus weniger, das ein Angreifer finden kann.
Eine gehackte Website zu verschieben ist sicherer, als es klingt. Fügen Sie Ihre aktuelle Webadresse ein und Mondovo liest Ihre öffentlichen Seiten, Beiträge und Bilder, nicht Ihre WordPress-Installation. Die Plugin-Dateien, Themes und der Servercode, in denen sich Malware versteckt, werden nie übertragen. Sie sehen den Plan, bevor etwas gestaltet wird, sodass Sie Spam-Seiten oder Links, die der Hack hinzugefügt hat, löschen können. Dann erstellt Mondovo drei neue Designs mit Ihren eigenen Inhalten, und Sie wählen eines aus.
Ihre alten Links funktionieren ebenfalls weiterhin. Mondovo leitet jede alte Seitenadresse, einschließlich WordPress-ähnlicher Links, zur nächstgelegenen neuen Seite (301) weiter, und alle, die nicht exakt übereinstimmen, werden für Sie markiert.
Formulare, Buchungen und Zahlungen werden in Mondovo neu eingerichtet, anstatt aus Ihren alten Plugins kopiert zu werden. Die WordPress-Migrationsseite erklärt genau, was übertragen wird. Das Erstellen ist kostenlos, und die Live-Schaltung kostet 20 US-Dollar pro Monat auf Pro, inklusive Hosting und SSL.
Meine WordPress-Website zu Mondovo verschieben → oder kostenlos mit dem Erstellen beginnen.
Häufig gestellte Fragen
Woher weiß ich, ob meine WordPress-Website gehackt wurde?
Die häufigsten Anzeichen sind eine rote Browser-Warnung, „Diese Website wurde möglicherweise gehackt“ in Google, Weiterleitungen zu Spam, seltsame Seiten in den Suchergebnissen oder Admin-Benutzer, die Sie nicht kennen. Eine E-Mail von Ihrem Hoster oder der Search Console ist ein weiterer Hinweis.
Sollte ich ein Backup wiederherstellen oder für eine Bereinigung bezahlen?
Ein sauberes Backup von vor dem Hack ist normalerweise am schnellsten, wenn Sie danach alles aktualisieren. Wenn Sie nicht wissen, wann der Hack begonnen hat, ist eine professionelle Bereinigung sicherer, da sie auch versteckte Hintertüren entfernt.
Wie lange dauert die Google-Warnung „Diese Website wurde möglicherweise gehackt“?
Sobald die Website bereinigt ist, beantragen Sie eine Überprüfung unter „Sicherheitsprobleme“ in der Search Console. Google prüft normalerweise innerhalb weniger Tage.
Kann ich eine gehackte WordPress-Website zu Mondovo verschieben?
Ja. Mondovo liest Ihre öffentlichen Seiten und Beiträge, nicht Ihre WordPress-Dateien, sodass Malware, die sich in Plugins oder Themes versteckt, zurückbleibt.
Gibt es eine Website-Plattform, die keine Sicherheitsupdates benötigt?
Keine Website ist risikofrei, aber auf Mondovo sind die Updates nicht Ihre Aufgabe: keine Core-, Theme-, Plugin- oder PHP-Updates, keine Backups zu verwalten, statische Seiten von einem globalen Netzwerk und Plattformsicherheit, die von uns gehandhabt wird.