Blog
Quando a Ferramenta Que Protege Seu Site WordPress é Hackeada
Seu plugin de backup deveria ser a rede de segurança. Veja o que a violação do UpdraftPlus significa, como saber se seu site foi afetado e o que verificar hoje.
Você instalou um plugin de backup por um motivo: para que, se algo desse errado, você pudesse reverter o site e dormir tranquilo.
Então, a notícia desta semana é desagradável. A empresa por trás do UpdraftPlus, um dos plugins de backup mais populares do WordPress, foi hackeada. E os atacantes usaram esse acesso para inserir backdoors ocultos em alguns dos sites conectados a ele.
Se você usa o UpdraftPlus, ou não tem certeza se o seu desenvolvedor o usa, veja o que verificar hoje. A longo prazo, há duas saídas: manter o WordPress e atualizá-lo, ou migrar para uma plataforma onde não há nada para corrigir e nenhum plugin de backup com as chaves do seu site, que é por isso que construímos o Mondovo.
O que aconteceu?
UpdraftPlus é um plugin do WordPress que faz backup de sites. É amplamente confiável, com mais de quatro milhões de instalações ativas. A empresa que o fabrica, TeamUpdraft, também oferece o UpdraftCentral, um serviço opcional que permite a você (ou à sua agência web) gerenciar vários sites WordPress de um único painel: executar backups, atualizar plugins e assim por diante, sem fazer login em cada site.
Para que esse controle remoto funcione, cada site conectado possui uma "chave de conexão" digital. Pense nisso como uma chave reserva que você dá a um zelador de confiança.
No fim de semana de 17 e 18 de outubro de 2026, a TeamUpdraft descobriu que alguém havia invadido seus próprios sistemas. A empresa afirma acreditar que seu banco de dados de clientes foi acessado, incluindo essas chaves de conexão, juntamente com nomes de clientes, endereços de e-mail, endereços de cobrança e histórico de pedidos. As senhas foram armazenadas de forma embaralhada (criptografada). Os detalhes do cartão não foram armazenados, pois os pagamentos são processados por empresas de pagamento separadas.
Então, as chaves reserva foram usadas. A empresa de segurança Patchstack relatou que, durante aproximadamente 18 horas em 18 e 19 de outubro, um atacante com chaves válidas do UpdraftCentral enviou comandos que fizeram com que os sites conectados instalassem plugins "backdoor" ocultos. A Patchstack contou 99 nomes diferentes para esses plugins falsos, a maioria deles rótulos genéricos projetados para se misturar. A empresa de segurança Nethemba detectou o ataque em seus próprios sites e publicou a primeira análise detalhada.
Mantenha os números em perspectiva. Quatro milhões é o número de sites que usam o UpdraftPlus. Não é o número de sites que foram invadidos. Apenas os sites conectados à versão em nuvem do UpdraftCentral foram diretamente expostos, e ninguém publicou uma contagem de quantos realmente receberam um backdoor.
Devo me preocupar?
A questão se resume a uma pergunta: seu site usa o UpdraftPlus e ele já foi conectado ao UpdraftCentral?
- Se você não usa o UpdraftPlus de forma alguma, este incidente não afeta seu site.
- Se você usa o plugin gratuito UpdraftPlus e nunca criou uma conta na TeamUpdraft, a empresa diz que você não precisa fazer nada além de manter o plugin atualizado.
- Se o seu site foi conectado ao UpdraftCentral, ou se você paga pelo UpdraftPlus Premium, trate-o como possivelmente afetado e verifique-o hoje. A TeamUpdraft pediu aos usuários Premium que verifiquem seus sites, mesmo que nunca tenham usado o UpdraftCentral conscientemente, e a Patchstack observa que uma chave de conexão pode ser criada automaticamente quando um site é vinculado a uma conta TeamUpdraft.
Não tem certeza? Agências frequentemente usam esses painéis para os sites dos clientes, então pergunte a quem gerencia o seu.
Há um detalhe que torna esta história mais do que um "atualize e siga em frente". A Nethemba descobriu que algumas versões do backdoor criam uma nova conta de usuário que aparece como um Editor comum, mas silenciosamente tem poderes extras, incluindo a capacidade de instalar plugins. Essa conta permanece no site mesmo após a exclusão do plugin falso, e o atacante sabe sua senha. Um Editor é fácil de ignorar na rolagem.
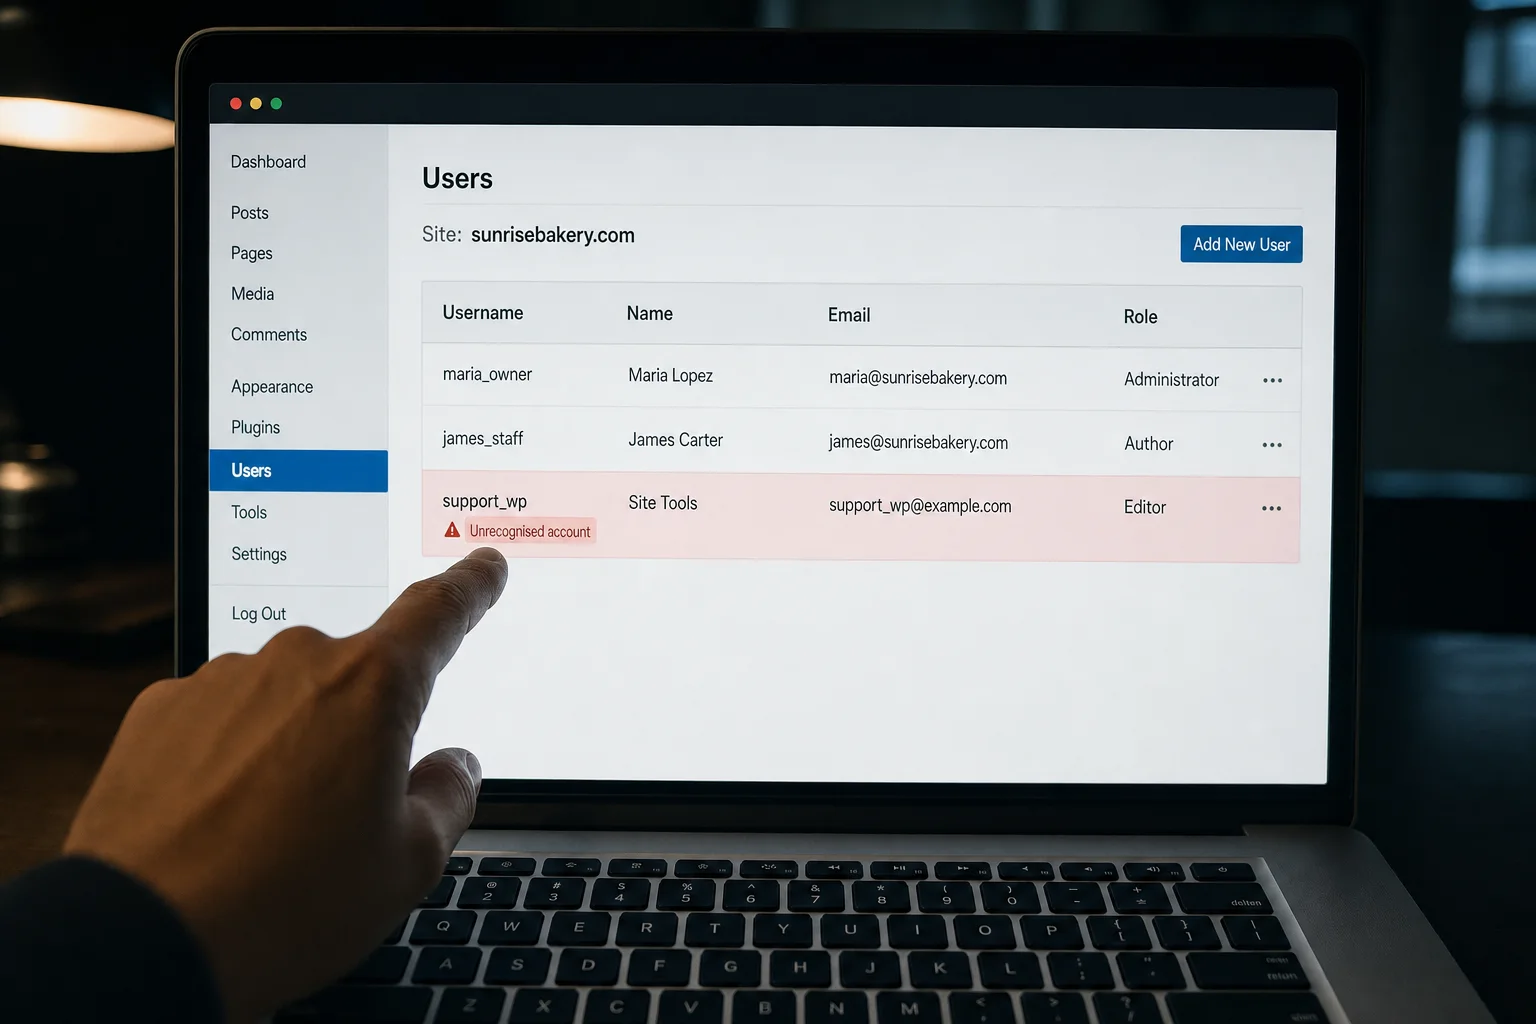
O que procurar: uma conta que você não reconhece, muitas vezes com um nome inofensivo e a função de Editor.
O que fazer hoje
Siga esta lista, ou encaminhe-a para seu desenvolvedor ou agência:
- Pergunte a quem gerencia seu site se ele usa o UpdraftPlus e se ele já foi conectado ao UpdraftCentral.
- Siga o próprio conselho da TeamUpdraft de sua página de incidente de segurança: faça login no site diretamente (não através do painel remoto), atualize o UpdraftPlus para a versão mais recente e exclua a chave de conexão do UpdraftCentral nas configurações do plugin. Pesquisadores de segurança enfatizam que remover o site do painel não é suficiente. A chave no próprio site tem que ir embora.
- Verifique a lista de usuários. Procure por qualquer administrador ou editor que você não reconheça, especialmente contas criadas a partir de 17 de outubro. Remova-os, ou peça ao seu desenvolvedor para fazê-lo.
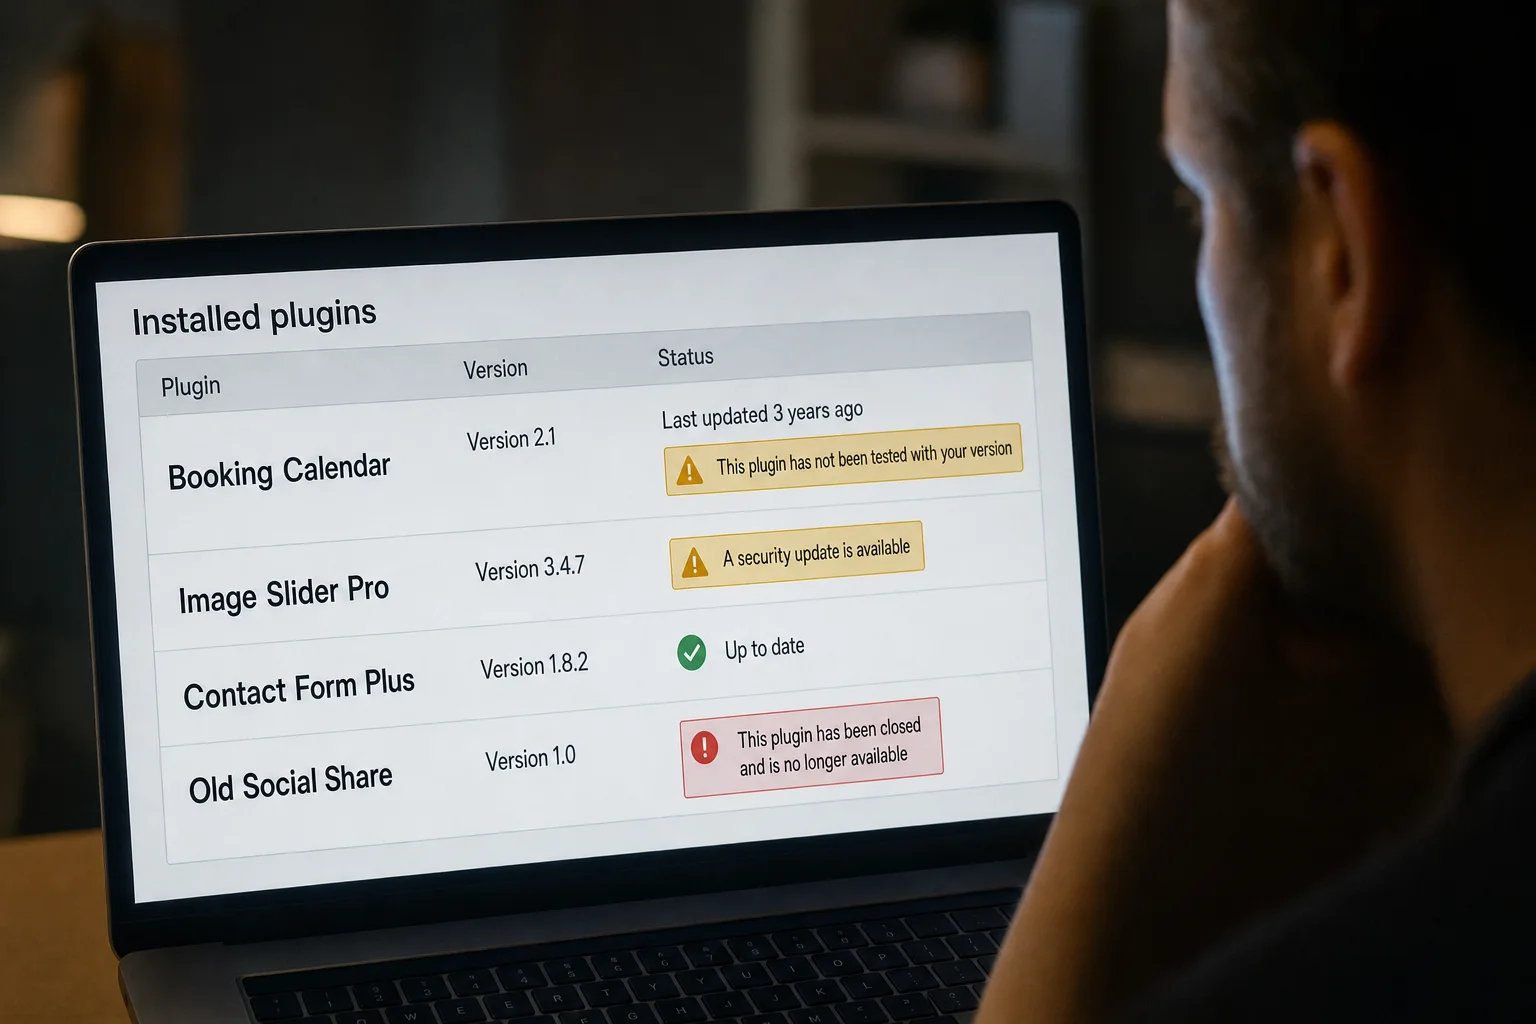
- Verifique a lista de plugins. Qualquer coisa que ninguém se lembre de ter instalado merece uma análise mais detalhada.
- Altere suas senhas: todas as senhas de administrador no site, e sua senha da conta TeamUpdraft, se você tiver uma. Se você usou essa senha em outro lugar, altere-a lá também.
- Peça uma varredura de malware. Se algo suspeito aparecer, a TeamUpdraft sugere considerar uma restauração de um backup feito antes de 17 de outubro.
- Desconfie de e-mails que afirmam ser da empresa. A TeamUpdraft diz que nunca pedirá sua senha ou chaves.
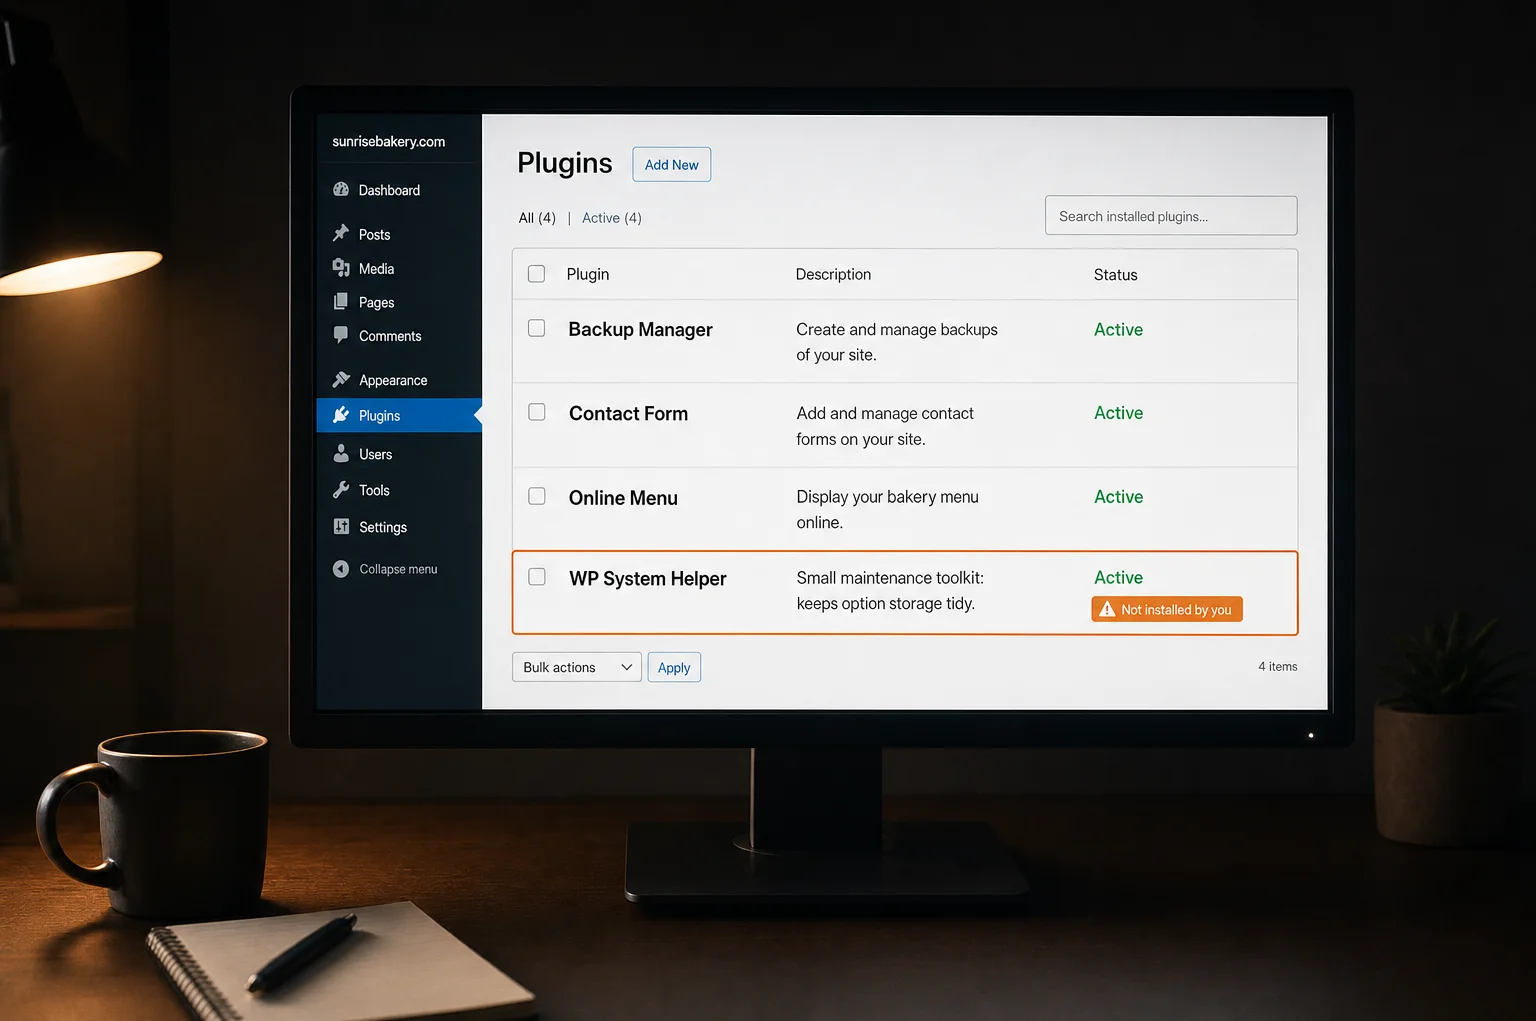
Plugins backdoor tendem a ter nomes genéricos e úteis que são fáceis de ignorar na rolagem.
Se você acha que seu site pode já ter sido invadido, meu guia passo a passo sobre o que fazer se seu site WordPress for hackeado o guiará.
A lição maior: cada plugin é outra chave
É fácil ler isso como "UpdraftPlus é ruim". Isso não seria justo. O UpdraftPlus é um plugin respeitado que protegeu milhões de sites, e a TeamUpdraft tem sido transparente sobre o que aconteceu, publicou passos claros e lançou uma atualização que corta as conexões antigas.
A verdadeira lição é sobre como os sites WordPress são construídos: add-ons de várias empresas, cada uma confiável para rodar dentro do seu site. Alguns, como serviços de gerenciamento remoto, também possuem uma chave que permite a alguém de fora fazer alterações. Cada um deles é outra porta. Quando qualquer uma dessas empresas tem um dia ruim, seu site também pode ter, mesmo que você tenha feito tudo certo.
Essa é a parte que dói. Você não perdeu uma atualização. Você instalou um plugin de backup bem avaliado, exatamente como todos dizem para fazer.
Na mesma semana, houve um susto separado sobre falhas graves no PHP, no qual o WordPress roda (veja o que o susto de segurança do PHP significa para o seu site). Para uma visão mais ampla, leia O WordPress é seguro?
Ou pule o trabalho inteiramente. No Mondovo, não há plugin de backup para escolher, nenhuma chave de gerenciamento remoto no seu site e nenhuma atualização de core, tema, plugin ou PHP para executar. As páginas são publicadas como arquivos estáticos de uma rede global, e manter a plataforma segura é nosso trabalho. Para ver seu próprio negócio lá primeiro, experimente o Mondovo gratuitamente: cole seu endereço atual e ele criará três designs a partir de suas próprias páginas.
Quais são as alternativas?
Se você prefere não ter que acompanhar todas essas chaves sozinho, existem três caminhos sensatos:
- Hospedagem WordPress Gerenciada. Você mantém o WordPress e o host cuida das atualizações, monitoramento e limpeza de malware, mas você ainda escolhe seus próprios plugins, então o risco do add-on permanece.
- Um construtor de sites tudo-em-um. Uma empresa gerencia a plataforma, então há muito menos add-ons de terceiros.
- Uma plataforma que publica páginas prontas. Seu site é entregue como páginas prontas em vez de software rodando em um servidor, o que deixa muito menos para adulterar. Este é o caminho que o Mondovo segue.
Por que um site Mondovo não tem chaves extras espalhadas
Os sites Mondovo são publicados como páginas prontas e servidos de uma rede global. Não há plugins para instalar, nenhum PHP e nenhuma chave de controle remoto no seu site. E não há plugin de backup para se preocupar, porque não há backups para você gerenciar em primeiro lugar. Manter a plataforma segura é nosso trabalho, não o seu.
Formulários com caixa de entrada de consultas, reservas, uma loja online, contatos e e-mail vêm integrados ao Mondovo. Uma empresa, não vinte. O Mondovo é mais novo que o WordPress e não tem um diretório de plugins, então verifique se algo específico que você depende está integrado.
Isso não torna nenhum site "inviolável". Nada online é, e você ainda deve usar uma senha forte em sua conta. Mas remove toda a categoria de risco sobre a qual este incidente trata.
Mover é mais simples do que a maioria das pessoas espera. Cole seu endereço e o Mondovo traz suas páginas públicas, posts de blog e imagens: suas palavras e estrutura do site, não arquivos de plugin. Você vê o plano antes que qualquer design seja feito, então escolhe entre três designs novos construídos em torno do seu próprio conteúdo. Cada endereço de página antigo, incluindo links no estilo WordPress, é redirecionado (301) para a página nova mais próxima, e qualquer coisa que não corresponda exatamente é sinalizada para você verificar.
Formulários, reservas e pagamentos são configurados do zero no Mondovo em vez de serem copiados de plugins antigos, e o histórico de pedidos de uma loja não é transferido. A página de migração do WordPress explica exatamente o que é transferido. A construção é gratuita, e a entrada em produção custa US$ 20 por mês no Pro, com hospedagem e SSL incluídos.
Mover meu site WordPress para o Mondovo → ou começar a construir gratuitamente.
Detalhes da TeamUpdraft, Patchstack e Nethemba conforme relatado em 22 de outubro de 2026. Verifique a página de incidente de segurança da TeamUpdraft para atualizações.
Perguntas frequentes
O UpdraftPlus é seguro para usar agora?
A TeamUpdraft lançou uma atualização que corta as conexões antigas. Se você o usa, atualize para a versão mais recente e exclua a chave de conexão do UpdraftCentral das configurações do plugin, fazendo login no site diretamente.
Eu só uso o plugin gratuito UpdraftPlus. Eu sou afetado?
Se você nunca criou uma conta na TeamUpdraft, a empresa diz que você só precisa manter o plugin atualizado. Se você paga pelo Premium ou seu site foi conectado ao UpdraftCentral, verifique seu site hoje.
Como eu detecto o backdoor no meu site?
Procure por plugins que ninguém se lembra de ter instalado, muitas vezes com nomes genéricos e úteis, e por contas de usuário que você não reconhece. Verifique Editores, bem como administradores, pois algumas versões criam uma conta de Editor com poderes extras ocultos.
Quatro milhões de sites foram hackeados?
Não. Quatro milhões é o número de sites que usam o UpdraftPlus. Apenas os sites conectados à versão em nuvem do UpdraftCentral foram diretamente expostos, e ninguém publicou quantos realmente receberam um backdoor.
Isso teria afetado um site Mondovo?
Não. Sites Mondovo não têm plugins e nenhuma chave de gerenciamento remoto armazenada neles, que é o que este ataque dependia.
Existe uma plataforma de site que não precisa de atualizações de segurança?
Nenhum site é livre de riscos, mas em algumas plataformas as atualizações não são sua responsabilidade. No Mondovo, não há núcleo, tema, plugin ou PHP para atualizar e nem backups para gerenciar. As páginas são arquivos estáticos de uma rede global, e a segurança da plataforma é nossa responsabilidade.