Blog
Site WordPress Hackeado? O Que Fazer na Próxima Hora (e Como Evitar Que Aconteça Novamente)
Tela de aviso vermelha, páginas de spam em seu nome ou um e-mail de suspensão do seu provedor? Aqui está exatamente o que fazer na próxima hora e como evitar que aconteça novamente.
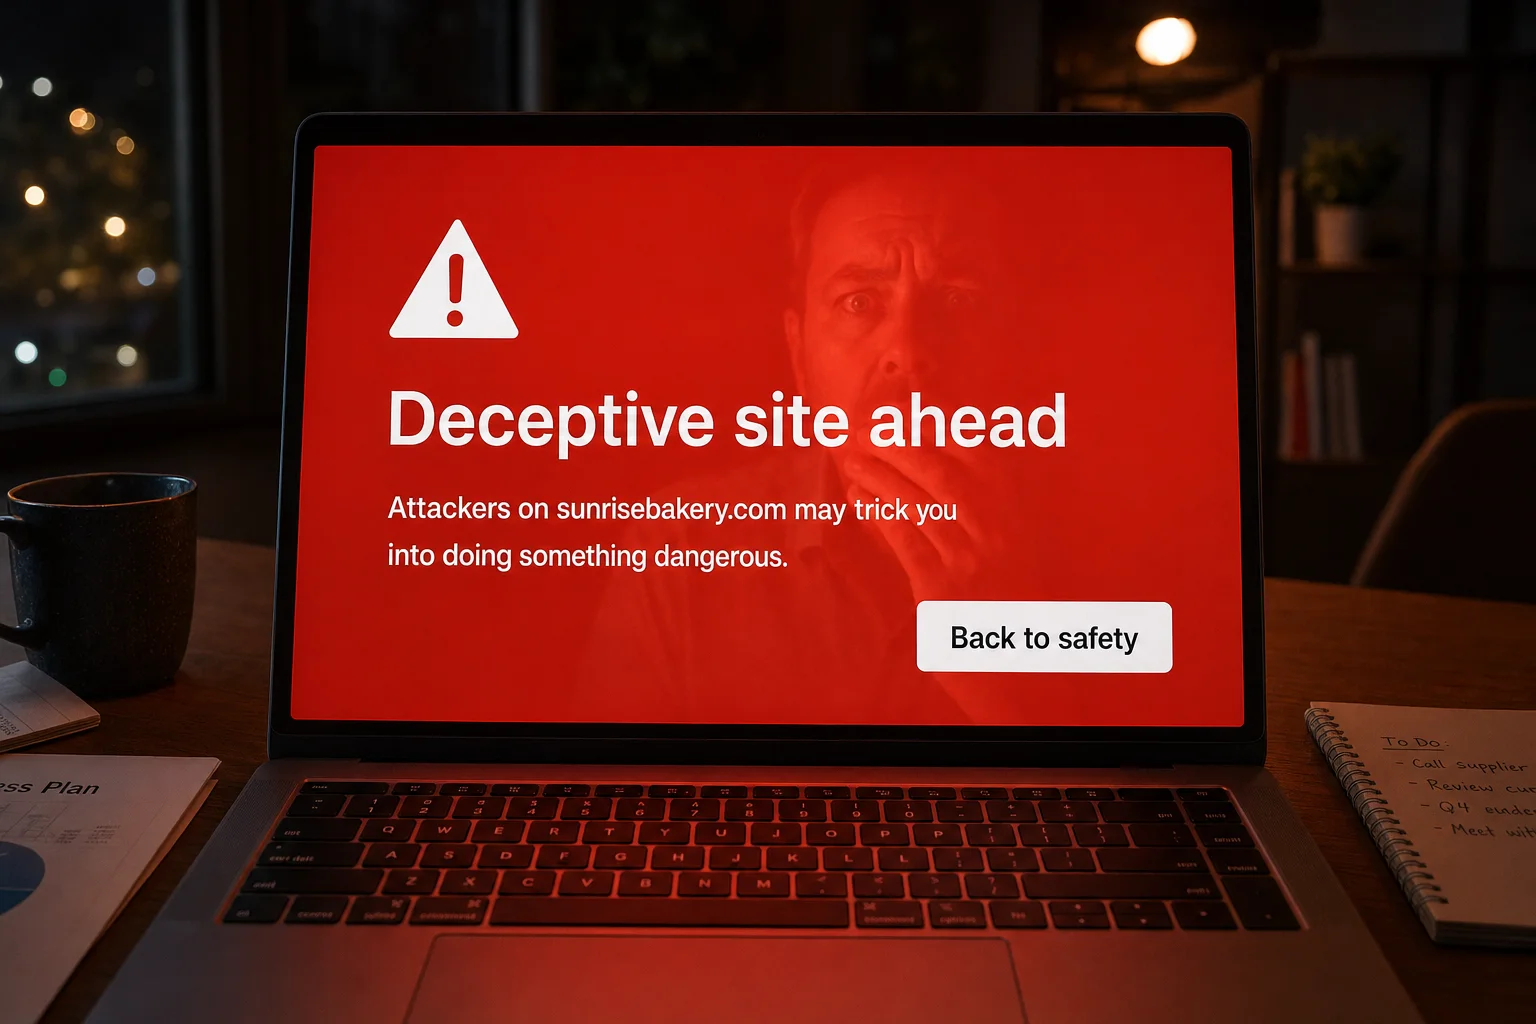
Um cliente envia uma captura de tela: uma grande tela vermelha dizendo "Site enganoso à frente" onde seu site deveria estar. Ou você pesquisa seu próprio negócio no Google e encontra páginas de relógios baratos e pílulas em seu nome. Ou seu provedor de hospedagem enviou um e-mail dizendo que seu site foi suspenso.
É um sentimento horrível. Mas respire fundo. Sites WordPress hackeados são muito comuns e muito consertáveis. Abaixo está o que fazer na próxima hora e como deixar o site limpo.
Assim que estiver limpo, você tem dois caminhos: manter o WordPress e atualizá-lo, ou mudar para uma plataforma onde não há nada para corrigir, que é por isso que construímos o Mondovo. Lide com o hack primeiro. Essa escolha pode esperar.
Sinais de que seu site WordPress foi hackeado
Você pode ter notado um ou mais destes:
- Uma tela vermelha "Site enganoso à frente" ou "Este site pode ser prejudicial" quando você ou seus clientes visitam.
- "Este site pode ter sido hackeado" sob o nome do seu site nos resultados de pesquisa do Google.
- Visitantes sendo redirecionados para outros lugares, para sites de spam, jogos de azar, farmácias ou sites adultos, às vezes apenas em celulares ou apenas do Google, então você pode não ver isso pessoalmente.
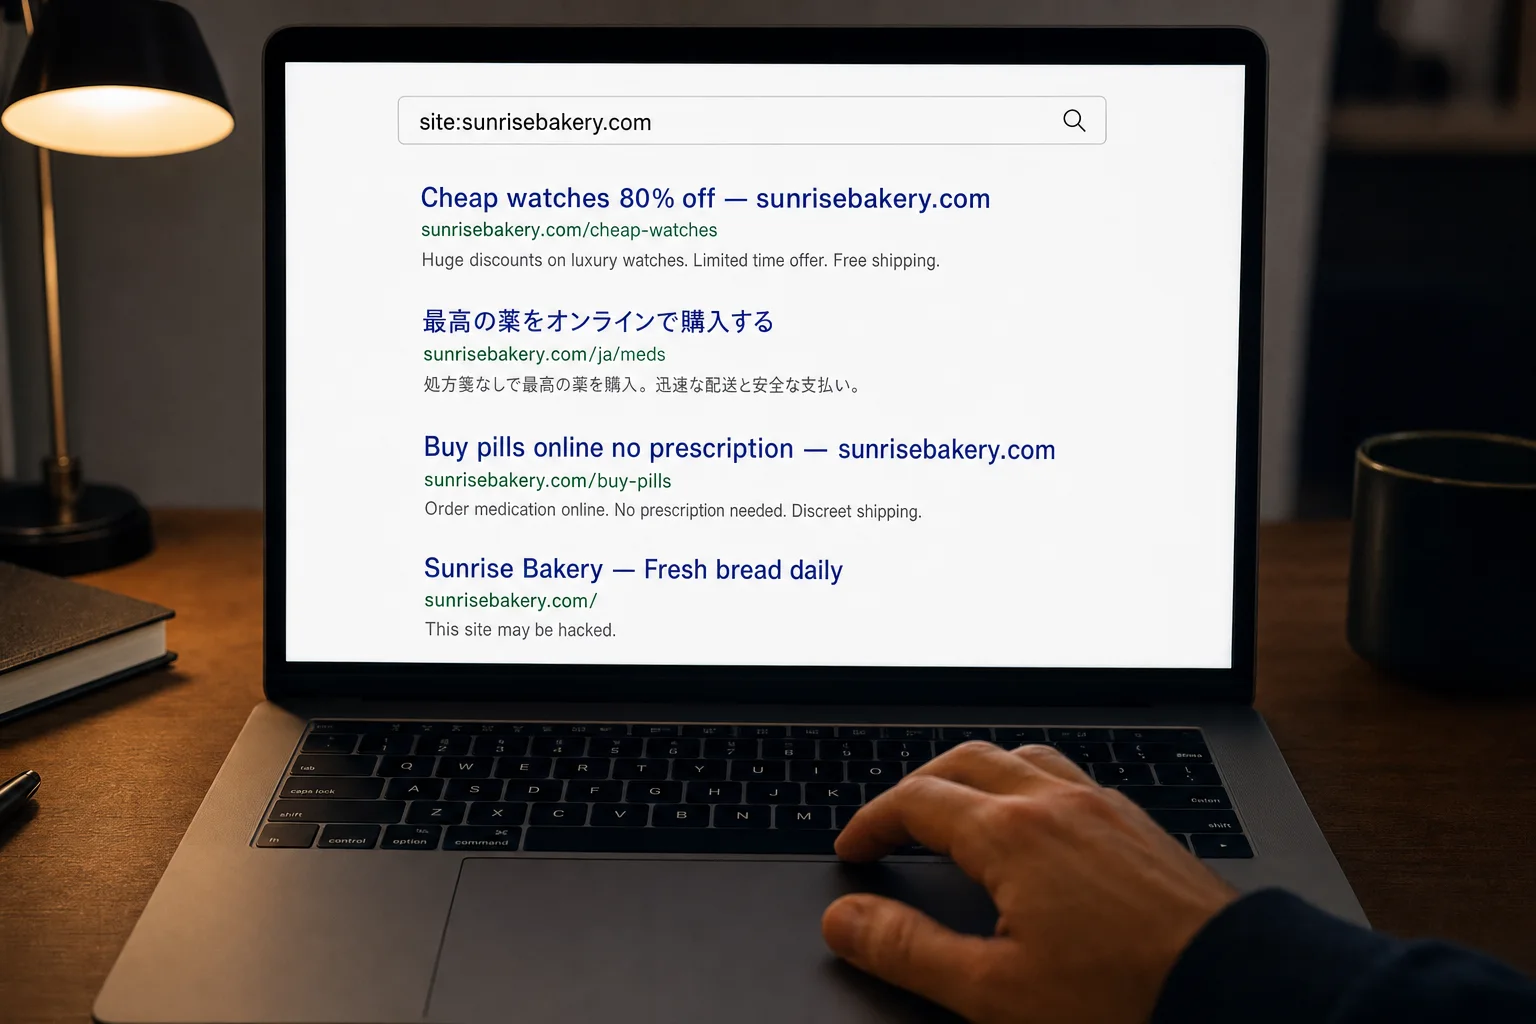
- Páginas estranhas no Google, muitas vezes em japonês ou cheias de produtos que você não vende.
- Você não consegue fazer login, ou existem usuários administradores que você não reconhece.
- Um e-mail do seu provedor de hospedagem dizendo que seu site foi suspenso, ou do Google Search Console sobre "problemas de segurança".
O que fazer na próxima hora
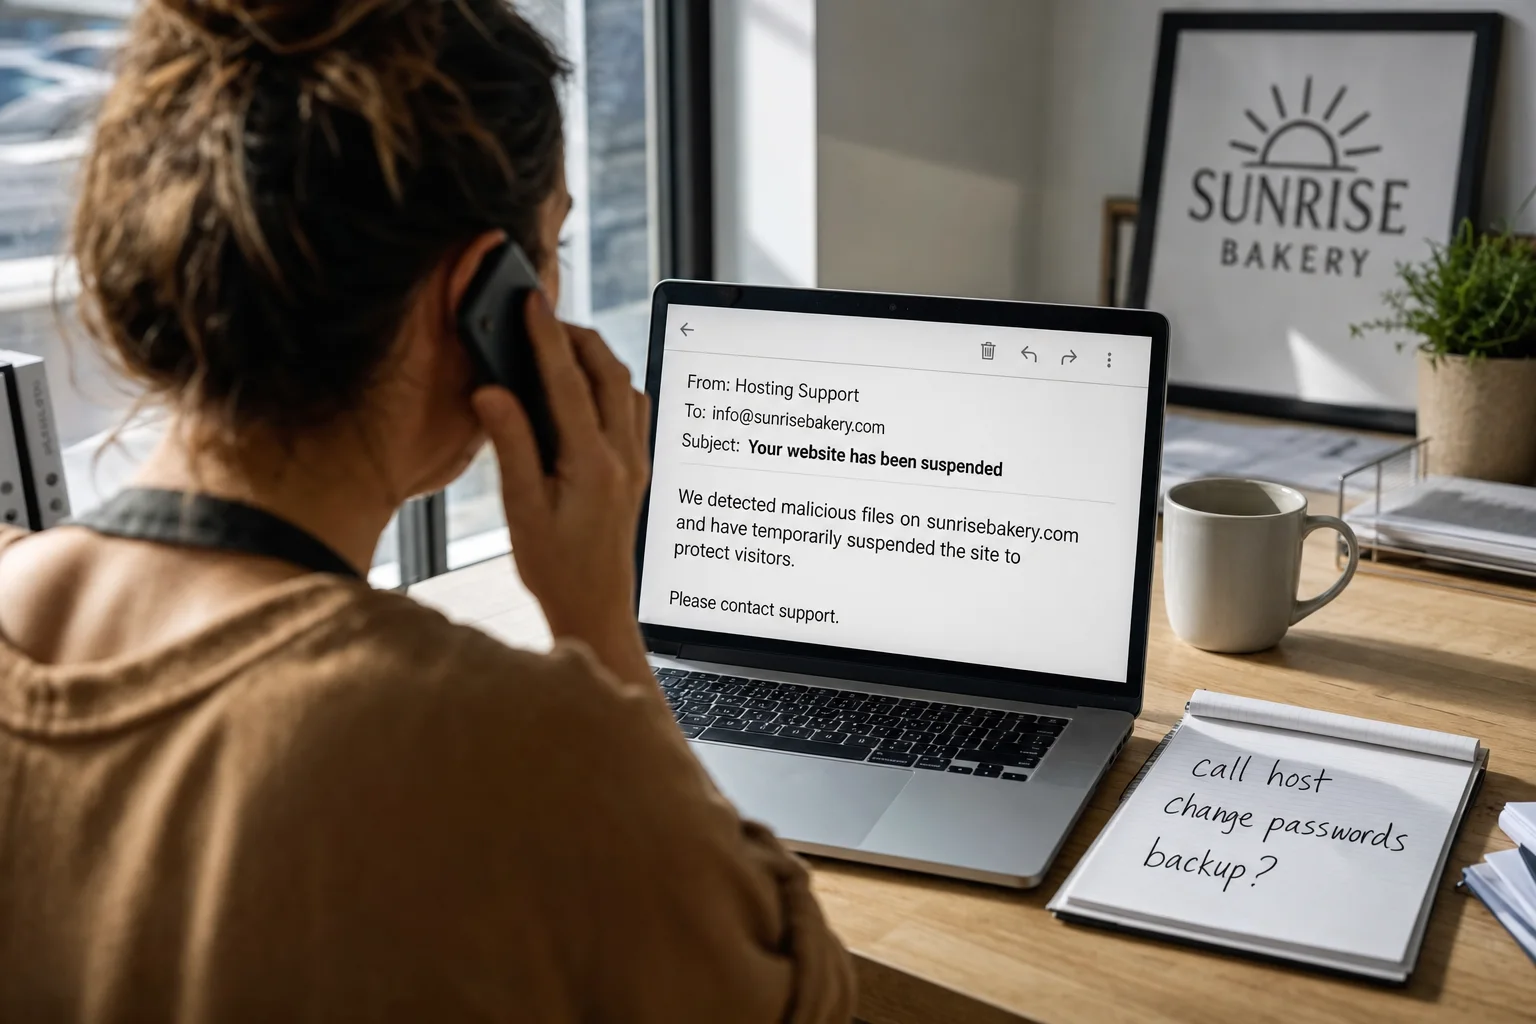
- Ligue ou envie uma mensagem para sua empresa de hospedagem primeiro. Diga a eles que o site foi hackeado. A maioria pode confirmar, tirar o site do ar com segurança e dizer quais backups existem. Pergunte a eles: "Vocês têm um backup limpo de antes do hack e podem me ajudar a restaurá-lo?"
- Altere todas as senhas. Sua conta de hospedagem, todos os usuários administradores do WordPress e a conta de e-mail vinculada ao site. Uma senha forte e diferente para cada um. Peça ao seu provedor para alterar a senha do banco de dados também.
- Verifique quem tem acesso. No WordPress, vá em Usuários e remova qualquer administrador que você não reconheça.
- Não comece a deletar coisas. Você pode apagar as pistas de como o invasor entrou, ou quebrar o site ainda mais. Deixe seu provedor ou um profissional guiá-lo.
- Anote o que você viu e quando: capturas de tela de avisos, páginas estranhas, e-mails estranhos.
Deixando o site limpo
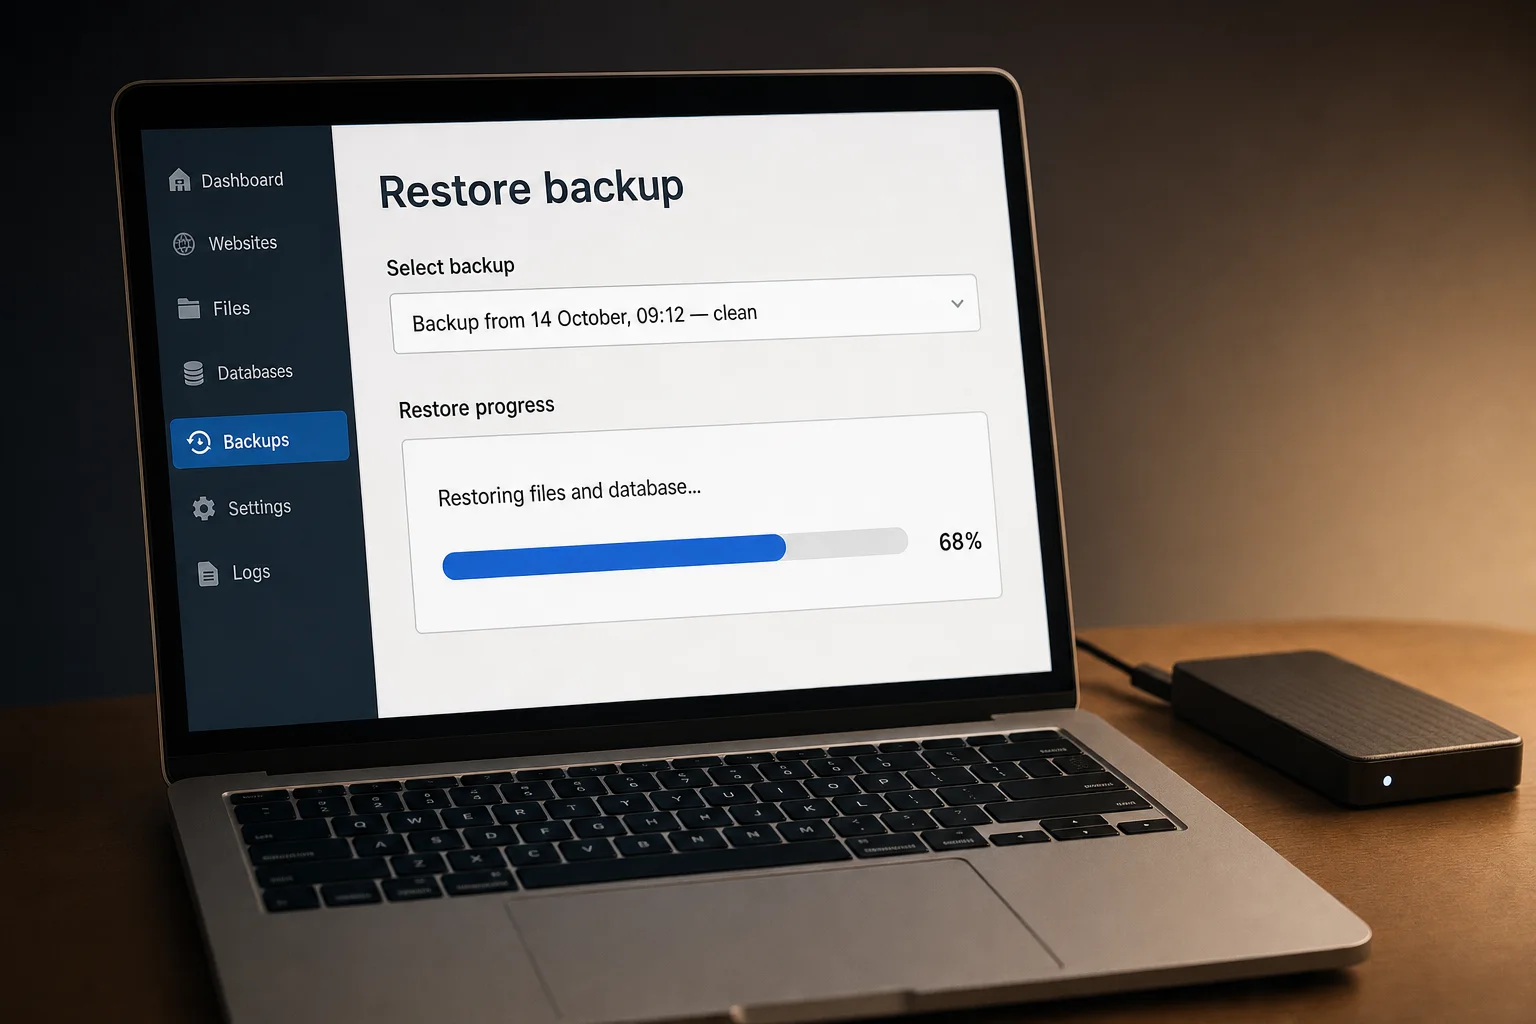
Existem duas maneiras principais de voltar a um site limpo:
- Restaure um backup limpo. Se você ou seu provedor tiverem um backup de antes do hack, restaurá-lo geralmente é a solução mais rápida. Em seguida, atualize tudo imediatamente. Se você não tiver, o mesmo buraco permitirá que o invasor retorne imediatamente.
- Contrate uma limpeza profissional. Se não houver um backup limpo, ou se você não souber quando o hack começou, use um serviço de remoção de malware. Muitos provedores oferecem um, e empresas especializadas em segurança WordPress fazem isso todos os dias. Uma limpeza adequada remove o malware e as "portas dos fundos" ocultas que os invasores deixam para poderem voltar.
Assim que o site estiver limpo:
- Atualize o WordPress, seu tema e todos os plugins, e peça ao seu provedor para confirmar que o servidor está executando uma versão suportada do PHP.
- Exclua plugins e temas que você não usa.
- Remova o aviso do Google. No Google Search Console, abra "Problemas de segurança" e solicite uma revisão. O Google geralmente verifica em poucos dias, e o aviso desaparece assim que o site for confirmado como limpo.
- Pense em seus clientes. Se o site coletou detalhes pessoais ou pagamentos, você pode precisar informar as pessoas afetadas. Obtenha aconselhamento sobre o que se aplica em seu país.
Como saber se está realmente consertado?
Verifique o site no seu celular e computador, pesquise no Google por site:seusite.com para procurar páginas que você não criou e fique de olho por algumas semanas. Se o problema voltar em poucos dias, uma porta dos fundos provavelmente foi perdida, e é hora de uma limpeza profissional.
Como evitar que aconteça novamente
A maioria dos hacks vem de um plugin ou tema com uma falha conhecida, uma atualização perdida, software de servidor antigo ou uma senha fraca. Meu guia O WordPress é seguro? cobre os hábitos que previnem a maioria deles.
Mas também faça a si mesmo a pergunta maior. Se esta é a primeira vez que você precisa pensar em plugins, backups e software de servidor, não será a última. Muitos proprietários decidem após um hack que prefeririam não ter essa tarefa. As opções realistas são hospedagem WordPress totalmente gerenciada, onde o provedor mantém tudo atualizado; um construtor tudo-em-um, onde a plataforma cuida da segurança; ou uma plataforma que publica páginas finalizadas e "estáticas", sem plugins, código de servidor ou login de administrador em seu site público para atacar.
Ou pule a tarefa completamente. Essa última opção é como o Mondovo funciona. Não há atualizações de core, tema, plugin ou PHP para você executar, nem backups para fazer e nenhum plugin de segurança. As páginas são publicadas como arquivos estáticos de uma rede global, e a segurança da plataforma é nosso trabalho. Para ver seu próprio negócio lá primeiro, experimente o Mondovo gratuitamente: cole seu endereço e ele criará três designs a partir de suas próprias páginas.
O que eu faria em vez disso: começar do zero no Mondovo
Se eu tivesse acabado de limpar um hack, este seria o caminho que eu seguiria. As formas usuais de entrada que acabamos de discutir (uma falha de plugin, uma atualização perdida, PHP antigo) na maioria das vezes não existem em um site Mondovo. Não há plugins ou temas para cuidar e nenhum login no estilo WordPress em seu site público para bots atacarem. Nenhum site é livre de riscos, mas há muito menos para um invasor encontrar.
Mover um site hackeado é mais seguro do que parece. Cole seu endereço web atual e o Mondovo lê suas páginas, posts e imagens públicas, não sua instalação do WordPress. Os arquivos de plugin, temas e código do servidor onde o malware se esconde nunca são transferidos. Você vê o plano antes que qualquer coisa seja projetada, para que possa descartar páginas ou links de spam que o hack adicionou. Em seguida, o Mondovo cria três designs novos com seu próprio conteúdo, e você escolhe um.
Seus links antigos continuam funcionando. O Mondovo redireciona todos os endereços de páginas antigas, incluindo links no estilo WordPress, para a página nova mais próxima (301), e quaisquer que não correspondam exatamente são sinalizados para você.
Formulários, reservas e pagamentos são configurados no Mondovo em vez de copiados de seus plugins antigos. A página de migração do WordPress explica exatamente o que é transferido. A construção é gratuita, e a publicação custa $20 por mês no plano Pro, com hospedagem e SSL incluídos.
Mover meu site WordPress para o Mondovo → ou começar a construir gratuitamente.
Perguntas frequentes
Como sei se meu site WordPress foi hackeado?
Os sinais comuns são um aviso vermelho no navegador, "Este site pode ter sido hackeado" no Google, redirecionamentos para spam, páginas estranhas nos resultados de pesquisa ou usuários administradores que você não reconhece. Um e-mail do seu provedor de hospedagem ou do Search Console é outra pista.
Devo restaurar um backup ou pagar por uma limpeza?
Um backup limpo de antes do hack geralmente é o mais rápido, se você atualizar tudo logo em seguida. Se você não sabe quando o hack começou, uma limpeza profissional é mais segura porque também remove backdoors ocultos.
Quanto tempo dura o aviso "Este site pode ter sido hackeado" do Google?
Assim que o site estiver limpo, solicite uma revisão em "Problemas de segurança" no Search Console. O Google geralmente verifica em poucos dias.
Posso mover um site WordPress hackeado para o Mondovo?
Sim. O Mondovo lê suas páginas e posts públicos, não seus arquivos do WordPress, então o malware escondido em plugins ou temas fica para trás.
Existe uma plataforma de site que não precisa de atualizações de segurança?
Nenhum site é livre de riscos, mas no Mondovo as atualizações não são sua responsabilidade: sem core, tema, plugin ou PHP para atualizar, sem backups para gerenciar, páginas estáticas de uma rede global e segurança da plataforma cuidada por nós.