Blog
¿Es WordPress Seguro? Una Respuesta Directa para Dueños de Negocios
¿Preocupado de que tu sitio de WordPress sea el próximo? WordPress en sí puede ser seguro, pero tu sitio solo es tan seguro como su última actualización de plugin. Aquí tienes qué comprobar hoy.
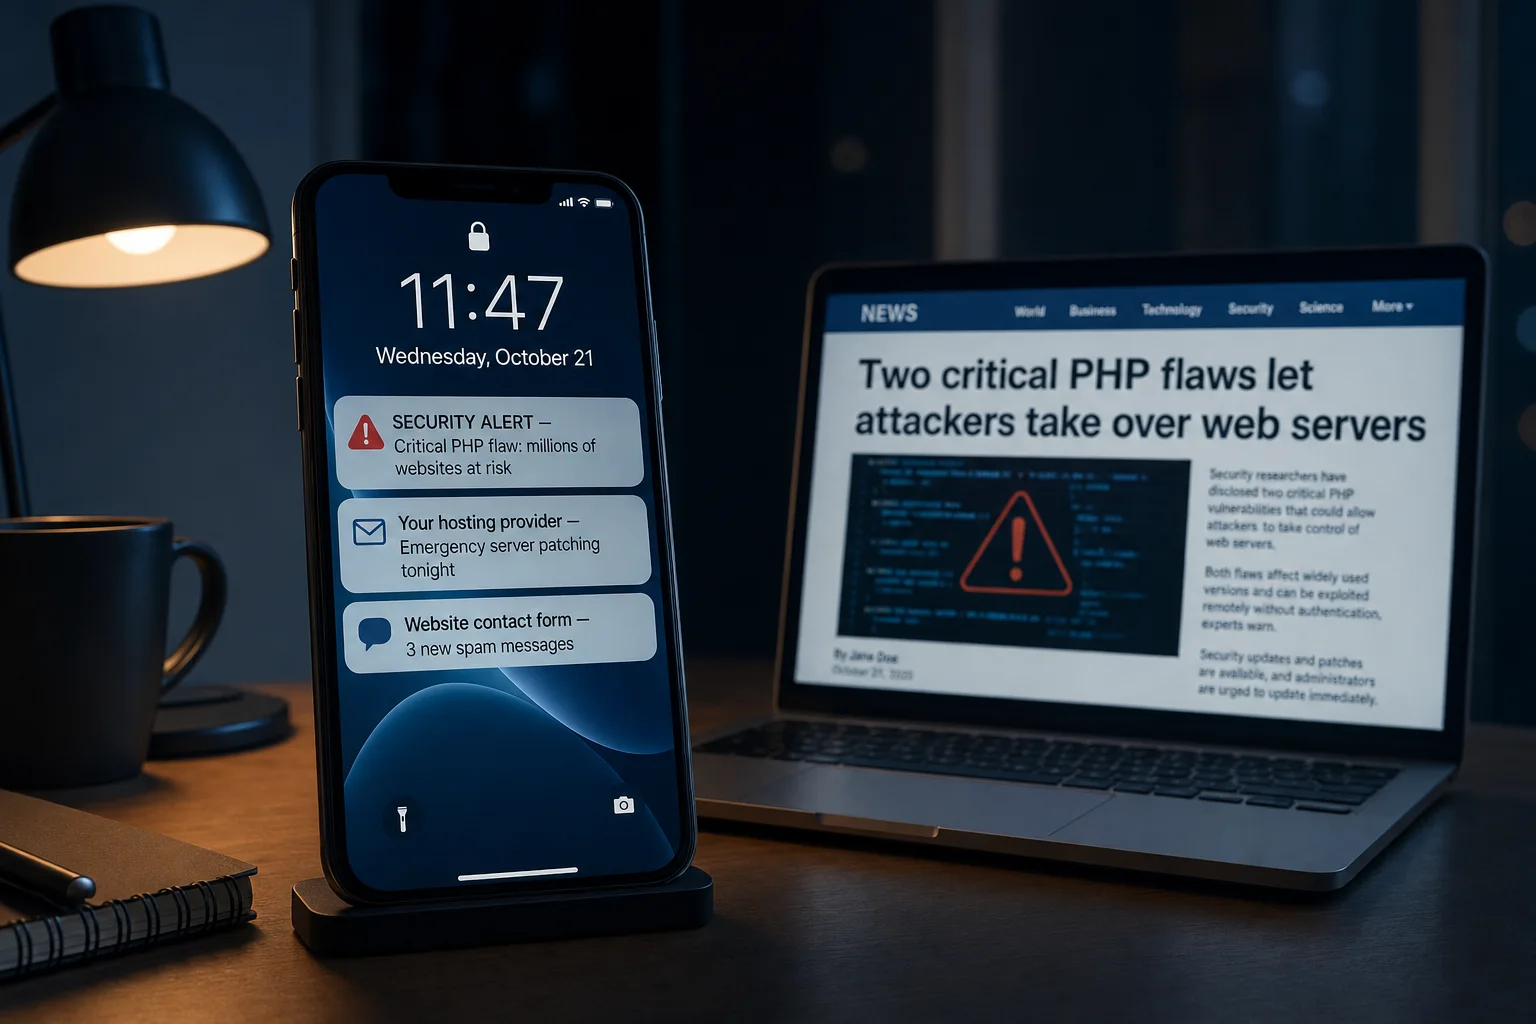
Quizás fue un titular sobre una vulnerabilidad "crítica" de WordPress. Quizás tu empresa de hosting te envió un correo diciendo que tu sitio usa una versión no compatible de PHP, y tuviste que buscar qué era PHP. O quizás el sitio de un amigo fue hackeado el mes pasado y te has estado preguntando en silencio si el tuyo será el próximo.
Hay dos maneras de salir de esa preocupación. Puedes mantener WordPress y mantenerlo actualizado, o mudarte a una plataforma donde no tengas nada que parchear, que es por lo que construimos Mondovo. Te guiaré por ambas, empezando con una respuesta directa.
La respuesta corta
WordPress en sí puede ser seguro. El software principal ejecuta millones de sitios web, un gran equipo lo cuida y las correcciones de seguridad salen rápidamente. Sin embargo, no es inmune. En julio de 2026, dos vulnerabilidades en WordPress (apodadas "wp2shell") estaban siendo atacadas a los pocos días de que saliera la corrección. Por eso las actualizaciones no pueden esperar.
El truco es que tu sitio web no es solo WordPress. Es WordPress más un tema, un montón de plugins, el software PHP en el que se ejecuta y el servidor de tu empresa de hosting. Tu sitio es tan seguro como la más débil de esas piezas, y tan seguro como su última actualización.
Así que: WordPress puede ser seguro, pero un sitio de WordPress solo es seguro si alguien lo cuida. Si prefieres que nadie tenga que hacerlo, un sitio Mondovo no tiene núcleo, tema, plugins ni PHP que mantener actualizados.
De dónde vienen los riesgos reales
En su mayoría, no es WordPress lo que permite a los atacantes entrar. Es todo lo que se le añade. El informe "State of WordPress Security in 2026" de Patchstack contó 11.334 nuevas vulnerabilidades de seguridad en sitios de WordPress en 2025, un 42% más que el año anterior. El 91% estaba en plugins y el 9% en temas. Solo un puñado estaba en WordPress mismo. Casi la mitad (46%) no tenía una solución disponible cuando se hicieron públicas, y las más peligrosas solían ser atacadas en unas cinco horas.
Cinco horas. La mayoría de los dueños de negocios no revisan su propio sitio tan a menudo.
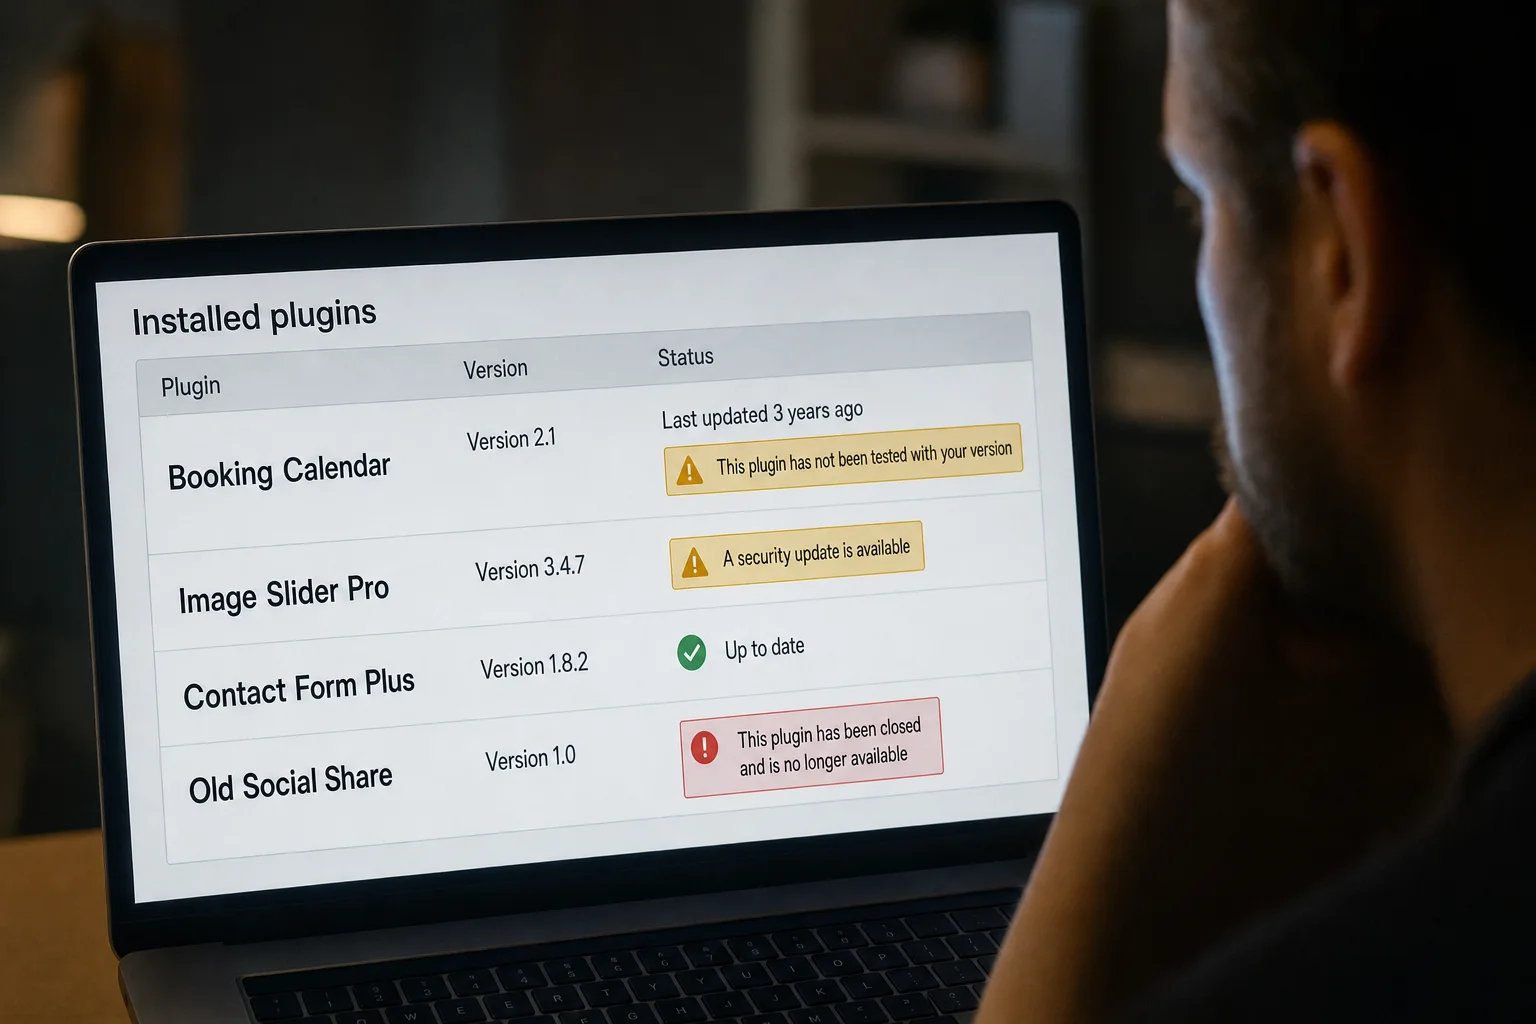
- Plugins y temas. Aquí es donde empieza la mayoría de los problemas. Un sitio típico usa muchos plugins, cada uno de una empresa diferente o de un desarrollador solitario. Algunos fueron abandonados hace años, y una vulnerabilidad en uno de ellos puede permanecer abierta para siempre.
- Actualizaciones omitidas. La mayoría de los ataques utilizan vulnerabilidades que ya tienen una solución. El sitio es hackeado porque nadie la instaló.
- Software de servidor antiguo. WordPress se ejecuta en PHP, que tu hosting proporciona. En octubre de 2026, dos vulnerabilidades críticas de PHP permitieron a los atacantes tomar el control de servidores sin ninguna contraseña. Los sitios en versiones antiguas y no compatibles de PHP pueden no recibir nunca una solución. (Escribí sobre lo que ese susto de PHP significa para tu sitio por separado).
- Contraseñas débiles o reutilizadas. Las herramientas automatizadas prueban contraseñas comunes en las páginas de inicio de sesión de WordPress todo el día.
- Hosting barato o no gestionado. En algunos hostings compartidos de bajo costo, un sitio hackeado puede afectar a los demás en el mismo servidor.
¿Está tu sitio en riesgo? Una comprobación de dos minutos
Si respondes "no" o "no lo sé" a alguna de estas preguntas, tu sitio necesita atención.
- ¿Sabes quién es responsable de actualizar tu sitio web?
- ¿Se han actualizado WordPress, tu tema y tus plugins en el último mes?
- ¿Sabes cuántos plugins usa tu sitio y si todavía los necesita todos?
- ¿Tienes una copia de seguridad reciente y sabes dónde está?
- ¿Cada persona con acceso usa una contraseña fuerte y única?
- ¿Ha confirmado tu empresa de hosting que tu sitio se ejecuta en una versión compatible de PHP?
Cómo mantener seguro un sitio de WordPress
Si te quedas en WordPress, estos hábitos previenen la mayoría de los problemas:
- Actualiza cada mes, y de inmediato para correcciones de seguridad. WordPress, el tema y cada plugin. Activa las actualizaciones automáticas siempre que puedas.
- Elimina lo que no uses. Borra plugins y temas no utilizados, no solo los desactives.
- Instala solo plugins bien soportados. Comprueba cuándo se actualizó por última vez un plugin y cuánta gente lo usa.
- Mantén copias de seguridad automáticas almacenadas fuera del sitio web, para que un problema con el sitio no se lleve las copias de seguridad con él.
- Usa contraseñas fuertes y autenticación de dos pasos para todos los que tengan acceso, y elimina cuentas antiguas.
- Usa un plugin de seguridad o un servicio de firewall para bloquear ataques conocidos.
O salta el trabajo por completo. Todo en esa lista, aparte de las buenas contraseñas, es mantenimiento que un sitio Mondovo no necesita: sin actualizaciones de núcleo, tema, plugin o PHP, sin plugin de seguridad, sin copias de seguridad que almacenar en un lugar seguro. Si prefieres ver tu propio negocio allí primero, prueba Mondovo gratis: pega tu dirección actual y construirá tres diseños a partir de tus propias páginas.
Qué preguntar a tu empresa de hosting
Un buen hosting hace gran parte del trabajo pesado. Copia esto en un correo electrónico:
¿Qué versión de PHP está ejecutando mi sitio y sigue siendo compatible? ¿Aplican actualizaciones de seguridad al servidor automáticamente? ¿Con qué frecuencia hacen copias de seguridad de mi sitio y cómo las restauro? ¿Monitorean el malware y qué sucede si mi sitio es hackeado?
Las respuestas vagas son una razón para actuar.
Con Mondovo no hay un hosting separado al que enviar correos. El hosting y SSL vienen con Pro, y el servidor y sus actualizaciones de seguridad son nuestra responsabilidad.
El verdadero costo de WordPress es el mantenimiento
Nada de esto es una razón para entrar en pánico. Con buen cuidado, WordPress funciona bien. Pero viene con un trabajo constante: alguien tiene que mantenerlo actualizado, con copias de seguridad y vigilado, cada mes, durante todo el tiempo que exista el sitio.
Para un editor con un desarrollador en plantilla, eso está bien. Para una panadería o una firma de contabilidad de dos personas que solo quiere un sitio web que atraiga clientes, es un trabajo para el que nadie se inscribió. Si ese eres tú, hay tres salidas realistas:
- Paga por un hosting de WordPress totalmente gestionado, para que el hosting se encargue de las actualizaciones y la monitorización.
- Migra a un creador de sitios web todo en uno, donde la plataforma se encarga de la seguridad por ti.
- Elige una plataforma que publique páginas terminadas y "estáticas", sin nada ejecutándose en segundo plano para que los atacantes lo manipulen.
Por qué construimos Mondovo de esta manera
Mondovo se basa en esa tercera opción, porque una panadería no debería pasar sus fines de semana actualizando plugins. Las cifras de Patchstack anteriores son casi todas sobre plugins y temas, y un sitio Mondovo no tiene ninguno. Cada página se publica como un archivo terminado desde una red global, sin un inicio de sesión tipo WordPress en tu sitio público para que los bots adivinen. El hosting, SSL y la seguridad de la plataforma se gestionan por ti, y no hay copias de seguridad que administrar. Cuando la próxima alerta de WordPress o PHP llegue a las noticias, no hay nada que necesites hacer.
Ningún sitio web está completamente libre de riesgos, pero cuantas menos partes móviles tenga tu sitio, menos cosas pueden salir mal. Mondovo también es más joven que WordPress, sin un directorio de plugins, así que si dependes de un plugin específico, comprueba que lo que necesitas esté integrado.
Y no tienes que empezar de cero. Pega la dirección web actual y Mondovo lee tus páginas, publicaciones, imágenes, logo y colores de marca, te muestra el plan, y luego construye tres diseños con tu propio contenido para que elijas. Cada dirección de página antigua, incluidos los enlaces tipo WordPress, se redirige (301) a la página nueva más cercana, para que los enlaces en Google sigan funcionando. Todo lo que no coincida exactamente se marca para que lo revises.
Los formularios, reservas y pagos se configuran de nuevo en Mondovo en lugar de copiarse de plugins antiguos, y el historial de pedidos de una tienda no se traslada. La página de migración de WordPress enumera lo que se transfiere. Construir tu nuevo sitio es gratis. Ponerlo en marcha cuesta $20 al mes en Pro, con hosting y SSL.
Ver cómo funciona la migración a Mondovo → o empieza a construir gratis.
¿Ya estás lidiando con un sitio hackeado? Empieza aquí: ¿Sitio de WordPress hackeado? Qué hacer en la próxima hora.
Cifras e incidentes verificados el 22 de octubre de 2026. Las noticias de seguridad se mueven rápido, así que consulta las fuentes enlazadas para obtener la información más reciente.
Preguntas frecuentes
¿Es WordPress seguro para el sitio web de una pequeña empresa?
Puede serlo, siempre y cuando alguien actualice WordPress, el tema y cada plugin rápidamente y mantenga copias de seguridad. El problema es que en muchos sitios de pequeñas empresas nadie se encarga de ese trabajo.
¿Qué hace que los sitios de WordPress sean hackeados con más frecuencia?
Plugins y temas, con diferencia. Patchstack encontró que el 91% de las nuevas vulnerabilidades de WordPress en 2025 estaban en plugins y el 9% en temas. Las actualizaciones omitidas, el PHP antiguo y las contraseñas débiles cubren la mayoría del resto.
¿Con qué frecuencia debo actualizar mi sitio de WordPress?
Al menos mensualmente, e inmediatamente cuando salga una corrección de seguridad. Las vulnerabilidades más peligrosas solían ser atacadas en unas cinco horas tras hacerse públicas, por lo que vale la pena activar las actualizaciones automáticas.
¿Existe una plataforma de sitios web que no necesite actualizaciones de seguridad?
Ninguna plataforma está libre de riesgos, pero algunas se encargan de las actualizaciones por ti. En Mondovo no hay núcleo, tema, plugin ni PHP que actualizar y no hay copias de seguridad que administrar, las páginas son archivos estáticos en una red global, y la seguridad de la plataforma es nuestro trabajo.
¿Puedo migrar de WordPress sin perder mis rankings en Google?
Mantener los enlaces antiguos funcionando es lo importante. Cuando migras a Mondovo, cada dirección de página antigua se redirige (301) a la página nueva más cercana, y todo lo que no coincida exactamente se marca para que lo revises.