Blog
Cuando la herramienta que protege tu sitio WordPress es hackeada
Tu plugin de copias de seguridad debía ser tu red de seguridad. Aquí te explicamos qué significa la brecha de UpdraftPlus, cómo saber si tu sitio se ha visto afectado y qué comprobar hoy mismo.
Instalaste un plugin de copias de seguridad por una razón: para que si algo salía mal, pudieras revertir el sitio y dormir tranquilo.
Así que la noticia de esta semana es desagradable. La empresa detrás de UpdraftPlus, uno de los plugins de copias de seguridad de WordPress más populares, fue hackeada. Y los atacantes usaron ese acceso para introducir puertas traseras ocultas en algunos de los sitios web conectados a él.
Si usas UpdraftPlus, o no estás seguro de si tu desarrollador lo hace, esto es lo que debes comprobar hoy. A largo plazo hay dos salidas: mantener WordPress y estar al día, o migrar a una plataforma donde no haya nada que parchear y ningún plugin de copias de seguridad que controle tu sitio, que es por lo que construimos Mondovo.
¿Qué pasó?
UpdraftPlus es un plugin de WordPress que realiza copias de seguridad de sitios web. Es ampliamente confiable, con más de cuatro millones de instalaciones activas. La empresa que lo fabrica, TeamUpdraft, también ofrece UpdraftCentral, un servicio opcional que te permite (o a tu agencia web) gestionar muchos sitios de WordPress desde un único panel: realizar copias de seguridad, actualizar plugins, etc., sin tener que iniciar sesión en cada sitio.
Para que ese control remoto funcione, cada sitio web conectado tiene una "clave de conexión" digital. Piénsalo como una llave de repuesto que le das a un administrador de edificios de confianza.
Durante el fin de semana del 17 y 18 de octubre de 2026, TeamUpdraft descubrió que alguien había irrumpido en sus propios sistemas. La empresa afirma que cree que se accedió a su base de datos de clientes, incluidas esas claves de conexión, junto con los nombres, direcciones de correo electrónico, direcciones de facturación e historial de pedidos de los clientes. Las contraseñas se almacenaron cifradas (hasheadas). Los detalles de las tarjetas no se almacenaron en absoluto, ya que los pagos se procesan a través de empresas de pago independientes.
Entonces se usaron las llaves de repuesto. La empresa de seguridad Patchstack informó que durante aproximadamente 18 horas los días 18 y 19 de octubre, un atacante con claves válidas de UpdraftCentral envió comandos que hicieron que los sitios web conectados instalaran plugins "ocultos" de "puerta trasera". Patchstack contó 99 nombres diferentes para estos plugins falsos, la mayoría de ellos etiquetas genéricas diseñadas para pasar desapercibidas. La empresa de seguridad Nethemba detectó el ataque en sus propios sitios web y publicó el primer análisis detallado.
Mantén las cifras en proporción. Cuatro millones es la cantidad de sitios web que usan UpdraftPlus. *No* es la cantidad de sitios que fueron hackeados. Solo los sitios conectados a la versión en la nube de UpdraftCentral estuvieron directamente expuestos, y nadie ha publicado un recuento de cuántos recibieron realmente una puerta trasera.
¿Debería preocuparme?
Se reduce a una pregunta: ¿tu sitio web usa UpdraftPlus y alguna vez estuvo conectado a UpdraftCentral?
- Si no usas UpdraftPlus en absoluto, este incidente no afecta a tu sitio.
- Si usas el plugin gratuito UpdraftPlus y nunca creaste una cuenta en TeamUpdraft, la empresa dice que no necesitas hacer nada más allá de mantener el plugin actualizado.
- Si tu sitio estuvo conectado a UpdraftCentral, o pagas por UpdraftPlus Premium, trátalo como posiblemente afectado y revísalo hoy mismo. TeamUpdraft ha pedido a los usuarios Premium que revisen sus sitios incluso si nunca usaron UpdraftCentral a sabiendas, y Patchstack señala que una clave de conexión puede crearse automáticamente cuando un sitio se vincula a una cuenta de TeamUpdraft.
¿No estás seguro? Las agencias a menudo usan estos paneles para los sitios de sus clientes, así que pregunta a quien administre el tuyo.
Hay un detalle que hace que esto sea más que una historia de "actualizar y seguir adelante". Nethemba descubrió que algunas versiones de la puerta trasera crean una nueva cuenta de usuario que aparece como un Editor normal pero que silenciosamente tiene poderes adicionales, incluida la capacidad de instalar plugins. Esa cuenta permanece en el sitio incluso después de que se elimina el plugin falso, y el atacante conoce su contraseña. Un Editor es fácil de pasar por alto.
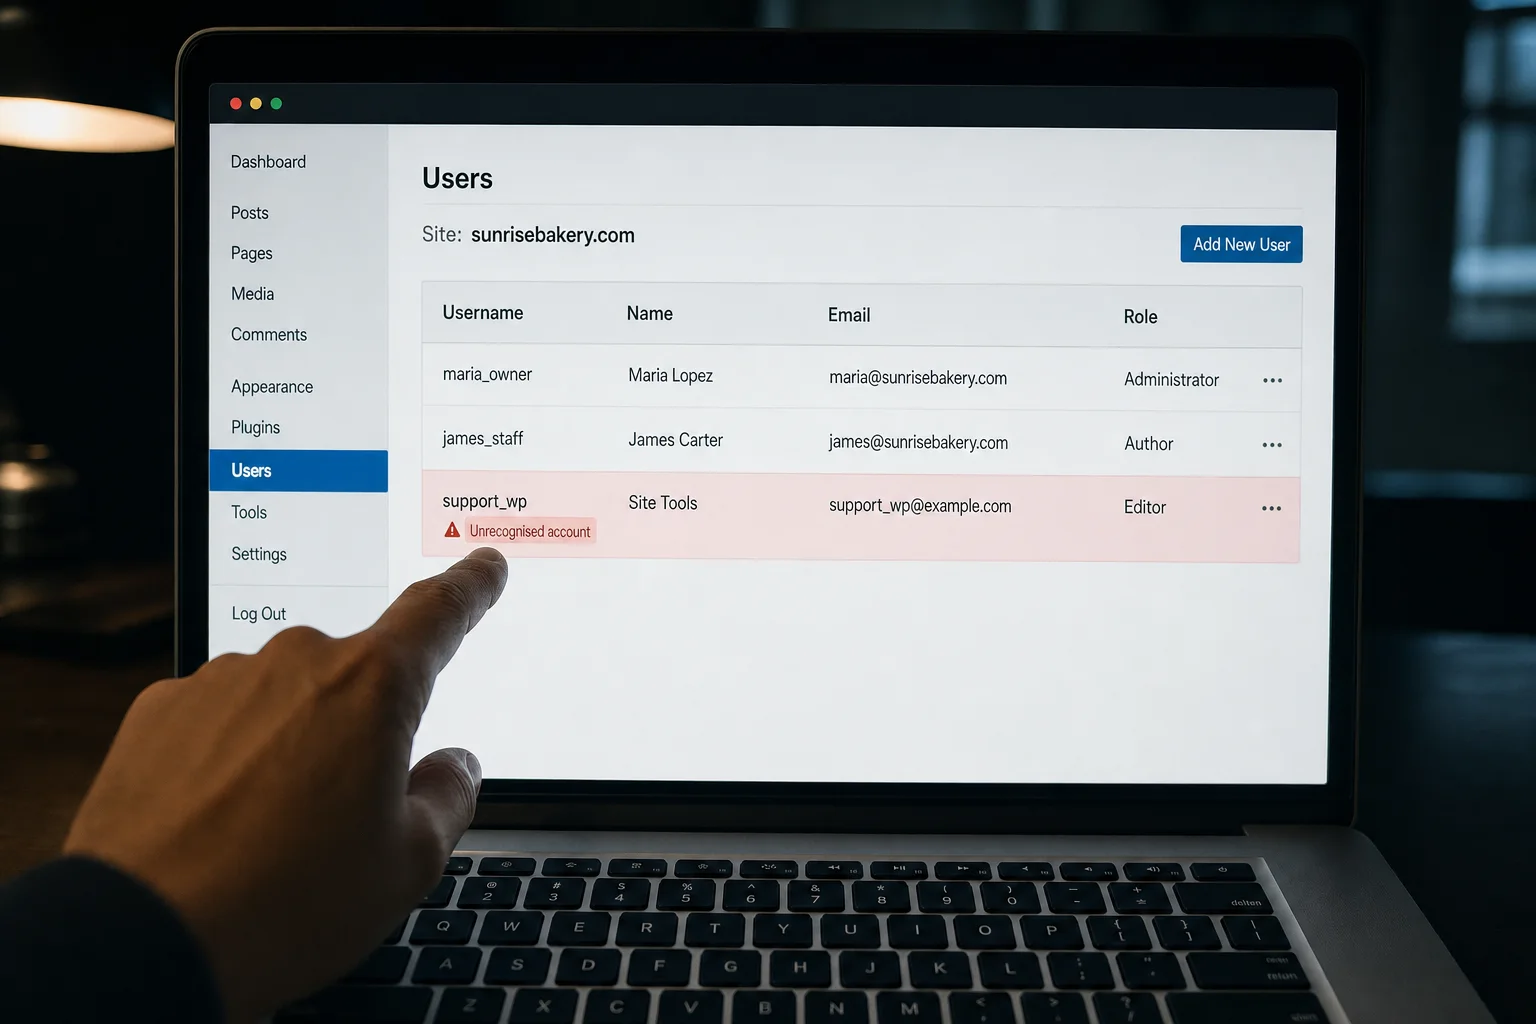
Qué buscar: una cuenta que no reconoces, a menudo con un nombre que suena inofensivo y el rol de Editor.
Qué hacer hoy
Sigue esta lista, o reenvíala a tu desarrollador o agencia:
- Pregunta a quien administre tu sitio si usa UpdraftPlus y si alguna vez estuvo conectado a UpdraftCentral.
- Sigue los consejos de TeamUpdraft de su página de incidentes de seguridad: inicia sesión en el sitio directamente (no a través del panel remoto), actualiza UpdraftPlus a la última versión y elimina la clave de conexión de UpdraftCentral en la configuración del plugin. Los investigadores de seguridad enfatizan que eliminar el sitio del panel no es suficiente. La clave en el propio sitio debe desaparecer.
- Revisa la lista de usuarios. Busca cualquier administrador *o editor* que no reconozcas, especialmente cuentas creadas después del 17 de octubre. Elimínalos, o pide a tu desarrollador que lo haga.
- Revisa la lista de plugins. Cualquier cosa que nadie recuerde haber instalado merece una mirada más de cerca.
- Cambia tus contraseñas: la contraseña de cada administrador en el sitio web y la contraseña de tu cuenta de TeamUpdraft si tienes una. Si usaste esa contraseña en otro lugar, cámbiala también allí.
- Solicita un escaneo de malware. Si aparece algo sospechoso, TeamUpdraft sugiere considerar una restauración a partir de una copia de seguridad realizada antes del 17 de octubre.
- Ten cuidado con los correos electrónicos que afirman ser de la empresa. TeamUpdraft dice que nunca te pedirá tu contraseña ni tus claves.
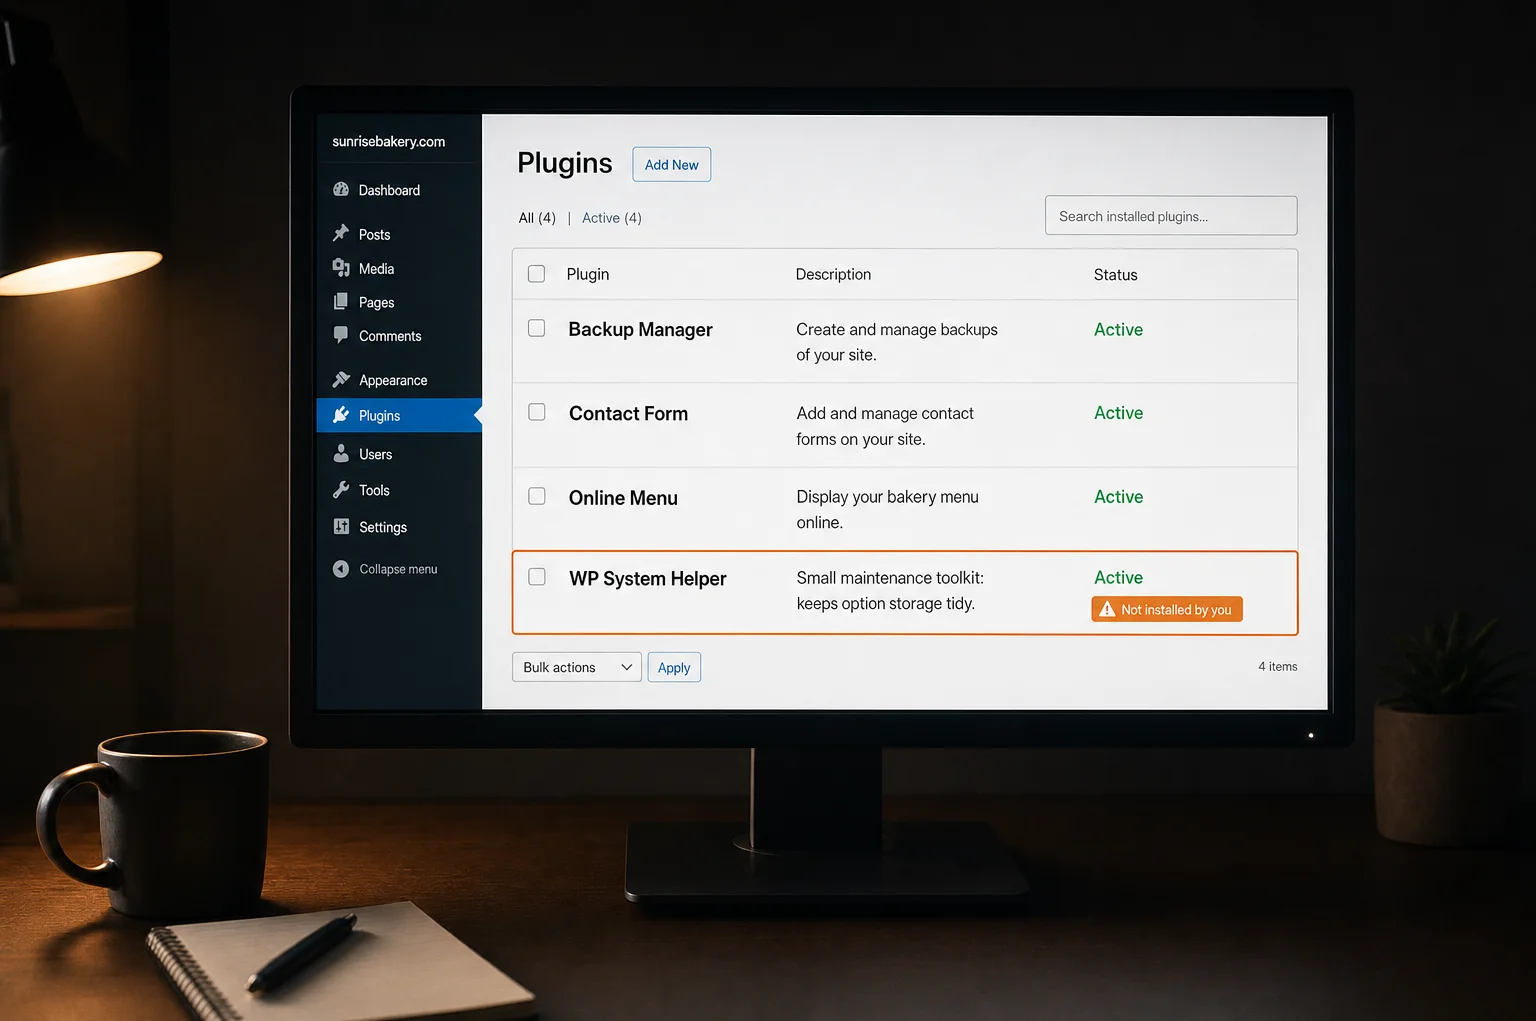
Los plugins de puerta trasera tienden a tener nombres aburridos y de ayuda que son fáciles de pasar por alto.
Si crees que tu sitio ya ha sido hackeado, mi guía paso a paso sobre qué hacer si tu sitio de WordPress ha sido hackeado te guiará a través del proceso.
La lección más importante: cada plugin es una llave más
Es fácil leer esto como "UpdraftPlus es malo". Eso no sería justo. UpdraftPlus es un plugin respetado que ha protegido a millones de sitios, y TeamUpdraft ha sido transparente sobre lo sucedido, ha publicado pasos claros y ha lanzado una actualización que corta las conexiones antiguas.
La verdadera lección es sobre cómo se construyen los sitios de WordPress: complementos de muchas empresas, cada una de las cuales tiene la confianza para ejecutarse dentro de tu sitio web. Algunas, como los servicios de gestión remota, también tienen una clave que permite a alguien externo realizar cambios. Cada una de ellas es una puerta más. Cuando cualquiera de esas empresas tiene un mal día, tu sitio también puede tenerlo, incluso si hiciste todo bien.
Esa es la parte que duele. No te perdiste una actualización. Instalaste un plugin de copias de seguridad bien valorado, exactamente como te dicen que hagas.
La misma semana trajo un susto separado sobre fallos graves en PHP, sobre el que se ejecuta WordPress (ver qué significa el susto de seguridad de PHP para tu sitio). Para una perspectiva más amplia, lee ¿Es seguro WordPress?
O evita el trabajo por completo. En Mondovo no hay un plugin de copias de seguridad que elegir, no hay claves de gestión remota en tu sitio y no hay actualizaciones de núcleo, tema, plugin o PHP que ejecutar. Las páginas se publican como archivos estáticos desde una red global, y mantener la plataforma segura es nuestro trabajo. Para ver tu propio negocio allí primero, prueba Mondovo gratis: pega tu dirección actual y creará tres diseños a partir de tus propias páginas.
¿Cuáles son las alternativas?
Si prefieres no tener que hacer un seguimiento de todas esas claves tú mismo, hay tres rutas sensatas:
- Alojamiento WordPress gestionado. Mantienes WordPress y el proveedor se encarga de las actualizaciones, la monitorización y la limpieza de malware, pero sigues eligiendo tus propios plugins, por lo que el riesgo de los complementos permanece.
- Un creador de sitios web todo en uno. Una empresa ejecuta la plataforma, por lo que hay muchos menos complementos de terceros.
- Una plataforma que publica páginas terminadas. Tu sitio se publica como páginas listas para usar en lugar de software ejecutándose en un servidor, lo que deja mucho menos para manipular. Esta es la ruta que sigue Mondovo.
Por qué un sitio Mondovo no tiene llaves de repuesto por ahí
Los sitios Mondovo se publican como páginas terminadas y se sirven desde una red global. No hay plugins que instalar, ni PHP ni claves de control remoto en tu sitio. Y no hay un plugin de copias de seguridad del que preocuparse, porque no hay copias de seguridad que tengas que gestionar en primer lugar. Mantener la plataforma segura es nuestro trabajo, no el tuyo.
Los formularios con una bandeja de entrada de consultas, reservas, una tienda en línea, contactos y correo electrónico vienen integrados en Mondovo. Una empresa, no veinte. Mondovo es más joven que WordPress y no tiene un directorio de plugins, así que comprueba que cualquier cosa específica que necesites esté integrada.
Eso no hace que ningún sitio web sea "in hackeable". Nada en línea lo es, y aún así deberías usar una contraseña segura en tu cuenta. Pero elimina toda la categoría de riesgo de la que trata este incidente.
Migrar es más sencillo de lo que la mayoría de la gente espera. Pega tu dirección y Mondovo transfiere tus páginas públicas, publicaciones de blog e imágenes: tus palabras y estructura del sitio, no archivos de plugin. Ves el plan antes de que se haga ningún diseño, luego eliges entre tres diseños nuevos construidos alrededor de tu propio contenido. Cada dirección de página antigua, incluidos los enlaces estilo WordPress, se redirige (301) a la página nueva más cercana, y cualquier cosa que no coincida exactamente se marca para que la revises.
Los formularios, reservas y pagos se configuran de nuevo en Mondovo en lugar de copiarse de plugins antiguos, y el historial de pedidos de una tienda no se transfiere. La página de migración de WordPress explica exactamente qué se transfiere. La creación es gratuita, y la puesta en marcha cuesta 20 $ al mes en Pro, con alojamiento y SSL incluidos.
Mover mi sitio de WordPress a Mondovo → o empezar a construir gratis.
Detalles de TeamUpdraft, Patchstack y Nethemba según lo informado el 22 de octubre de 2026. Consulta la página de incidentes de seguridad de TeamUpdraft para ver actualizaciones.
Preguntas frecuentes
¿Es seguro usar UpdraftPlus ahora?
TeamUpdraft ha lanzado una actualización que corta las conexiones antiguas. Si lo usas, actualiza a la última versión y elimina la clave de conexión de UpdraftCentral de la configuración del plugin, iniciando sesión en el sitio directamente.
Solo uso el plugin gratuito UpdraftPlus. ¿Me afecta?
Si nunca creaste una cuenta en TeamUpdraft, la empresa dice que solo necesitas mantener el plugin actualizado. Si pagas por Premium o tu sitio estuvo conectado a UpdraftCentral, revisa tu sitio hoy mismo.
¿Cómo detecto la puerta trasera en mi sitio?
Busca plugins que nadie recuerde haber instalado, a menudo con nombres aburridos y de ayuda, y cuentas de usuario que no reconozcas. Revisa tanto los Editores como los administradores, ya que algunas versiones crean una cuenta de Editor con poderes adicionales ocultos.
¿Se hackearon cuatro millones de sitios?
No. Cuatro millones es la cantidad de sitios que usan UpdraftPlus. Solo los sitios conectados a la versión en la nube de UpdraftCentral estuvieron directamente expuestos, y nadie ha publicado cuántos recibieron realmente una puerta trasera.
¿Esto habría afectado a un sitio Mondovo?
No. Los sitios Mondovo no tienen plugins ni claves de gestión remota almacenadas en ellos, que es en lo que se basó este ataque.
¿Existe alguna plataforma web que no necesite actualizaciones de seguridad?
Ningún sitio web está libre de riesgos, pero en algunas plataformas las actualizaciones no son tu responsabilidad. En Mondovo no hay núcleo, tema, plugin ni PHP que actualizar, ni copias de seguridad que gestionar. Las páginas son archivos estáticos de una red global, y la seguridad de la plataforma es nuestra responsabilidad.