Blog
¿Sitio de WordPress hackeado? Qué hacer en la próxima hora (y cómo evitar que vuelva a suceder)
¿Pantalla de advertencia roja, páginas de spam a tu nombre o un correo electrónico de suspensión de tu host? Aquí te explicamos exactamente qué hacer en la próxima hora y cómo evitar que vuelva a suceder.
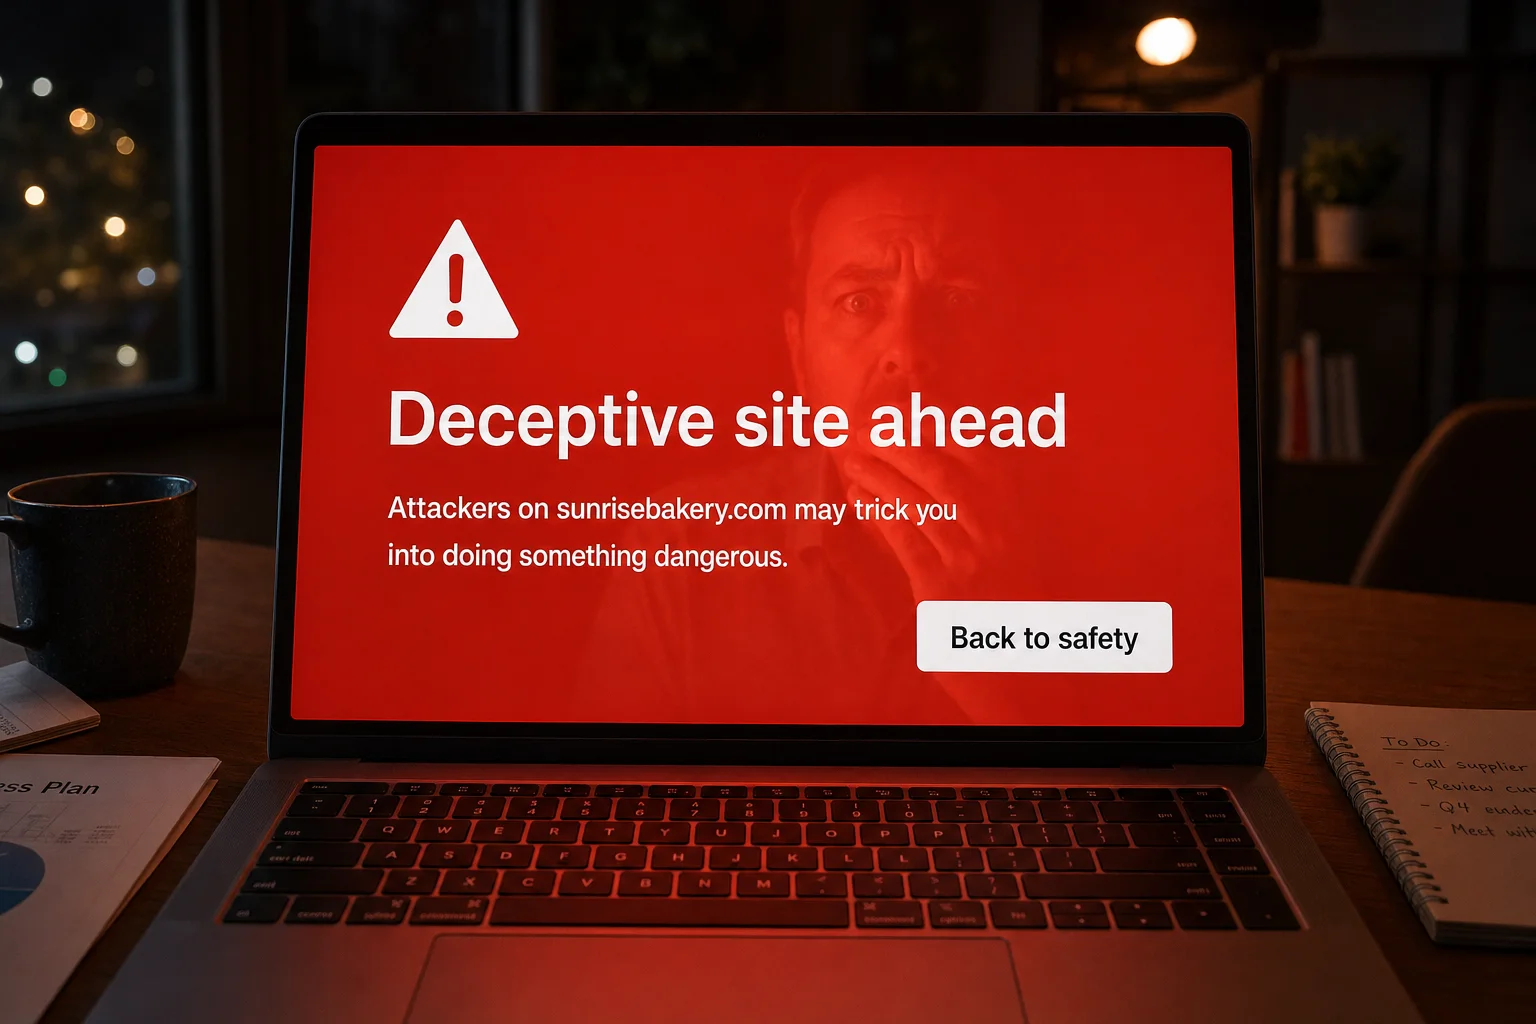
Un cliente te envía una captura de pantalla: una gran pantalla roja que dice "Sitio engañoso adelante" donde debería estar tu sitio web. O buscas tu propio negocio en Google y encuentras páginas de relojes baratos y pastillas bajo tu nombre. O tu host te ha enviado un correo electrónico diciendo que tu sitio está suspendido.
Es una sensación horrible. Pero respira hondo. Los sitios de WordPress hackeados son muy comunes y muy solucionables. A continuación, te explicamos qué hacer en la próxima hora y cómo limpiar el sitio.
Una vez que esté limpio, tienes dos caminos a seguir: mantener WordPress y estar al día con él, o pasar a una plataforma donde no hay nada que parchear, que es por lo que construimos Mondovo. Ocupa primero del hackeo. Esa elección puede esperar.
Señales de que tu sitio de WordPress ha sido hackeado
Es posible que hayas notado una o más de estas:
- Una pantalla roja de "Sitio engañoso adelante" o "Este sitio puede ser perjudicial" cuando tú o tus clientes lo visitan.
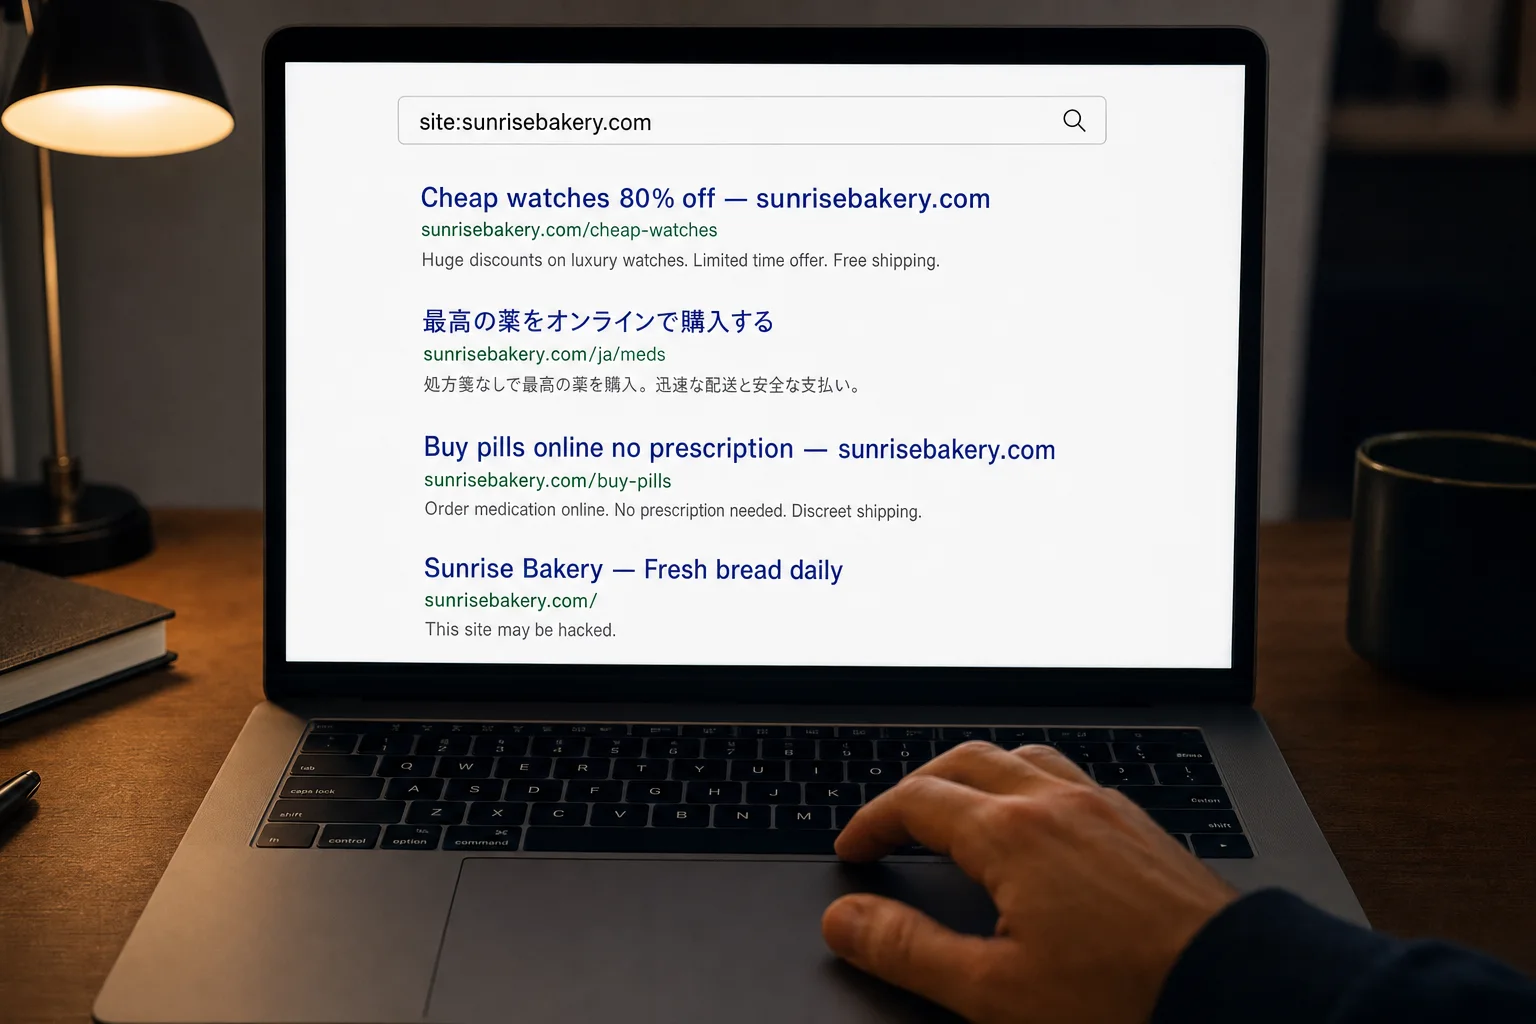
- "Este sitio puede haber sido hackeado" debajo del nombre de tu sitio en los resultados de búsqueda de Google.
- Visitantes redirigidos a otro lugar, a sitios de spam, apuestas, farmacias o para adultos, a veces solo en teléfonos o solo desde Google, por lo que es posible que no lo veas tú mismo.
- Páginas extrañas en Google, a menudo en japonés o llenas de productos que no vendes.
- No puedes iniciar sesión, o hay usuarios administradores que no reconoces.
- Un correo electrónico de tu host diciendo que tu sitio fue suspendido, o de Google Search Console sobre "problemas de seguridad".
Qué hacer en la próxima hora
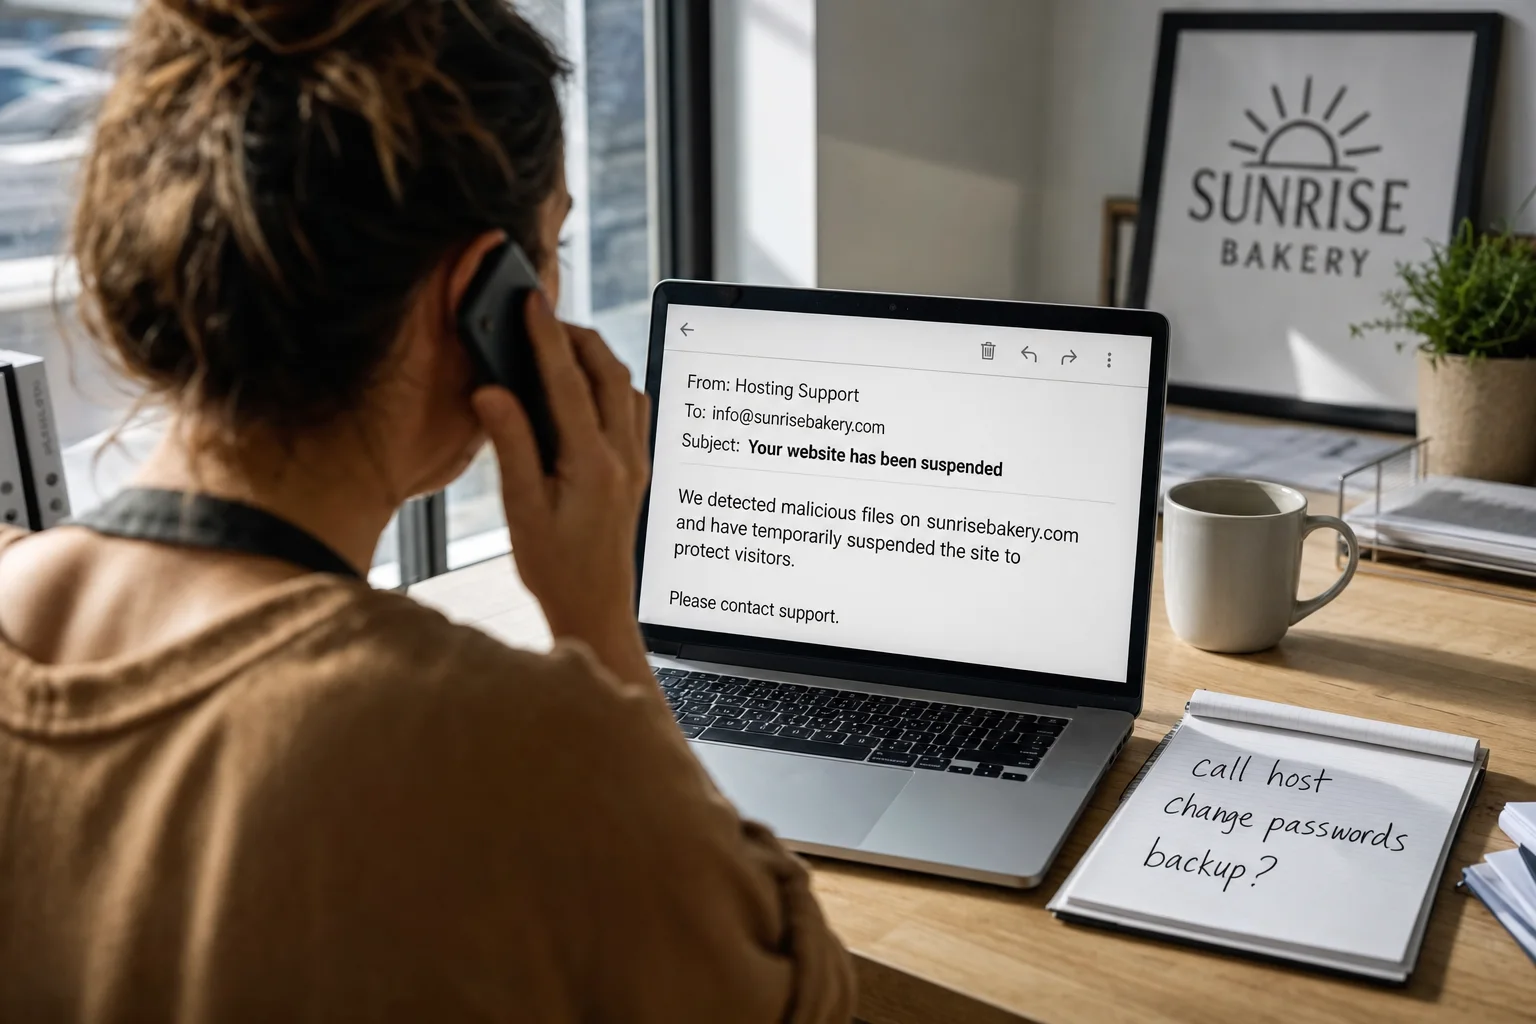
- Llama o envía un mensaje a tu empresa de hosting primero. Diles que el sitio ha sido hackeado. La mayoría puede confirmarlo, poner el sitio fuera de línea de forma segura y decirte qué copias de seguridad existen. Pregúntales: "¿Tienen una copia de seguridad limpia de antes del hackeo y pueden ayudar a restaurarla?"
- Cambia todas las contraseñas. Tu cuenta de hosting, cada usuario administrador de WordPress y la cuenta de correo electrónico vinculada al sitio. Una contraseña fuerte diferente para cada una. Pide a tu host que cambie también la contraseña de la base de datos.
- Verifica quién tiene acceso. En WordPress, ve a Usuarios y elimina cualquier administrador que no reconozcas.
- No empieces a borrar cosas. Puedes eliminar las pistas de cómo entró el atacante, o romper el sitio aún más. Deja que tu host o un profesional te guíe.
- Anota lo que has visto y cuándo: capturas de pantalla de advertencias, páginas extrañas, correos electrónicos extraños.
Limpiando el sitio
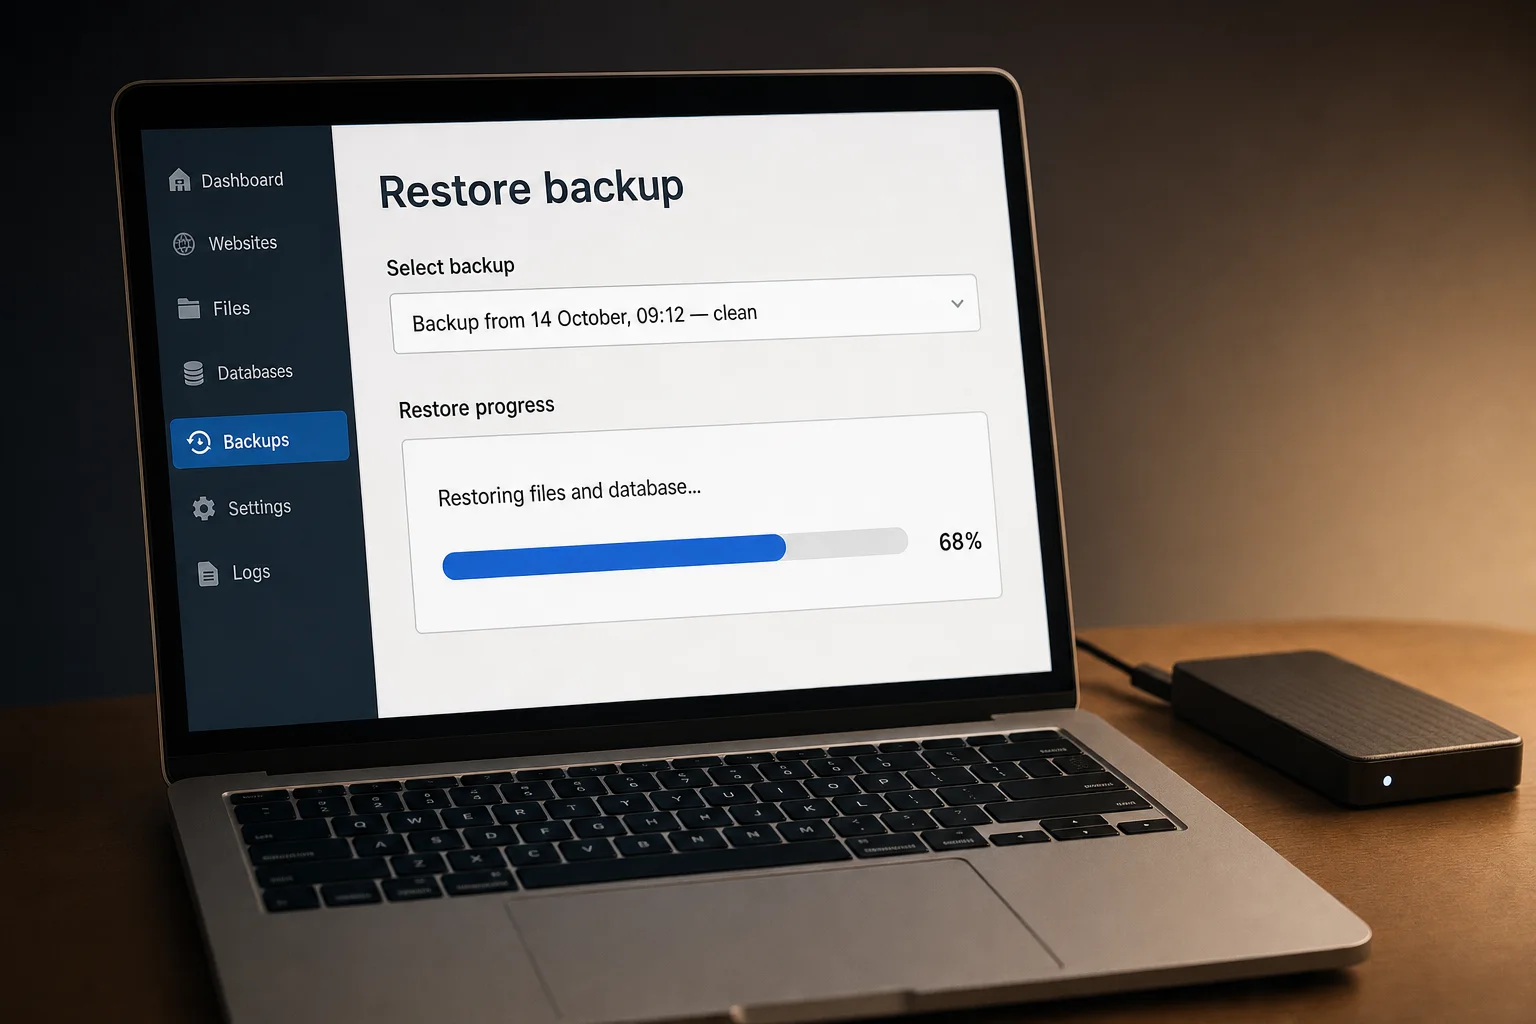
Hay dos formas principales de volver a un sitio limpio:
- Restaura una copia de seguridad limpia. Si tú o tu host tienen una copia de seguridad de antes del hackeo, restaurarla suele ser la solución más rápida. Luego actualiza todo de inmediato. Si no la tienes, el mismo agujero permite que el atacante regrese de inmediato.
- Obtén una limpieza profesional. Si no hay una copia de seguridad limpia, o no sabes cuándo comenzó el hackeo, utiliza un servicio de eliminación de malware. Muchos hosts ofrecen uno, y las empresas especializadas en seguridad de WordPress hacen esto todos los días. Una limpieza adecuada elimina el malware y las "puertas traseras" ocultas que dejan los atacantes para poder regresar.
Una vez que el sitio esté limpio:
- Actualiza WordPress, tu tema y cada plugin, y pide a tu host que confirme que el servidor ejecuta una versión compatible de PHP.
- Elimina los plugins y temas que no uses.
- Elimina la advertencia de Google. En Google Search Console, abre "Problemas de seguridad" y solicita una revisión. Google suele comprobarlo en unos pocos días, y la advertencia desaparece una vez que el sitio se confirma limpio.
- Piensa en tus clientes. Si el sitio recopiló detalles personales o pagos, es posible que necesites informar a las personas afectadas. Busca asesoramiento sobre lo que se aplica en tu país.
¿Cómo sabes si está realmente arreglado?
Verifica el sitio en tu teléfono y computadora, busca en Google site:tudominio.com para buscar páginas que no hayas creado, y mantenlo vigilado durante unas semanas. Si el problema regresa en unos días, es probable que se haya pasado por alto una puerta trasera, y es hora de una limpieza profesional.
Cómo evitar que vuelva a suceder
La mayoría de los hackeos provienen de un plugin o tema con una falla conocida, una actualización omitida, software de servidor antiguo o una contraseña débil. Mi guía ¿Es seguro WordPress? cubre los hábitos que previenen la mayoría de ellos.
Pero también hazte la pregunta más grande. Si esta es la primera vez que tienes que pensar en plugins, copias de seguridad y software de servidor, no será la última. Muchos propietarios deciden después de un hackeo que preferirían no tener ese trabajo. Las opciones realistas son el hosting de WordPress totalmente gestionado, donde el host mantiene todo actualizado; un constructor todo en uno, donde la plataforma se encarga de la seguridad; o una plataforma que publica páginas terminadas y "estáticas", sin plugins, código de servidor o inicio de sesión de administrador en tu sitio público para atacar.
O salta el trabajo por completo. Esa última opción es cómo funciona Mondovo. No hay actualizaciones de núcleo, tema, plugin o PHP que debas ejecutar, ni copias de seguridad que tomar ni plugin de seguridad. Las páginas se publican como archivos estáticos desde una red global, y la seguridad de la plataforma es nuestro trabajo. Para ver tu propio negocio allí primero, prueba Mondovo gratis: pega tu dirección y construirá tres diseños a partir de tus propias páginas.
Qué haría en su lugar: empezar de cero en Mondovo
Si acabara de limpiar un hackeo, esta sería la ruta que tomaría. Las formas habituales de entrar que acabamos de repasar (una falla de plugin, una actualización omitida, PHP antiguo) en su mayoría no existen en un sitio Mondovo. No hay plugins ni temas que cuidar y ningún inicio de sesión estilo WordPress en tu sitio público para que los bots lo ataquen. Ningún sitio web está libre de riesgos, pero hay mucho menos para que un atacante encuentre.
Mover un sitio hackeado es más seguro de lo que parece. Pega tu dirección web actual y Mondovo lee tus páginas, publicaciones e imágenes públicas, no tu instalación de WordPress. Los archivos de plugin, temas y código de servidor donde se esconde el malware nunca se transfieren. Ves el plan antes de que se diseñe nada, para que puedas eliminar páginas o enlaces de spam que el hackeo añadió. Luego, Mondovo crea tres diseños nuevos con tu propio contenido, y tú eliges uno.
Tus enlaces antiguos también seguirán funcionando. Mondovo redirige cada dirección de página antigua, incluidos los enlaces estilo WordPress, a la página nueva más cercana (301), y cualquiera que no coincida exactamente se marca para ti.
Los formularios, reservas y pagos se configuran de nuevo en Mondovo en lugar de copiarse de tus plugins antiguos. La página de migración de WordPress explica exactamente qué se transfiere. La creación es gratuita, y la puesta en marcha cuesta 20 $ al mes en Pro, con hosting y SSL incluidos.
Mueve mi sitio de WordPress a Mondovo → o empieza a construir gratis.
Preguntas frecuentes
¿Cómo sé si mi sitio de WordPress ha sido hackeado?
Las señales comunes son una advertencia roja en el navegador, "Este sitio puede haber sido hackeado" en Google, redirecciones a spam, páginas extrañas en los resultados de búsqueda o usuarios administradores que no reconoces. Un correo electrónico de tu host o de Search Console es otra pista.
¿Debería restaurar una copia de seguridad o pagar por una limpieza?
Una copia de seguridad limpia de antes del hackeo suele ser lo más rápido, si actualizas todo inmediatamente después. Si no sabes cuándo comenzó el hackeo, una limpieza profesional es más segura porque también elimina las puertas traseras ocultas.
¿Cuánto dura la advertencia "Este sitio puede haber sido hackeado" de Google?
Una vez que el sitio esté limpio, solicita una revisión en "Problemas de seguridad" en Search Console. Google suele comprobarlo en unos pocos días.
¿Puedo mover un sitio de WordPress hackeado a Mondovo?
Sí. Mondovo lee tus páginas y publicaciones públicas, no tus archivos de WordPress, por lo que el malware oculto en plugins o temas se queda atrás.
¿Existe una plataforma web que no necesite actualizaciones de seguridad?
Ningún sitio está libre de riesgos, pero en Mondovo las actualizaciones no son tu trabajo: no hay núcleo, tema, plugin o PHP que actualizar, ni copias de seguridad que gestionar, páginas estáticas desde una red global y la seguridad de la plataforma la gestionamos nosotros.