Blog
WordPress est-il sécurisé ? Une réponse directe pour les chefs d'entreprise
Vous craignez que votre site WordPress ne soit le prochain ? WordPress lui-même peut être sécurisé, mais votre site n'est aussi sûr que sa dernière mise à jour de plugin. Voici ce qu'il faut vérifier aujourd'hui.
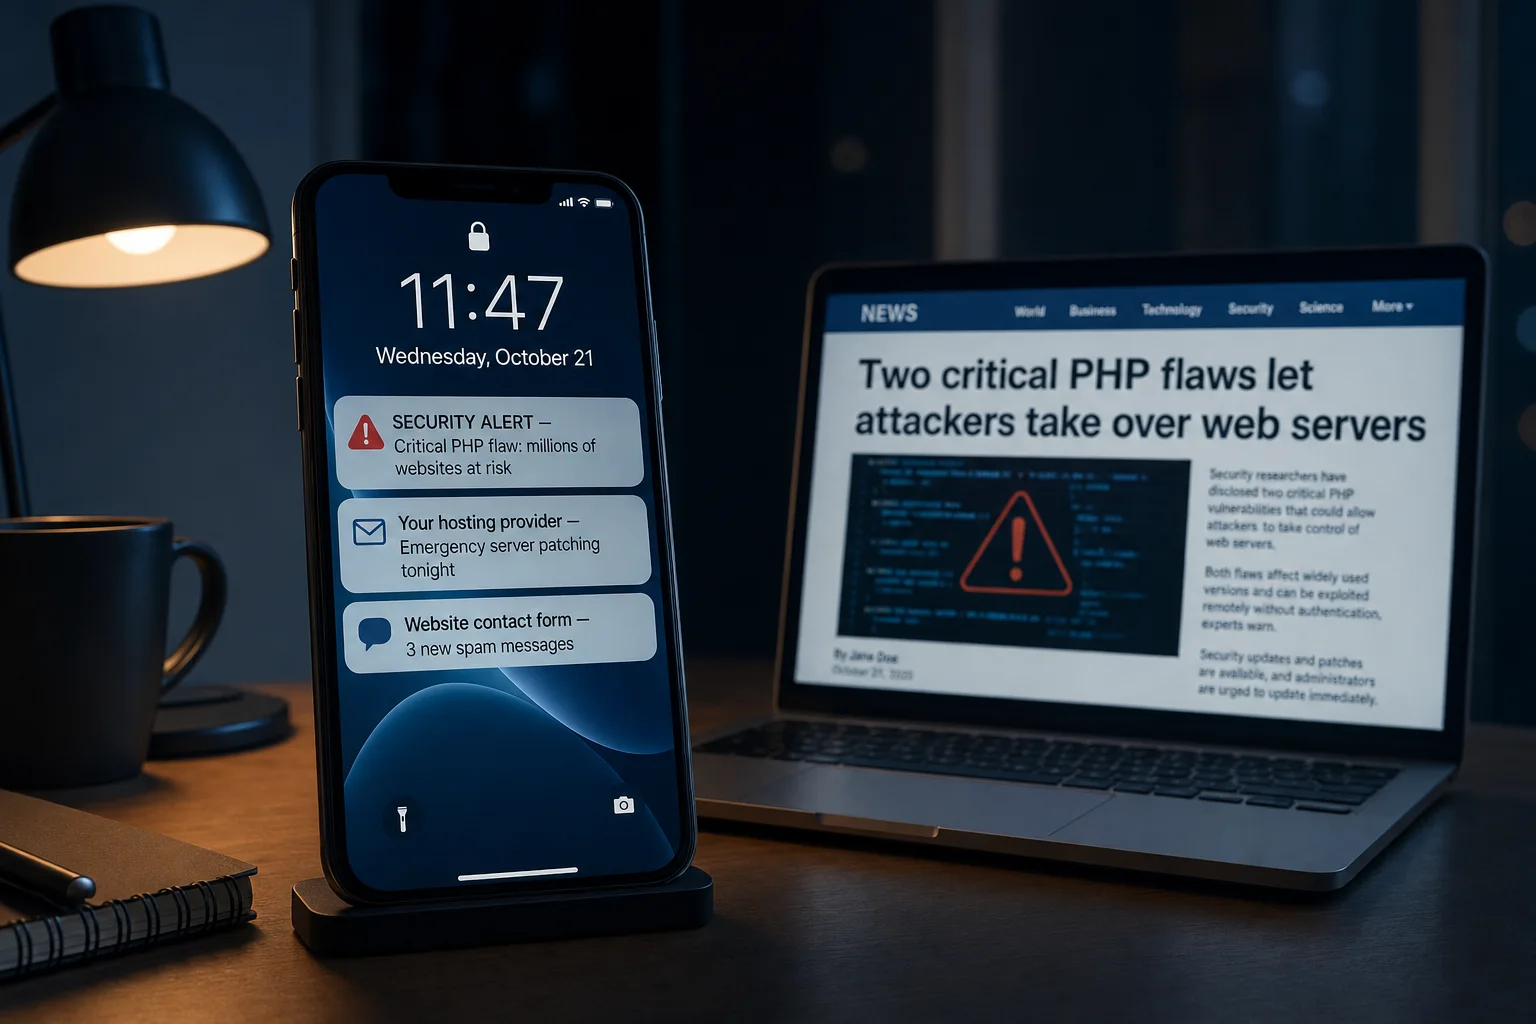
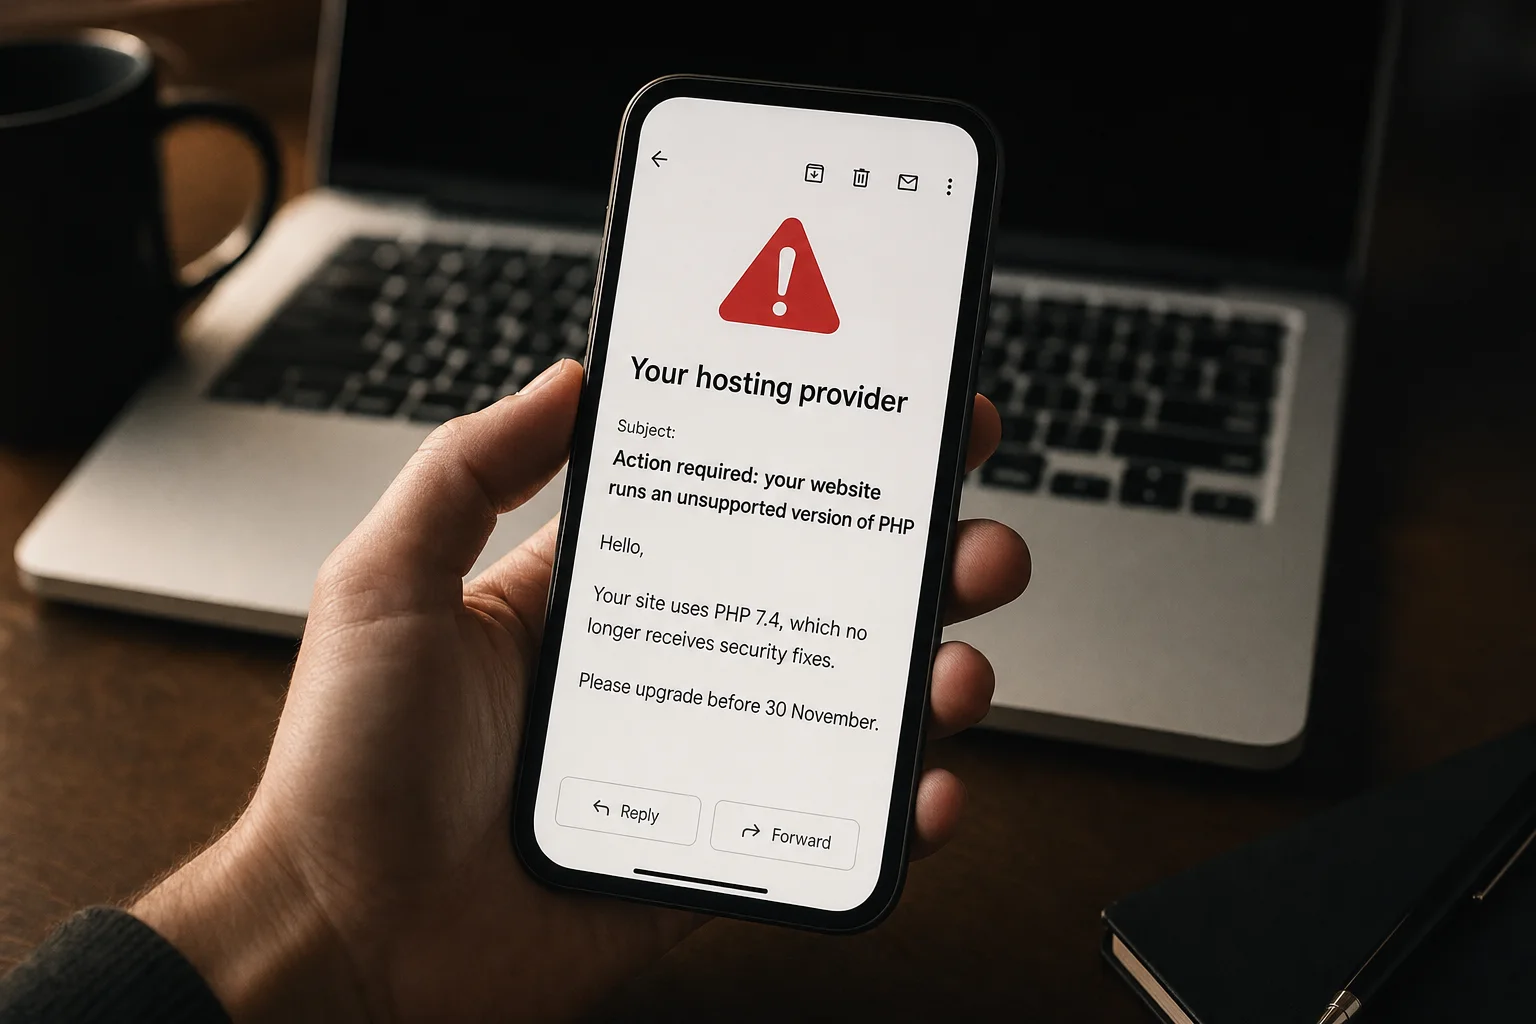
Peut-être s'agissait-il d'un titre concernant une faille « critique » de WordPress. Peut-être que votre hébergeur vous a envoyé un e-mail pour vous dire que votre site utilise une version non prise en charge de PHP, et que vous avez dû chercher ce qu'est PHP. Ou peut-être que le site d'un ami a été piraté le mois dernier et que vous vous demandez discrètement si le vôtre sera le prochain.
Il y a deux façons de sortir de cette inquiétude. Vous pouvez conserver WordPress et le maintenir à jour, ou passer à une plateforme où vous n'avez rien à patcher, c'est pourquoi nous avons créé Mondovo. Je vais vous présenter les deux options, en commençant par une réponse directe.
La réponse courte
WordPress lui-même peut être sécurisé. Le logiciel de base fait fonctionner des millions de sites web, une équipe importante s'en occupe et les correctifs de sécurité sortent rapidement. Il n'est cependant pas invulnérable. En juillet 2026, deux failles dans WordPress lui-même (surnommées « wp2shell ») étaient exploitées quelques jours seulement après la sortie du correctif. C'est pourquoi les mises à jour ne peuvent pas attendre.
Le hic, c'est que votre site web n'est pas seulement WordPress. C'est WordPress plus un thème, une pile de plugins, le logiciel PHP sur lequel il fonctionne et le serveur de votre hébergeur. Votre site n'est aussi sûr que le maillon le plus faible de ces éléments, et aussi sûr que sa dernière mise à jour.
Donc : WordPress peut être sécurisé, mais un site WordPress n'est sécurisé que si quelqu'un s'en occupe. Si vous préférez que personne n'ait à le faire, un site Mondovo n'a pas de noyau, de thème, de plugins ou de PHP à maintenir à jour.
D'où viennent les vrais risques
Ce n'est généralement pas WordPress qui laisse entrer les attaquants. Ce sont toutes les extensions qui y sont greffées. L'étude de Patchstack sur la sécurité de WordPress en 2026 a recensé 11 334 nouvelles failles de sécurité sur les sites WordPress en 2025, soit 42 % de plus que l'année précédente. 91 % concernaient des plugins et 9 % des thèmes. Seules une poignée concernaient WordPress lui-même. Près de la moitié (46 %) n'avaient pas de correctif disponible lorsqu'elles ont été rendues publiques, et les plus dangereuses étaient généralement exploitées en environ cinq heures.
Cinq heures. La plupart des chefs d'entreprise ne consultent pas leur propre site aussi souvent.
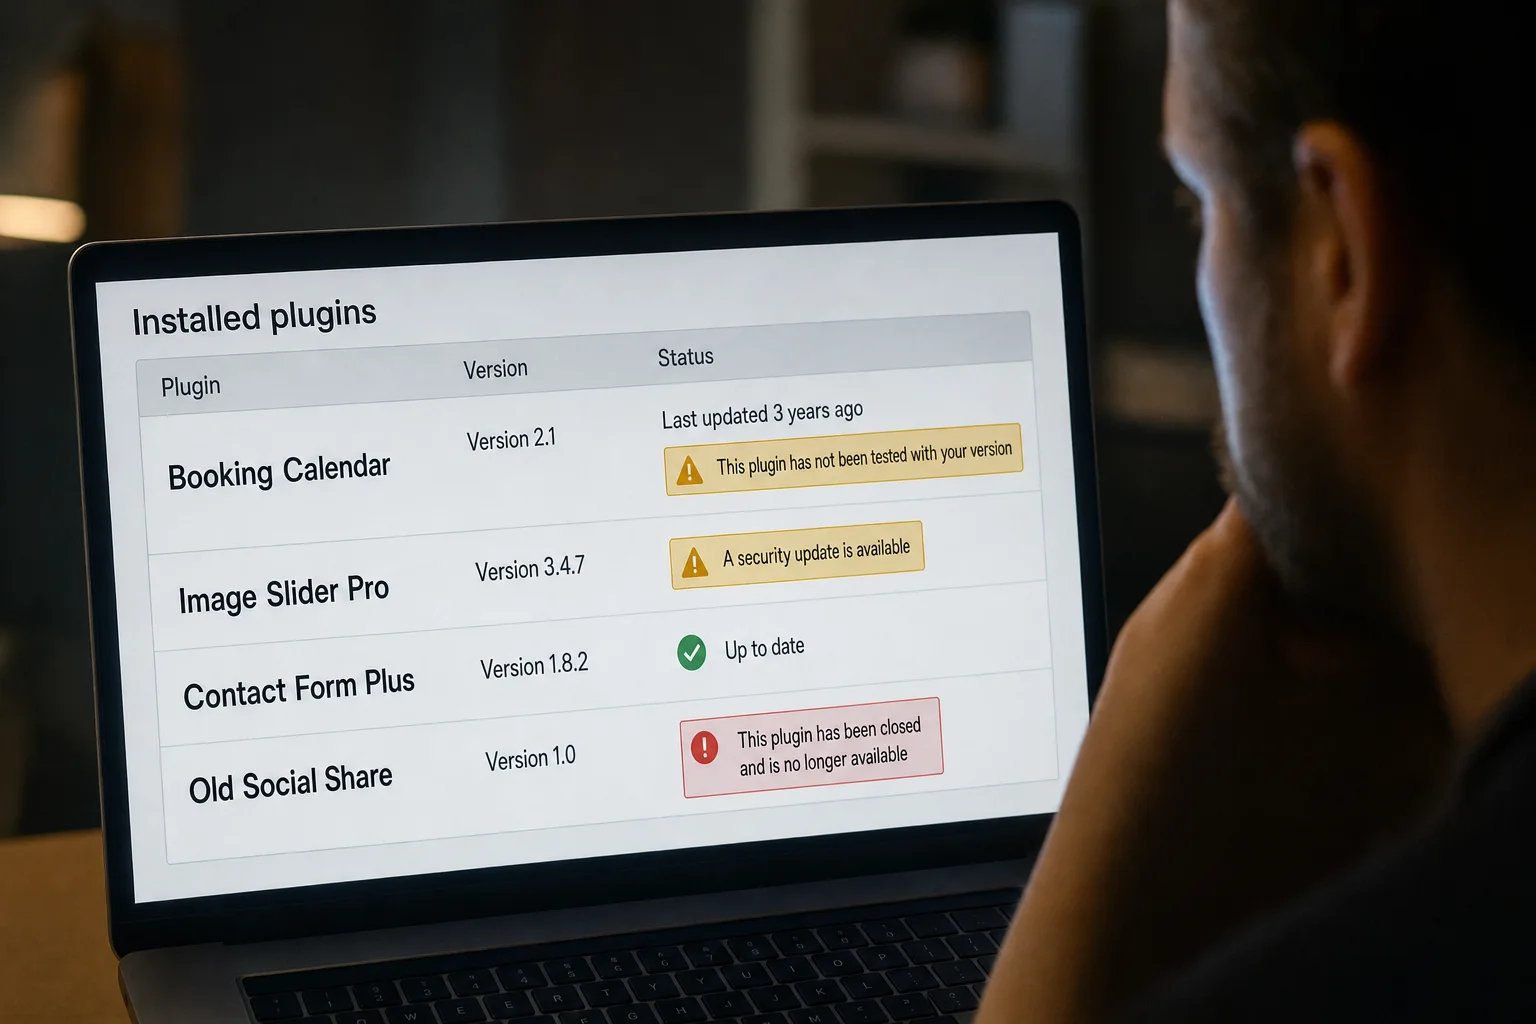
- Plugins et thèmes. C'est là que commence la plupart des problèmes. Un site typique utilise de nombreux plugins, chacun provenant d'une entreprise différente ou d'un développeur solo. Certains ont été abandonnés il y a des années, et une faille dans l'un d'eux peut rester ouverte indéfiniment.
- Mises à jour manquées. La plupart des attaques exploitent des failles pour lesquelles un correctif existe déjà. Le site est piraté parce que personne ne l'a installé.
- Ancien logiciel serveur. WordPress fonctionne sur PHP, que votre hébergeur fournit. En octobre 2026, deux failles critiques de PHP ont permis à des attaquants de prendre le contrôle de serveurs sans aucun mot de passe. Les sites utilisant des versions anciennes et non prises en charge de PHP pourraient ne jamais recevoir de correctif. (J'ai rédigé ce que cette alerte PHP signifie pour votre site séparément.)
- Mots de passe faibles ou réutilisés. Des outils automatisés essaient des mots de passe courants sur les pages de connexion WordPress toute la journée.
- Hébergement bon marché ou non géré. Sur certains hébergements partagés à bas prix, un site piraté peut affecter les autres sur le même serveur.
Votre site est-il en danger ? Un contrôle en deux minutes
Si vous répondez « non » ou « je ne sais pas » à l'une de ces questions, votre site a besoin d'une attention particulière.
- Savez-vous qui est responsable de la mise à jour de votre site web ?
- WordPress, votre thème et vos plugins ont-ils été mis à jour au cours du dernier mois ?
- Savez-vous combien de plugins votre site utilise, et en avez-vous encore besoin de tous ?
- Avez-vous une sauvegarde récente, et savez-vous où elle se trouve ?
- Chaque personne ayant un accès utilise-t-elle un mot de passe fort et unique ?
- Votre hébergeur a-t-il confirmé que votre site fonctionne sur une version prise en charge de PHP ?
Comment sécuriser un site WordPress
Si vous restez sur WordPress, ces habitudes préviennent la plupart des problèmes :
- Mettez à jour chaque mois, et immédiatement pour les correctifs de sécurité. WordPress, le thème et chaque plugin. Activez les mises à jour automatiques lorsque c'est possible.
- Supprimez ce que vous n'utilisez pas. Supprimez les plugins et thèmes inutilisés, ne vous contentez pas de les désactiver.
- N'installez que des plugins bien pris en charge. Vérifiez la date de dernière mise à jour d'un plugin et combien de personnes l'utilisent.
- Conservez les sauvegardes automatiques à l'écart du site web, afin qu'un problème avec le site ne puisse pas emporter les sauvegardes avec lui.
- Utilisez des mots de passe forts et une authentification à deux facteurs pour toutes les personnes ayant accès, et supprimez les anciens comptes.
- Utilisez un plugin de sécurité ou un service de pare-feu pour bloquer les attaques connues.
Ou sautez complètement le travail. Tout ce qui figure sur cette liste, à l'exception des bons mots de passe, est un entretien dont un site Mondovo n'a pas besoin : pas de mises à jour du noyau, du thème, des plugins ou de PHP, pas de plugin de sécurité, pas de sauvegardes à stocker en lieu sûr. Si vous souhaitez d'abord voir votre propre entreprise dans cette situation, essayez Mondovo gratuitement : collez votre adresse actuelle et il crée trois designs à partir de vos propres pages.
Ce qu'il faut demander à votre hébergeur
Un bon hébergeur fait une grande partie du travail. Copiez ceci dans un e-mail :
Quelle version de PHP utilise mon site, et est-elle toujours prise en charge ? Appliquez-vous automatiquement les mises à jour de sécurité au serveur ? À quelle fréquence sauvegardez-vous mon site, et comment le restaurer ? Surveillez-vous les malwares, et que se passe-t-il si mon site est piraté ?
Des réponses vagues sont une raison d'agir.
Avec Mondovo, il n'y a pas d'hébergeur séparé à contacter par e-mail. L'hébergement et le SSL sont inclus avec Pro, et le serveur ainsi que ses mises à jour de sécurité sont sous notre responsabilité.
Le véritable coût de WordPress est l'entretien
Rien de tout cela n'est une raison de paniquer. Avec de bons soins, WordPress fonctionne bien. Mais cela implique un travail permanent : quelqu'un doit le maintenir à jour, sauvegardé et surveillé, chaque mois, aussi longtemps que le site existe.
Pour un éditeur ayant un développeur dans son personnel, c'est parfait. Pour une boulangerie ou une entreprise de comptabilité à deux personnes qui veut juste un site web qui attire des clients, c'est un travail que personne n'a signé pour faire. Si c'est votre cas, il existe trois solutions réalistes :
- Payez pour un hébergement WordPress entièrement géré, afin que l'hébergeur s'occupe des mises à jour et de la surveillance.
- Passez à un constructeur de sites web tout-en-un, où la plateforme s'occupe de la sécurité pour vous.
- Choisissez une plateforme qui publie des pages finies et « statiques », sans rien qui tourne en arrière-plan pour que les attaquants puissent y accéder.
Pourquoi nous avons conçu Mondovo de cette manière
Mondovo est construit autour de cette troisième option, car une boulangerie ne devrait pas passer ses week-ends sur les mises à jour de plugins. Les chiffres de Patchstack ci-dessus concernent presque tous des plugins et des thèmes, et un site Mondovo n'en a aucun. Chaque page est publiée sous forme de fichier fini à partir d'un réseau mondial, sans connexion de type WordPress sur votre site public pour que les bots devinent. L'hébergement, le SSL et la sécurité de la plateforme sont gérés pour vous, et il n'y a pas de sauvegardes à gérer. Lorsque la prochaine alerte WordPress ou PHP fera la une des journaux, vous n'aurez rien à faire.
Aucun site web n'est jamais totalement exempt de risques, mais moins votre site a de pièces mobiles, moins il y a de choses qui peuvent mal tourner. Mondovo est également plus récent que WordPress, sans répertoire de plugins, donc si vous dépendez d'un plugin de niche, vérifiez que ce dont vous avez besoin est intégré.
Et vous n'avez pas à tout recommencer. Collez votre adresse web actuelle et Mondovo lit vos pages, articles, images, logo et couleurs de marque, vous présente le plan, puis crée trois designs avec votre propre contenu que vous pouvez choisir. Chaque ancienne adresse de page, y compris les liens de type WordPress, est redirigée (301) vers la page la plus proche, afin que les liens dans Google continuent de fonctionner. Tout ce qui ne correspond pas exactement est signalé pour que vous puissiez le vérifier.
Les formulaires, réservations et paiements sont configurés à neuf dans Mondovo plutôt que copiés depuis d'anciens plugins, et l'historique des commandes d'une boutique n'est pas transféré. La page de migration WordPress liste ce qui est transféré. La création de votre nouveau site est gratuite. La mise en ligne coûte 20 $ par mois sur Pro, avec hébergement et SSL.
Découvrez comment migrer vers Mondovo → ou commencez à créer gratuitement.
Vous êtes déjà confronté à un site piraté ? Commencez ici : Site WordPress piraté ? Que faire dans l'heure qui suit.
Chiffres et incidents vérifiés le 22 octobre 2026. Les nouvelles de sécurité évoluent rapidement, veuillez consulter les sources liées pour les dernières informations.
Questions fréquemment posées
WordPress est-il sûr pour un site web de petite entreprise ?
Il peut l'être, tant que quelqu'un met à jour WordPress, le thème et chaque plugin rapidement et conserve les sauvegardes. Le problème est que sur de nombreux sites de petites entreprises, personne n'assume cette responsabilité.
Qu'est-ce qui fait que les sites WordPress sont piratés le plus souvent ?
Les plugins et les thèmes, de loin. Patchstack a constaté que 91 % des nouvelles failles WordPress en 2025 concernaient des plugins et 9 % des thèmes. Les mises à jour manquées, un PHP obsolète et des mots de passe faibles couvrent la plupart du reste.
À quelle fréquence dois-je mettre à jour mon site WordPress ?
Au moins une fois par mois, et immédiatement lorsqu'un correctif de sécurité est publié. Les failles les plus dangereuses étaient généralement exploitées environ cinq heures après leur publication, il est donc utile d'activer les mises à jour automatiques.
Existe-t-il une plateforme de site web qui ne nécessite pas de mises à jour de sécurité ?
Aucune plateforme n'est sans risque, mais certaines vous évitent les mises à jour. Sur Mondovo, il n'y a pas de noyau, de thème, de plugin ou de PHP à mettre à jour et pas de sauvegardes à gérer, les pages sont des fichiers statiques sur un réseau mondial, et la sécurité de la plateforme est notre travail.
Puis-je quitter WordPress sans perdre mon classement Google ?
Conserver les anciens liens fonctionnels est le point crucial. Lorsque vous migrez vers Mondovo, chaque ancienne adresse de page est redirigée (301) vers la page la plus proche, et tout ce qui ne correspond pas exactement est signalé pour que vous puissiez le vérifier.