Blog
Site WordPress piraté ? Que faire dans l'heure qui suit (et comment éviter que cela ne se reproduise)
Écran d'avertissement rouge, pages de spam sous votre nom, ou e-mail de suspension de votre hébergeur ? Voici exactement quoi faire dans l'heure qui suit, et comment éviter que cela ne se reproduise.
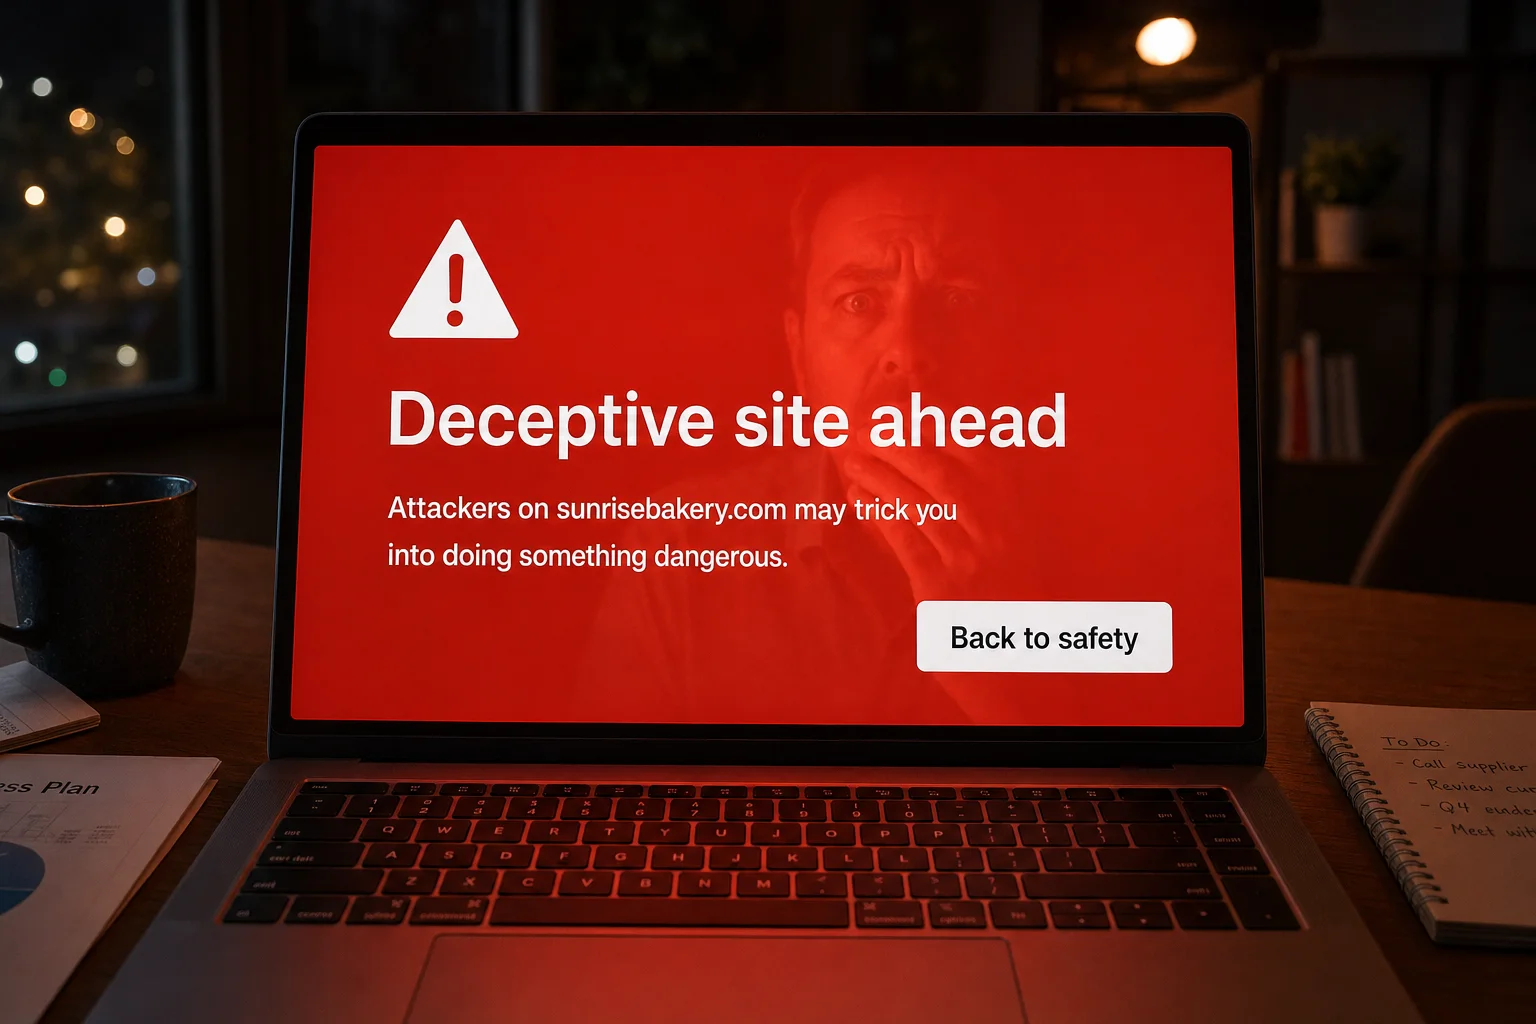
Un client vous envoie une capture d'écran : un grand écran rouge indiquant "Site trompeur détecté" à la place de votre site web. Ou vous recherchez votre propre entreprise sur Google et trouvez des pages de montres bon marché et de pilules sous votre nom. Ou votre hébergeur vous a envoyé un e-mail pour vous informer que votre site est suspendu.
C'est un sentiment horrible. Mais respirez. Les sites WordPress piratés sont très courants et très réparables. Ci-dessous, vous trouverez ce qu'il faut faire dans l'heure qui suit et comment nettoyer le site.
Une fois qu'il est nettoyé, vous avez deux options : garder WordPress et le maintenir à jour, ou passer à une plateforme où il n'y a rien à patcher, c'est pourquoi nous avons construit Mondovo. Gérez d'abord le piratage. Ce choix peut attendre.
Signes que votre site WordPress a été piraté
Vous avez peut-être remarqué un ou plusieurs des éléments suivants :
- Un écran rouge "Site trompeur détecté" ou "Ce site peut être dangereux" lorsque vous ou vos clients le visitez.
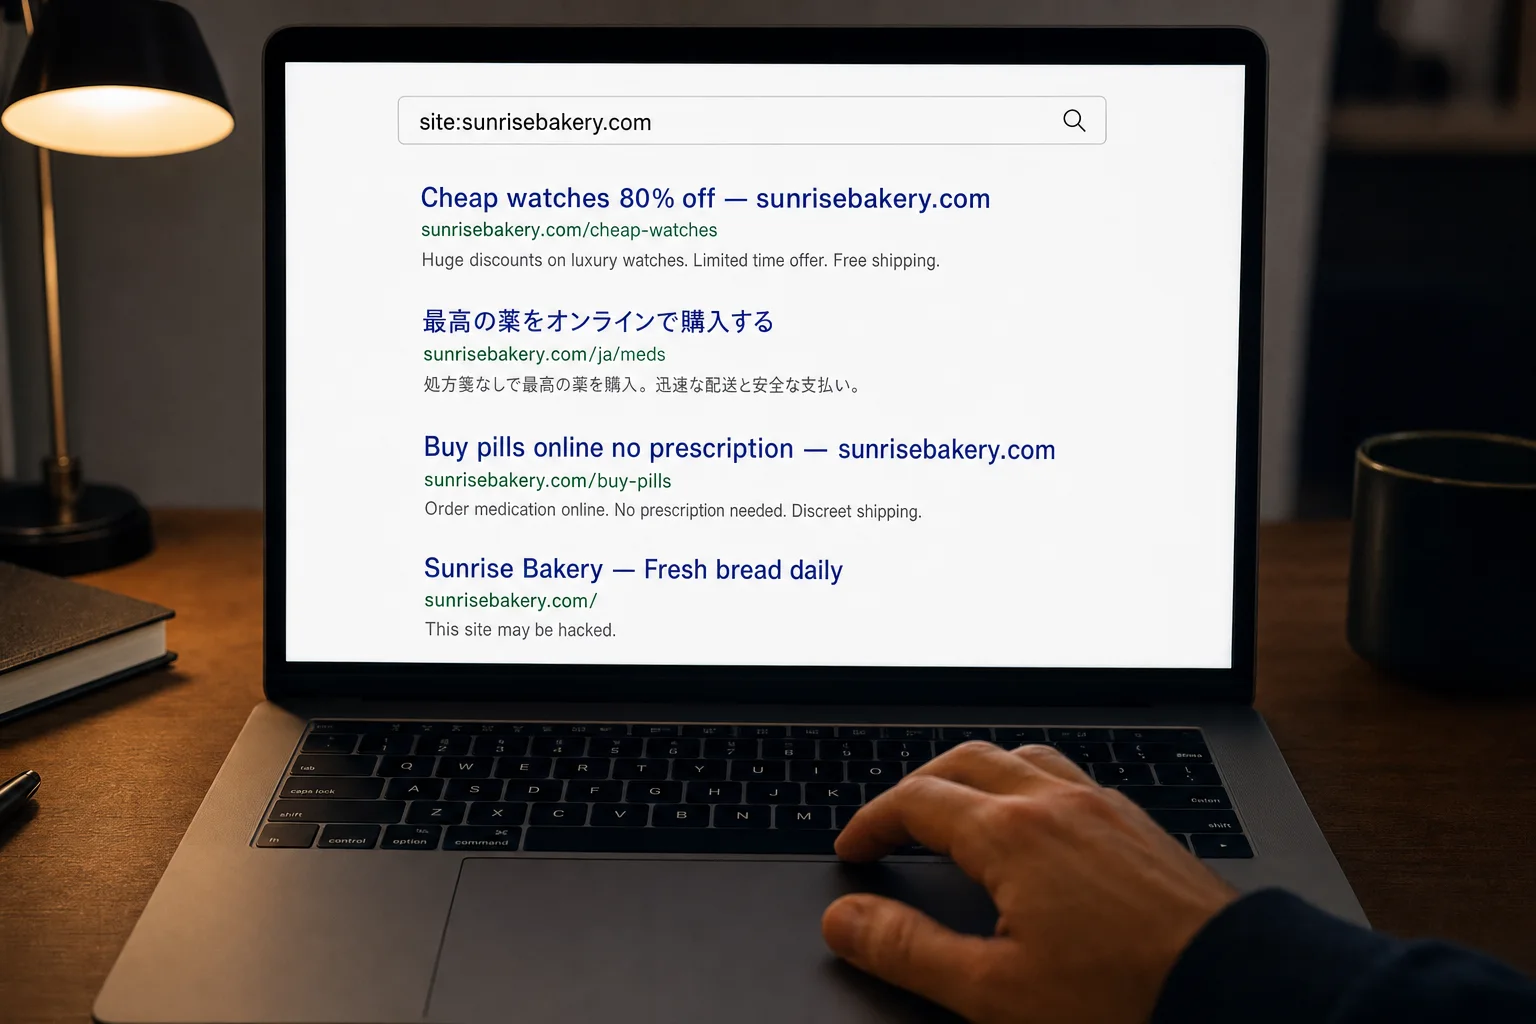
- "Ce site pourrait être piraté" sous le nom de votre site dans les résultats de recherche Google.
- Des visiteurs redirigés ailleurs, vers des sites de spam, de jeux d'argent, de pharmacie ou pour adultes, parfois uniquement sur mobile ou uniquement depuis Google, vous pourriez donc ne pas le voir vous-même.
- Des pages étranges sur Google, souvent en japonais ou remplies de produits que vous ne vendez pas.
- Vous ne pouvez pas vous connecter, ou il y a des utilisateurs administrateurs que vous ne reconnaissez pas.
- Un e-mail de votre hébergeur indiquant que votre site a été suspendu, ou de la Search Console de Google concernant des "problèmes de sécurité".
Que faire dans l'heure qui suit
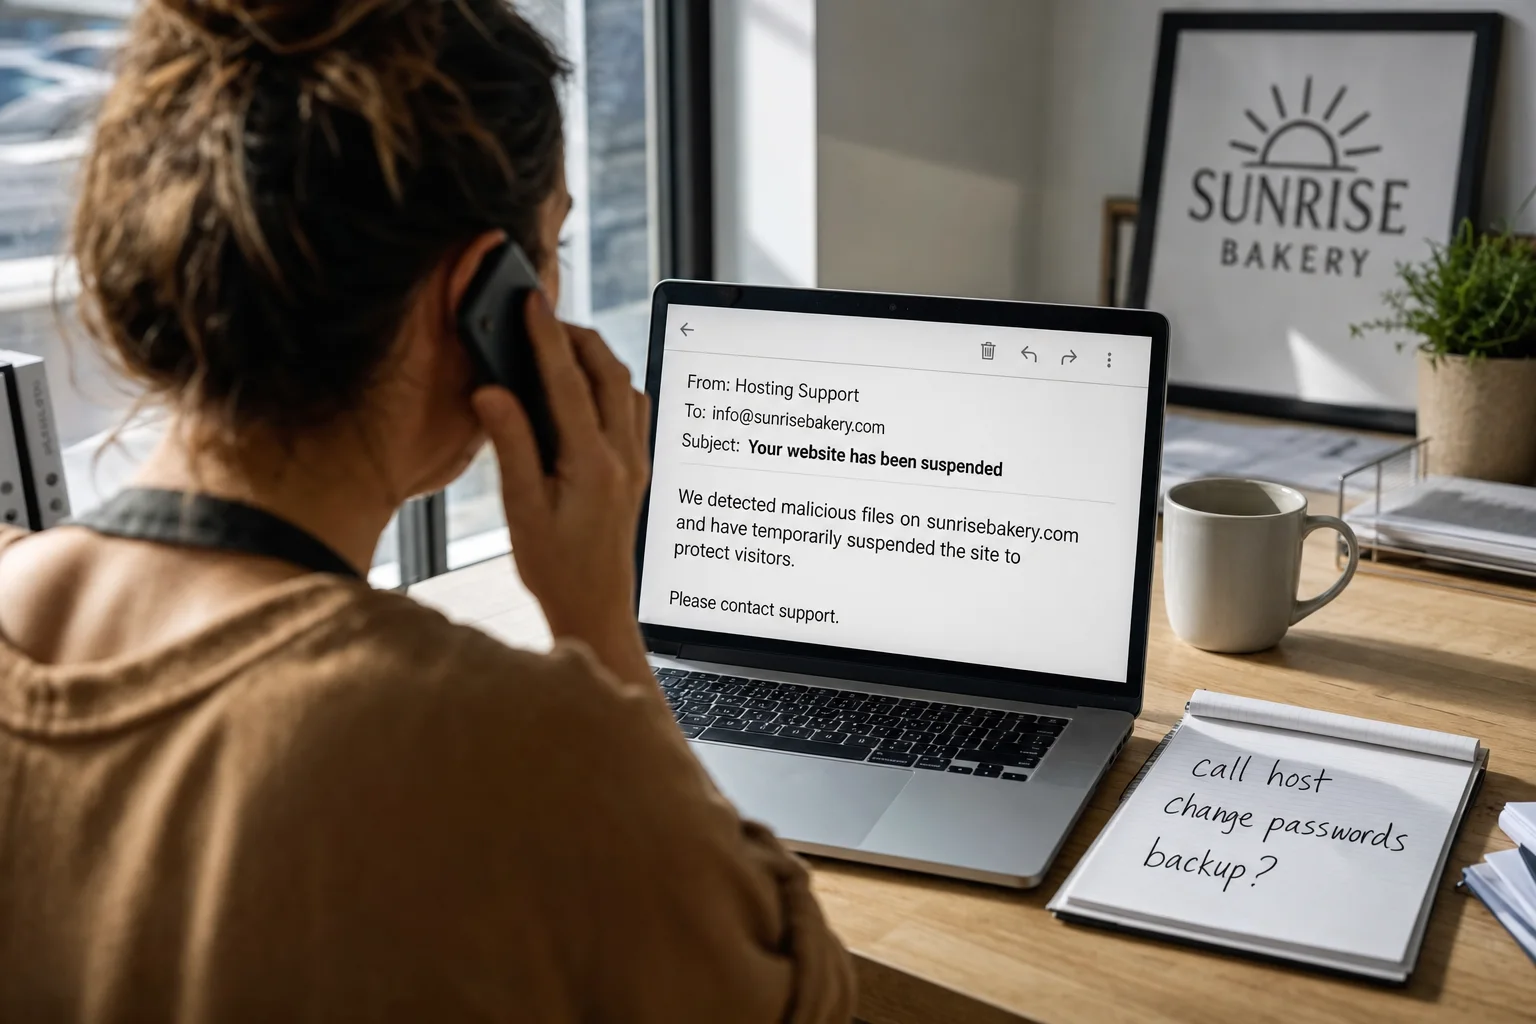
- Appelez ou contactez d'abord votre société d'hébergement. Informez-les que le site a été piraté. La plupart peuvent le confirmer, mettre le site hors ligne en toute sécurité et vous indiquer les sauvegardes existantes. Demandez-leur : "Avez-vous une sauvegarde propre datant d'avant le piratage, et pouvez-vous m'aider à la restaurer ?"
- Changez tous les mots de passe. Votre compte d'hébergement, chaque utilisateur administrateur WordPress et le compte e-mail lié au site. Un mot de passe fort différent pour chacun. Demandez à votre hébergeur de changer également le mot de passe de la base de données.
- Vérifiez qui a accès. Dans WordPress, allez dans Utilisateurs et supprimez tout administrateur que vous ne reconnaissez pas.
- Ne commencez pas à supprimer des éléments. Vous pourriez effacer les indices sur la manière dont l'attaquant est entré, ou endommager davantage le site. Laissez votre hébergeur ou un professionnel vous guider.
- Notez ce que vous avez vu et quand : captures d'écran des avertissements, pages étranges, e-mails suspects.
Nettoyer le site
Il y a deux façons principales de retrouver un site propre :
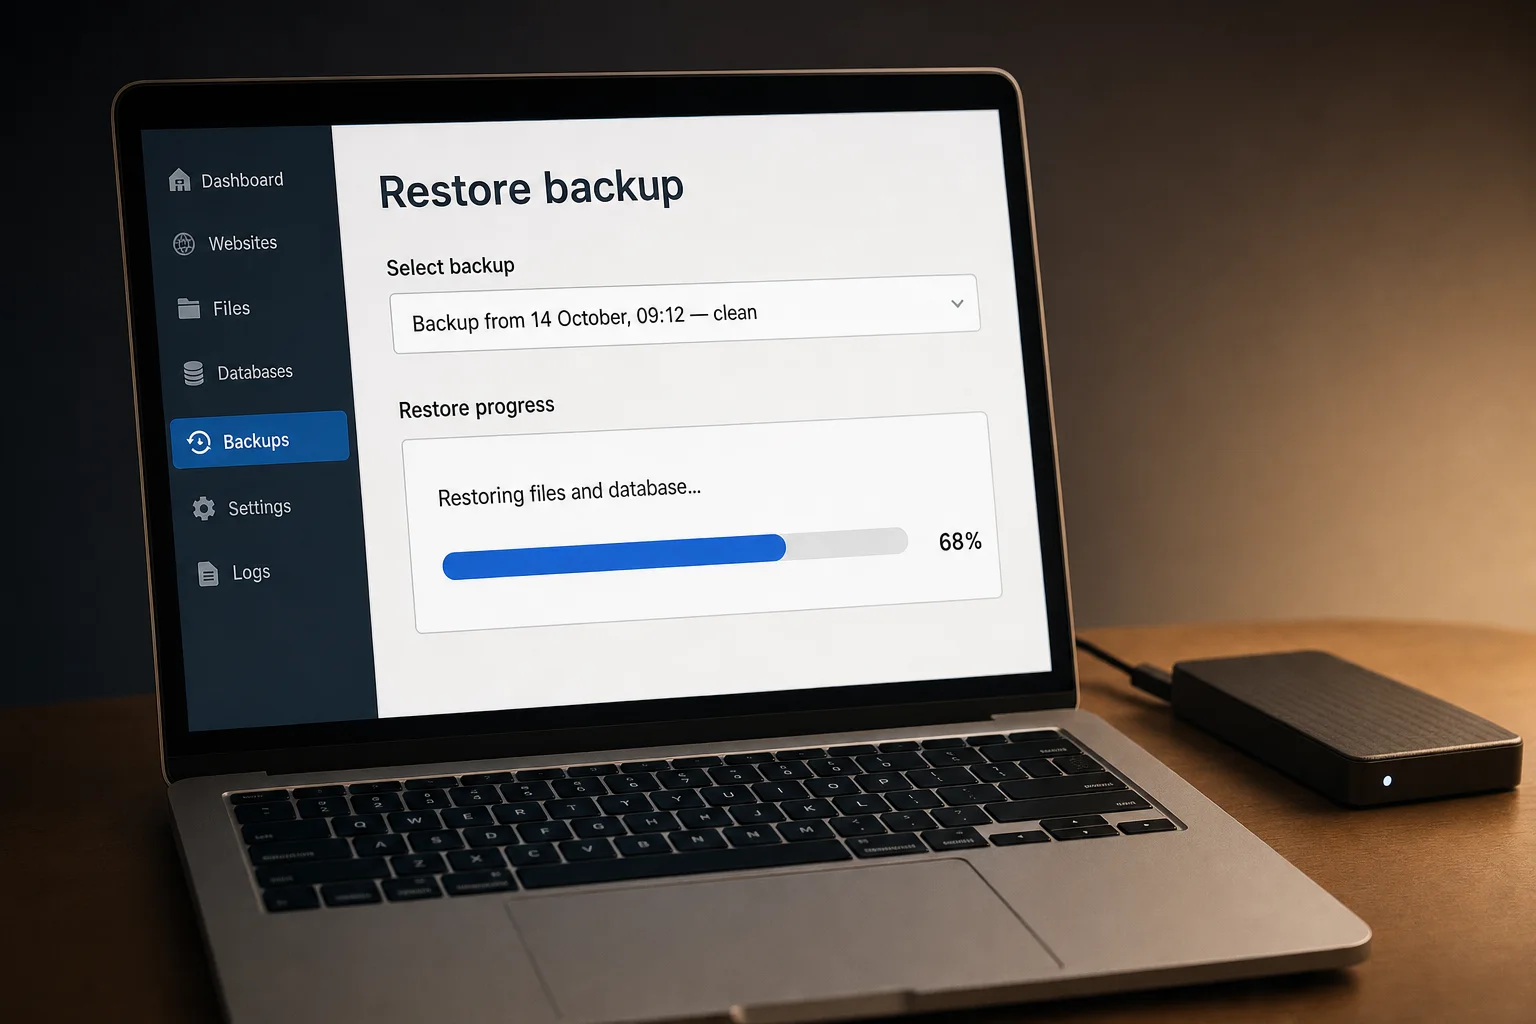
- Restaurer une sauvegarde propre. Si vous ou votre hébergeur avez une sauvegarde datant d'avant le piratage, sa restauration est généralement la solution la plus rapide. Ensuite, mettez tout à jour immédiatement. Si ce n'est pas le cas, le même trou permettra à l'attaquant de revenir directement.
- Faire appel à un professionnel pour le nettoyage. S'il n'y a pas de sauvegarde propre, ou si vous ne savez pas quand le piratage a commencé, utilisez un service de suppression de logiciels malveillants. De nombreux hébergeurs en proposent un, et les entreprises spécialisées en sécurité WordPress font cela tous les jours. Un nettoyage approprié supprime les logiciels malveillants et les "portes dérobées" cachées que les attaquants laissent pour pouvoir revenir.
Une fois le site nettoyé :
- Mettez à jour WordPress, votre thème et chaque plugin, et demandez à votre hébergeur de confirmer que le serveur exécute une version prise en charge de PHP.
- Supprimez les plugins et thèmes que vous n'utilisez pas.
- Faites supprimer l'avertissement Google. Dans la Search Console de Google, ouvrez "Problèmes de sécurité" et demandez un examen. Google vérifie généralement en quelques jours, et l'avertissement disparaît une fois le site confirmé comme étant propre.
- Pensez à vos clients. Si le site a collecté des informations personnelles ou des paiements, vous devrez peut-être en informer les personnes concernées. Demandez conseil sur ce qui s'applique dans votre pays.
Comment savoir si c'est vraiment réparé ?
Vérifiez le site sur votre téléphone et votre ordinateur, recherchez sur Google site:votredomaine.com pour trouver des pages que vous n'avez pas créées, et surveillez-le pendant quelques semaines. Si le problème revient en quelques jours, une porte dérobée a probablement été manquée, et il est temps de faire appel à un professionnel pour le nettoyage.
Comment éviter que cela ne se reproduise
La plupart des piratages proviennent d'un plugin ou d'un thème présentant une faille connue, d'une mise à jour manquée, d'un logiciel serveur obsolète ou d'un mot de passe faible. Mon guide WordPress est-il sécurisé ? couvre les habitudes qui préviennent la plupart d'entre eux.
Mais posez-vous aussi la question plus large. Si c'est la première fois que vous devez penser aux plugins, aux sauvegardes et aux logiciels serveur, ce ne sera pas la dernière. De nombreux propriétaires décident après un piratage qu'ils préféreraient ne pas avoir cette tâche. Les options réalistes sont un hébergement WordPress entièrement géré, où l'hébergeur maintient tout à jour ; un constructeur tout-en-un, où la plateforme gère la sécurité ; ou une plateforme qui publie des pages finies et "statiques", sans plugin, code serveur ou connexion administrateur sur votre site public à cibler.
Ou sautez la tâche entièrement. Cette dernière option est la façon dont Mondovo fonctionne. Il n'y a pas de mises à jour du cœur, du thème, des plugins ou de PHP à effectuer, pas de sauvegardes à prendre et pas de plugin de sécurité. Les pages sont publiées sous forme de fichiers statiques à partir d'un réseau mondial, et la sécurité de la plateforme est notre travail. Pour voir votre propre entreprise s'y afficher en premier, essayez Mondovo gratuitement : collez votre adresse et il crée trois designs à partir de vos propres pages.
Ce que je ferais à la place : repartir de zéro sur Mondovo
Si je venais de nettoyer un piratage, c'est la voie que j'emprunterais. Les voies d'accès habituelles que nous venons d'examiner (une faille de plugin, une mise à jour manquée, un PHP obsolète) n'existent généralement pas sur un site Mondovo. Il n'y a pas de plugins ou de thèmes à surveiller et pas de connexion de type WordPress sur votre site public pour que les bots martèlent. Aucun site web n'est sans risque, mais il y a beaucoup moins de choses pour un attaquant à trouver.
Déplacer un site piraté est plus sûr qu'il n'y paraît. Collez votre adresse web actuelle et Mondovo lit vos pages publiques, articles et images, pas votre installation WordPress. Les fichiers de plugin, les thèmes et le code serveur où se cachent les logiciels malveillants ne sont jamais transférés. Vous voyez le plan avant que quoi que ce soit ne soit conçu, vous pouvez donc supprimer les pages ou liens de spam ajoutés par le piratage. Ensuite, Mondovo crée trois nouveaux designs avec votre propre contenu, et vous en choisissez un.
Vos anciens liens continuent de fonctionner. Mondovo redirige chaque ancienne adresse de page, y compris les liens de type WordPress, vers la page la plus proche (301), et ceux qui ne correspondent pas exactement vous sont signalés.
Les formulaires, réservations et paiements sont configurés à nouveau dans Mondovo plutôt que copiés de vos anciens plugins. La page de migration WordPress explique exactement ce qui est transféré. La création est gratuite, et la mise en ligne coûte 20 $ par mois sur Pro, hébergement et SSL inclus.
Migrer mon site WordPress vers Mondovo → ou commencer la création gratuitement.
Questions fréquemment posées
Comment savoir si mon site WordPress a été piraté ?
Les signes courants sont un avertissement rouge dans le navigateur, "Ce site pourrait être piraté" sur Google, des redirections vers du spam, des pages étranges dans les résultats de recherche, ou des utilisateurs administrateurs que vous ne reconnaissez pas. Un e-mail de votre hébergeur ou de la Search Console est un autre indice.
Dois-je restaurer une sauvegarde ou payer pour un nettoyage ?
Une sauvegarde propre datant d'avant le piratage est généralement la plus rapide, si vous mettez tout à jour juste après. Si vous ne savez pas quand le piratage a commencé, un nettoyage professionnel est plus sûr car il supprime également les portes dérobées cachées.
Combien de temps dure l'avertissement Google "Ce site pourrait être piraté" ?
Une fois le site nettoyé, demandez un examen dans la section "Problèmes de sécurité" de la Search Console. Google vérifie généralement en quelques jours.
Puis-je déplacer un site WordPress piraté vers Mondovo ?
Oui. Mondovo lit vos pages et articles publics, pas vos fichiers WordPress, donc les logiciels malveillants cachés dans les plugins ou les thèmes restent derrière.
Existe-t-il une plateforme de site web qui n'a pas besoin de mises à jour de sécurité ?
Aucun site n'est sans risque, mais sur Mondovo, les mises à jour ne sont pas votre responsabilité : pas de cœur, de thème, de plugin ou de PHP à mettre à jour, pas de sauvegardes à gérer, des pages statiques à partir d'un réseau mondial, et la sécurité de la plateforme est gérée par nous.