Blog
Cette grosse alerte de sécurité WordPress : ce que cela signifie pour votre site web (en langage clair)
Vous avez vu les gros titres effrayants sur PHP et vous ne savez pas si votre site WordPress est en danger ? Voici ce qui s'est passé, à quel point il faut s'inquiéter, et l'e-mail à envoyer à votre hébergeur aujourd'hui.
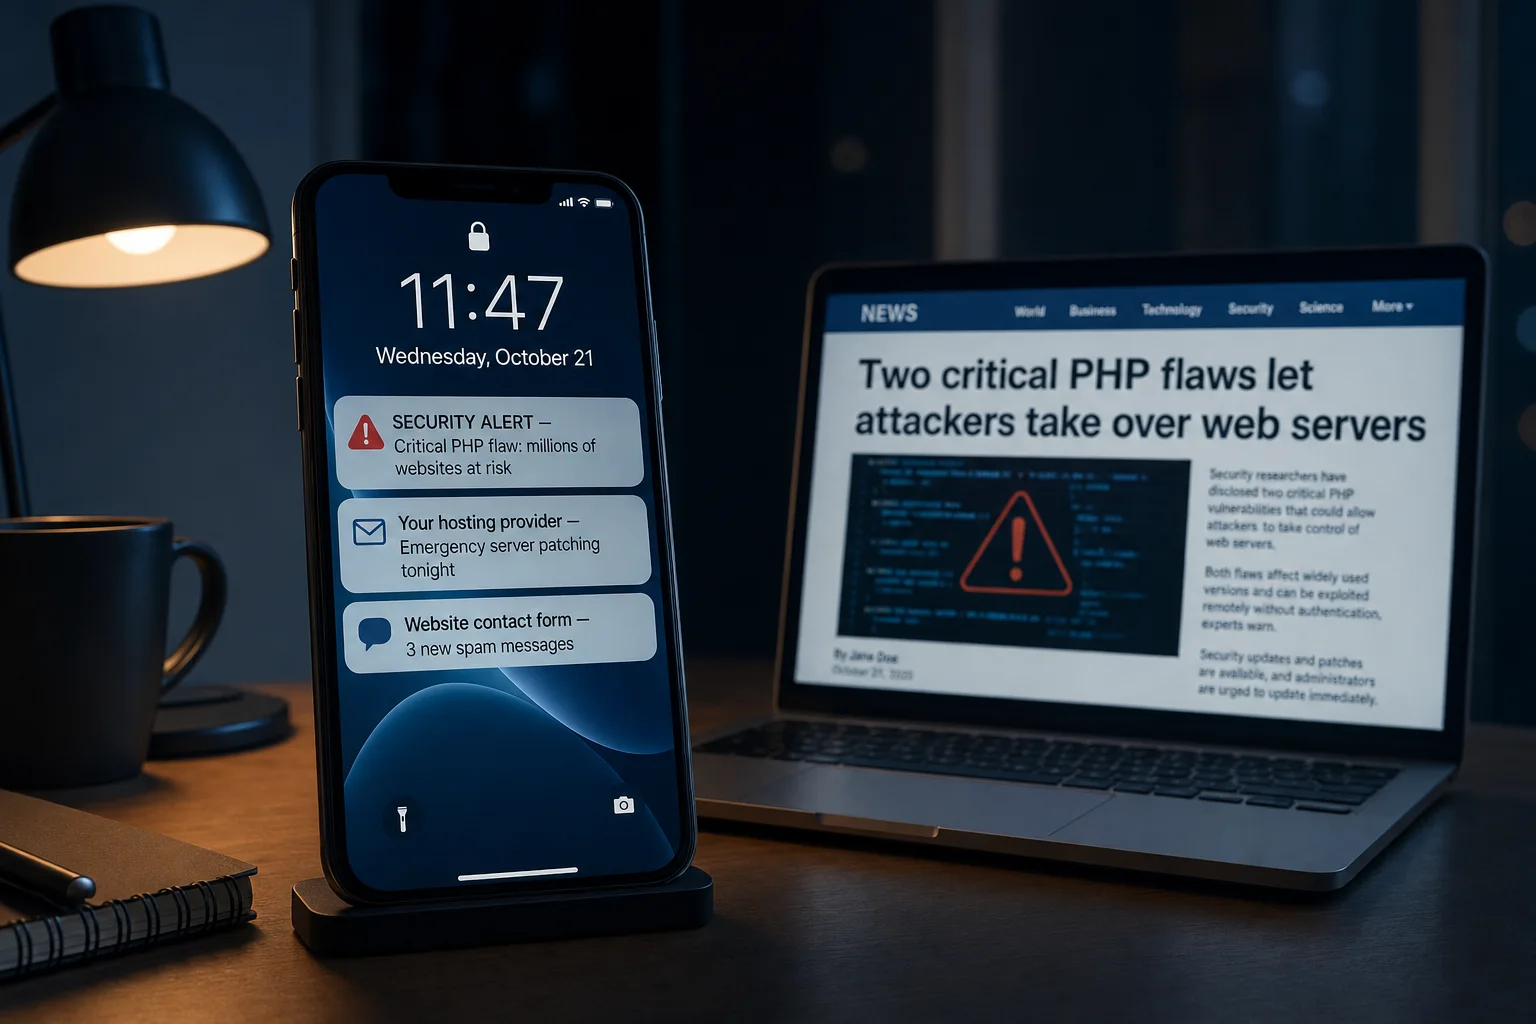
Si vous avez un site WordPress, vous avez probablement vu les gros titres cette semaine. "Critique." "Prise de contrôle des serveurs." "Corrigez maintenant." Ils étaient remplis de numéros de version et d'acronymes, et presque aucun d'entre eux n'expliquait ce qu'un propriétaire d'entreprise devait réellement faire.
Voici donc ce qui s'est passé, à quel point il faut s'inquiéter (un peu, pas beaucoup), et un e-mail à envoyer aujourd'hui. À plus long terme, il existe deux solutions pour sortir des alertes comme celle-ci : garder WordPress et le maintenir à jour, ou passer à une plateforme où vous n'avez rien à corriger, c'est pourquoi nous avons construit Mondovo.
Ce qui s'est passé ?
Des chercheurs en sécurité ont découvert deux failles sérieuses dans PHP. PHP est le logiciel qui fonctionne en coulisses pour WordPress, ainsi que pour des millions d'autres sites web. Vous n'avez probablement jamais eu à y penser, et c'est normal.
Ces failles ont été jugées aussi sérieuses que possible. Entre de mauvaises mains, elles pourraient permettre à quelqu'un de prendre le contrôle de l'ordinateur sur lequel votre site web fonctionne, sans avoir besoin de mot de passe. Les agences de sécurité gouvernementales aux États-Unis et en Europe ont demandé aux organisations de les corriger immédiatement.
Les personnes qui s'occupent de PHP ont publié un correctif le 21 octobre 2026. C'est la bonne nouvelle. Le hic, c'est que le correctif ne s'installe pas automatiquement sur tous les sites web. Quelqu'un doit le faire.
Dois-je m'inquiéter ?
Un peu, oui. La panique, non.
La protection de votre site dépend d'une seule chose : quelqu'un a-t-il réellement installé le correctif ? Pour la plupart des propriétaires de petites entreprises, ce quelqu'un est votre société d'hébergement ou votre développeur web.
Les sites les plus à risque sont ceux dont personne ne s'occupe :
- un site qu'un freelance a construit il y a quelques années et qu'il n'a pas touché depuis ;
- un plan d'hébergement bon marché qui utilise encore un vieux logiciel ; ou
- un site dont vous n'êtes pas tout à fait sûr de qui est responsable des mises à jour.
Si l'un de ces points vous concerne, prévoyez dix minutes cette semaine.
Que dois-je faire aujourd'hui ?
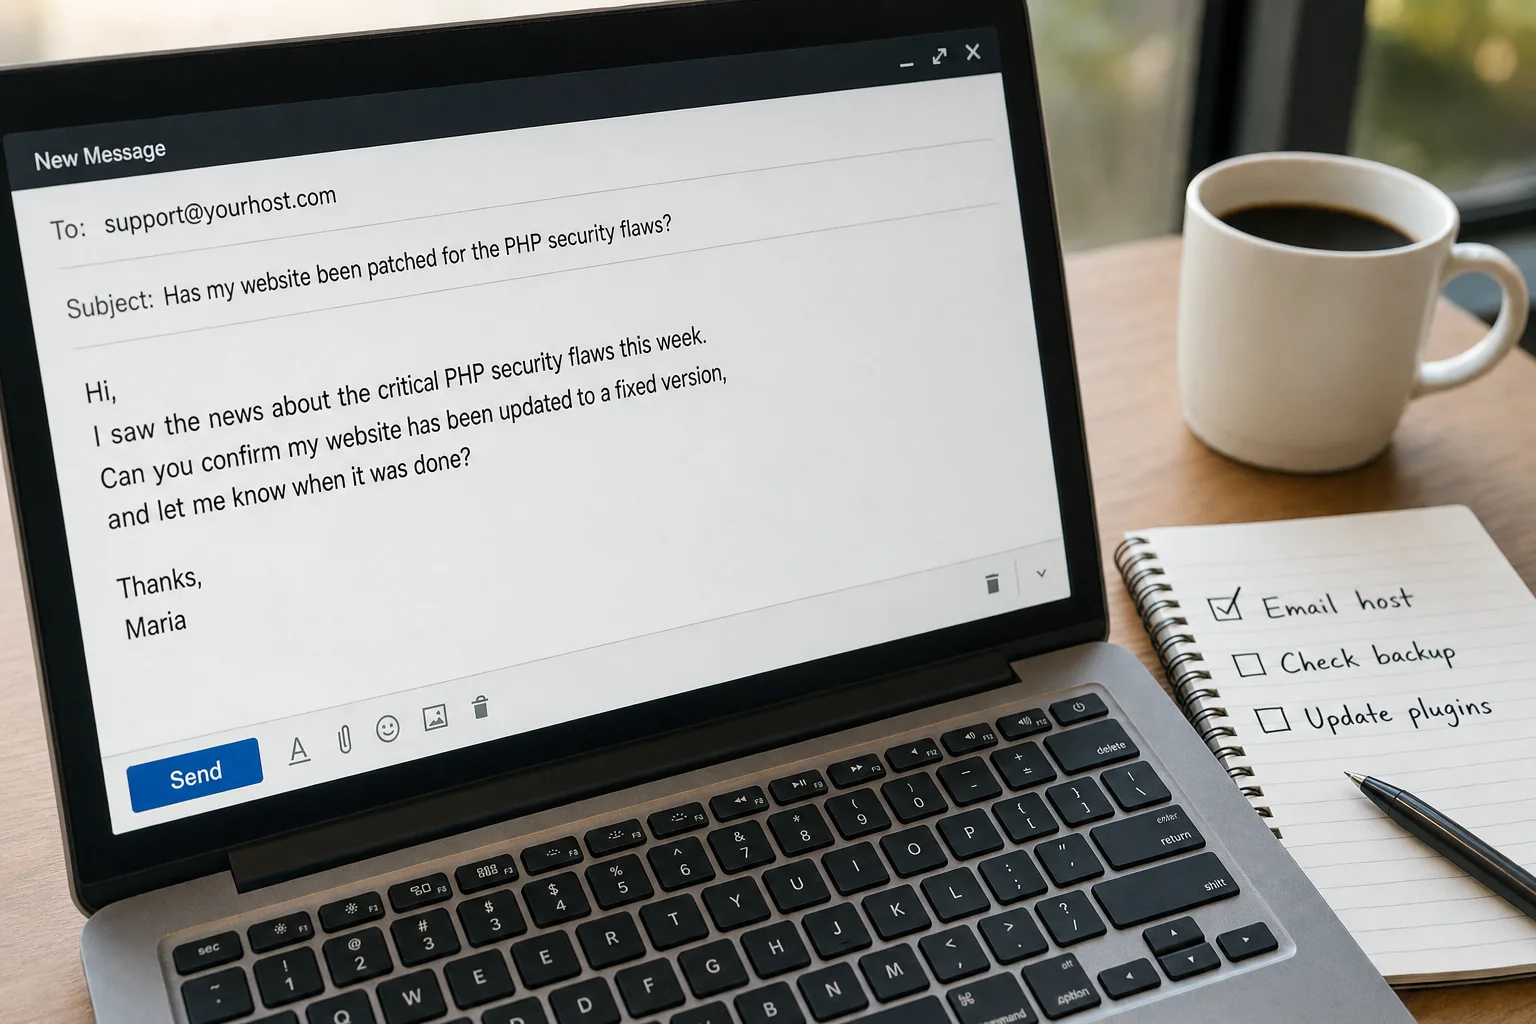
Vous n'avez pas besoin de comprendre tous les détails techniques. Envoyez simplement ceci à votre société d'hébergement ou à votre développeur web :
Bonjour, j'ai vu les nouvelles concernant les failles de sécurité critiques de PHP cette semaine. Pouvez-vous confirmer que mon site web a été mis à jour vers une version corrigée, et me dire quand cela a été fait ?
Ensuite, suivez cette courte liste :
- Assurez-vous d'avoir une sauvegarde récente. Demandez à votre hébergeur où elle est conservée, ou installez un plugin de sauvegarde réputé.
- Mettez à jour tout ce qui se trouve dans WordPress. WordPress lui-même, votre thème et vos plugins. Cherchez "Mises à jour" dans votre tableau de bord WordPress.
- Continuez à demander jusqu'à obtenir un "oui" clair. Si personne ne peut vous donner une réponse directe, c'est le vrai problème : personne ne s'occupe de votre site web.
La vue d'ensemble : un site web qui a besoin d'être surveillé
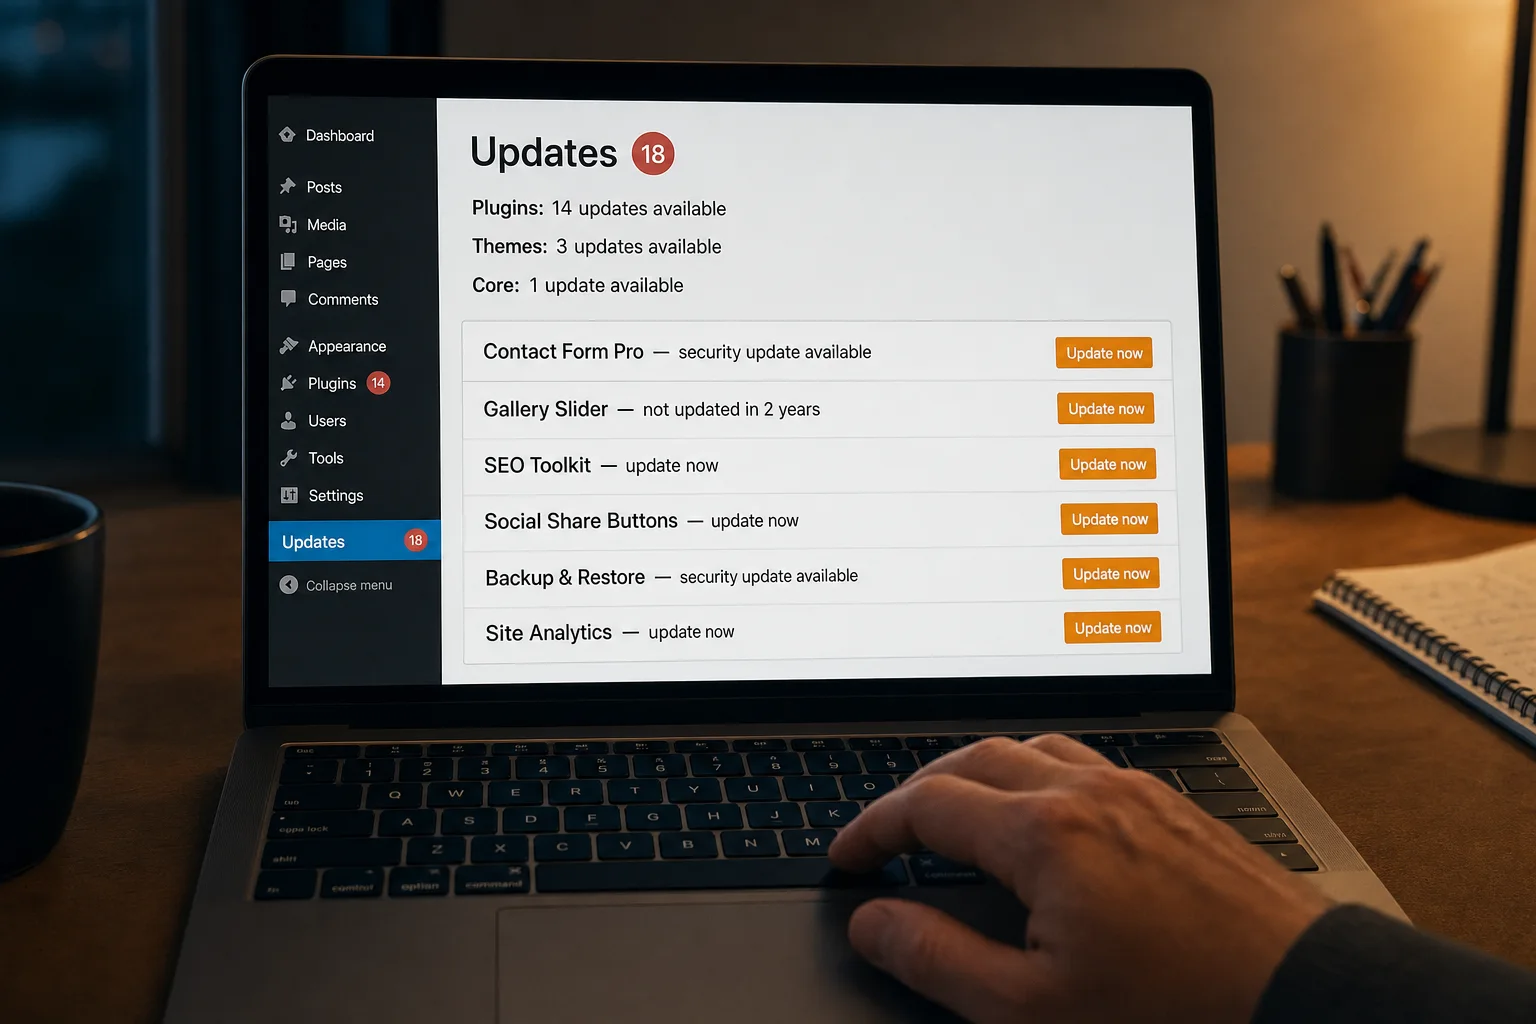
Dix-huit mises à jour en attente, et un plugin que personne n'a touché depuis deux ans. Cet écran est plus courant que vous ne le pensez.
Ce ne sera pas la dernière alerte de ce type. WordPress est puissant et populaire, mais un site WordPress typique exécute des logiciels en coulisses chaque fois que quelqu'un le visite. C'est WordPress lui-même, votre thème et, souvent, une vingtaine de plugins ou plus. Chacun provient d'une entreprise différente, et chacun nécessite une mise à jour.
Pensez à chaque élément comme à une porte d'entrée vers votre site web. De temps en temps, une faiblesse apparaît dans l'une d'elles, et quelqu'un doit passer et la corriger. Sur un site WordPress auto-hébergé, ce quelqu'un, c'est généralement vous.
Pour un fleuriste ou un cabinet dentaire, c'est un travail que personne n'a demandé.
Ou sautez le travail entièrement. Un site Mondovo n'a pas de version PHP à réclamer à votre hébergeur, pas de noyau WordPress, de thème ou de plugins à mettre à jour, et pas de sauvegardes à effectuer. Les pages sont publiées sous forme de fichiers finis à partir d'un réseau mondial, et la sécurisation de la plateforme est notre travail. Pour voir votre propre entreprise y figurer en premier, essayez Mondovo gratuitement : collez votre adresse actuelle et il construira trois designs à partir de vos propres pages.
Quelles sont les alternatives ?
Si vous préférez ne pas du tout penser aux alertes de sécurité, vous avez trois options :
- Payez pour un hébergement WordPress entièrement géré. Vous conservez WordPress, et l'hébergeur s'occupe des mises à jour. Les plugins peuvent toujours causer des problèmes, et vous dépendez toujours de quelqu'un d'autre pour faire le travail.
- Passez à un constructeur de sites web tout-en-un. La plateforme s'occupe de la sécurité, donc vous n'avez rien à corriger.
- Choisissez une plateforme qui publie des sites web "statiques". Vos pages sont préparées à l'avance et livrées sous forme de fichiers finis. Rien ne fonctionne en coulisses lorsqu'un visiteur arrive, il y a donc beaucoup moins de choses qu'un attaquant puisse exploiter.
Aucun site web n'est jamais 100 % sans risque. Mais moins il y a de pièces mobiles, moins vous avez d'alertes à lire.
Pourquoi un site Mondovo ignore cette alerte
Nous avons construit Mondovo autour de cette dernière idée. Chaque site Mondovo est publié sous forme de pages finies à partir d'un réseau mondial rapide. Il n'y a pas de WordPress, pas de plugins, pas de PHP et pas de logiciel serveur à gérer pour vous, et pas de sauvegardes à gérer. L'hébergement, le SSL et la sécurité de la plateforme sont notre travail, pas le vôtre.
Ainsi, lorsqu'une alerte comme celle-ci fait la une, il n'y a pas d'e-mail à envoyer et rien que vous ayez besoin de faire. Les formulaires avec une boîte de réception pour les demandes, les réservations, une boutique en ligne et les e-mails sont intégrés à Mondovo, vous ne manquez donc pas les plugins non plus. Si votre site dépend d'un plugin de niche, vérifiez d'abord : Mondovo est plus jeune que WordPress et n'a pas de répertoire de plugins.
Migrer votre site WordPress vers Mondovo
Vous n'avez pas à recommencer à zéro, et rien ne change sur votre site actuel pendant que vous l'essayez :
- Collez votre adresse web actuelle. Rien à installer sur votre site WordPress, pas de mots de passe à fournir.
- Mondovo importe vos pages, articles et images, ainsi que votre logo, vos couleurs de marque et la structure de votre site.
- Vous examinez le plan avant que toute conception ne soit réalisée.
- Vous recevez trois nouveaux designs créés avec votre propre contenu, et vous choisissez celui que vous aimez.
- Vous mettez en ligne quand vous êtes prêt, sur votre propre domaine. Chaque ancienne adresse de page, y compris les liens de style WordPress, est redirigée vers la page la plus proche, de sorte que les liens dans Google continuent de fonctionner. Tout ce qui ne correspondait pas exactement est signalé pour que vous puissiez le vérifier.
Les formulaires, les réservations et les paiements fonctionnent sur Mondovo, mais ils sont configurés à nouveau plutôt que déplacés depuis vos anciens plugins. Le contenu réservé aux membres et l'historique des commandes d'une boutique ne sont pas non plus transférés. La page de migration WordPress détaille exactement ce qui est transféré et ce qui ne l'est pas.
La création de votre nouveau site sur Mondovo est gratuite, vous pouvez donc le voir avant de prendre une décision. La mise en ligne coûte 20 $ par mois sur Pro, hébergement et SSL inclus.
Migrer mon site WordPress vers Mondovo → ou commencer gratuitement.
Plus d'informations à ce sujet : WordPress est-il sécurisé ? et Que faire si votre site WordPress est piraté.
Détails vérifiés le 21 octobre 2026, jour de la sortie du correctif PHP.
Questions fréquemment posées
Qu'est-ce que PHP, et pourquoi est-ce important pour mon site WordPress ?
PHP est le logiciel sur lequel fonctionne WordPress, fourni par votre société d'hébergement. Si PHP présente une faille sérieuse et que votre hébergeur n'a pas installé le correctif, votre site peut être menacé même si WordPress lui-même est à jour.
Mon site WordPress est-il affecté par les failles PHP ?
Cela dépend si votre hébergeur ou votre développeur a installé le correctif publié le 21 octobre 2026. Le moyen le plus rapide de le savoir est de leur envoyer un e-mail et de demander un "oui" clair, ainsi que la date à laquelle cela a été fait.
Puis-je installer le correctif PHP moi-même ?
Généralement non. Sur la plupart des plans d'hébergement, PHP est géré par l'hébergeur. Ce que vous pouvez faire, c'est mettre à jour WordPress, votre thème et vos plugins, et vous assurer d'avoir une sauvegarde récente.
Existe-t-il une plateforme de site web qui ne nécessite pas de mises à jour de sécurité ?
Aucun site web n'est sans risque, mais sur certaines plateformes, les mises à jour ne sont pas de votre ressort. Sur Mondovo, il n'y a pas de noyau, de thème, de plugin ou de PHP à mettre à jour, ni de sauvegardes à gérer. Les pages sont des fichiers statiques provenant d'un réseau mondial, et la sécurité de la plateforme est de notre responsabilité.