Blog
Quand l'outil qui protège votre site WordPress est piraté
Votre plugin de sauvegarde était censé être votre filet de sécurité. Voici ce que signifie la faille UpdraftPlus, comment savoir si votre site est concerné et ce qu'il faut vérifier aujourd'hui.
Vous avez installé un plugin de sauvegarde pour une raison : si jamais quelque chose tournait mal, vous pourriez restaurer le site et dormir sur vos deux oreilles.
Cette semaine, la nouvelle est mauvaise. L'entreprise derrière UpdraftPlus, l'un des plugins de sauvegarde WordPress les plus populaires, a elle-même été piratée. Et les attaquants ont utilisé cet accès pour introduire des portes dérobées cachées dans certains des sites web qui y étaient connectés.
Si vous utilisez UpdraftPlus, ou si vous n'êtes pas sûr que votre développeur le fasse, voici ce qu'il faut vérifier aujourd'hui. À plus long terme, il y a deux issues : garder WordPress et le maintenir à jour, ou migrer vers une plateforme où il n'y a rien à patcher et aucun plugin de sauvegarde détenant les clés de votre site, c'est pourquoi nous avons construit Mondovo.
Que s'est-il passé ?
UpdraftPlus est un plugin WordPress qui sauvegarde les sites web. Il est largement fiable, avec plus de quatre millions d'installations actives. L'entreprise qui le fabrique, TeamUpdraft, propose également UpdraftCentral, un service optionnel qui vous permet (ou à votre agence web) de gérer de nombreux sites WordPress depuis un seul tableau de bord : exécuter des sauvegardes, mettre à jour des plugins, etc., sans avoir à vous connecter à chaque site.
Pour que ce contrôle à distance fonctionne, chaque site web connecté détient une "clé de connexion" numérique. Pensez-y comme une clé de rechange que vous donnez à un gestionnaire d'immeuble de confiance.
Au cours du week-end des 17 et 18 octobre 2026, TeamUpdraft a découvert que quelqu'un s'était introduit dans ses propres systèmes. L'entreprise affirme que sa base de données clients a été consultée, y compris ces clés de connexion, ainsi que les noms, adresses e-mail, adresses de facturation et historique des commandes des clients. Les mots de passe étaient stockés sous forme brouillée (hachée). Les détails de carte bancaire n'étaient pas stockés du tout, car les paiements passent par des sociétés de paiement distinctes.
Ensuite, les clés de rechange ont été utilisées. La société de sécurité Patchstack a signalé qu'au cours d'environ 18 heures, les 18 et 19 octobre, un attaquant détenant des clés UpdraftCentral valides a envoyé des commandes qui ont fait installer des plugins "porte dérobée" cachés par les sites web connectés. Patchstack a compté 99 noms différents pour ces faux plugins, la plupart étant des étiquettes génériques conçues pour passer inaperçues. La société de sécurité Nethemba a repéré l'attaque sur ses propres sites et a publié la première analyse détaillée.
Gardez les chiffres en perspective. Quatre millions, c'est le nombre de sites qui utilisent UpdraftPlus. Ce n'est pas le nombre de sites piratés. Seuls les sites connectés à la version cloud d'UpdraftCentral ont été directement exposés, et personne n'a publié le nombre de sites ayant réellement reçu une porte dérobée.
Dois-je m'inquiéter ?
Cela se résume à une seule question : votre site web utilise-t-il UpdraftPlus, et a-t-il jamais été connecté à UpdraftCentral ?
- Si vous n'utilisez pas du tout UpdraftPlus, cet incident n'affecte pas votre site.
- Si vous utilisez le plugin gratuit UpdraftPlus et n'avez jamais créé de compte chez TeamUpdraft, l'entreprise indique que vous n'avez rien d'autre à faire que de maintenir le plugin à jour.
- Si votre site était connecté à UpdraftCentral, ou si vous payez pour UpdraftPlus Premium, considérez-le comme potentiellement affecté et vérifiez-le aujourd'hui. TeamUpdraft a demandé aux utilisateurs Premium de vérifier leurs sites même s'ils n'ont jamais utilisé UpdraftCentral en connaissance de cause, et Patchstack note qu'une clé de connexion peut être créée automatiquement lorsqu'un site est lié à un compte TeamUpdraft.
Vous n'êtes pas sûr ? Les agences utilisent souvent ces tableaux de bord pour les sites de leurs clients, alors demandez à celui qui gère le vôtre.
Il y a un détail qui rend cette histoire plus qu'un simple "mettre à jour et passer à autre chose". Nethemba a découvert que certaines versions de la porte dérobée créent un nouveau compte utilisateur qui apparaît comme un Éditeur ordinaire mais qui possède secrètement des pouvoirs supplémentaires, y compris la capacité d'installer des plugins. Ce compte reste sur le site même après la suppression du faux plugin, et l'attaquant connaît son mot de passe. Un Éditeur est facile à ignorer.
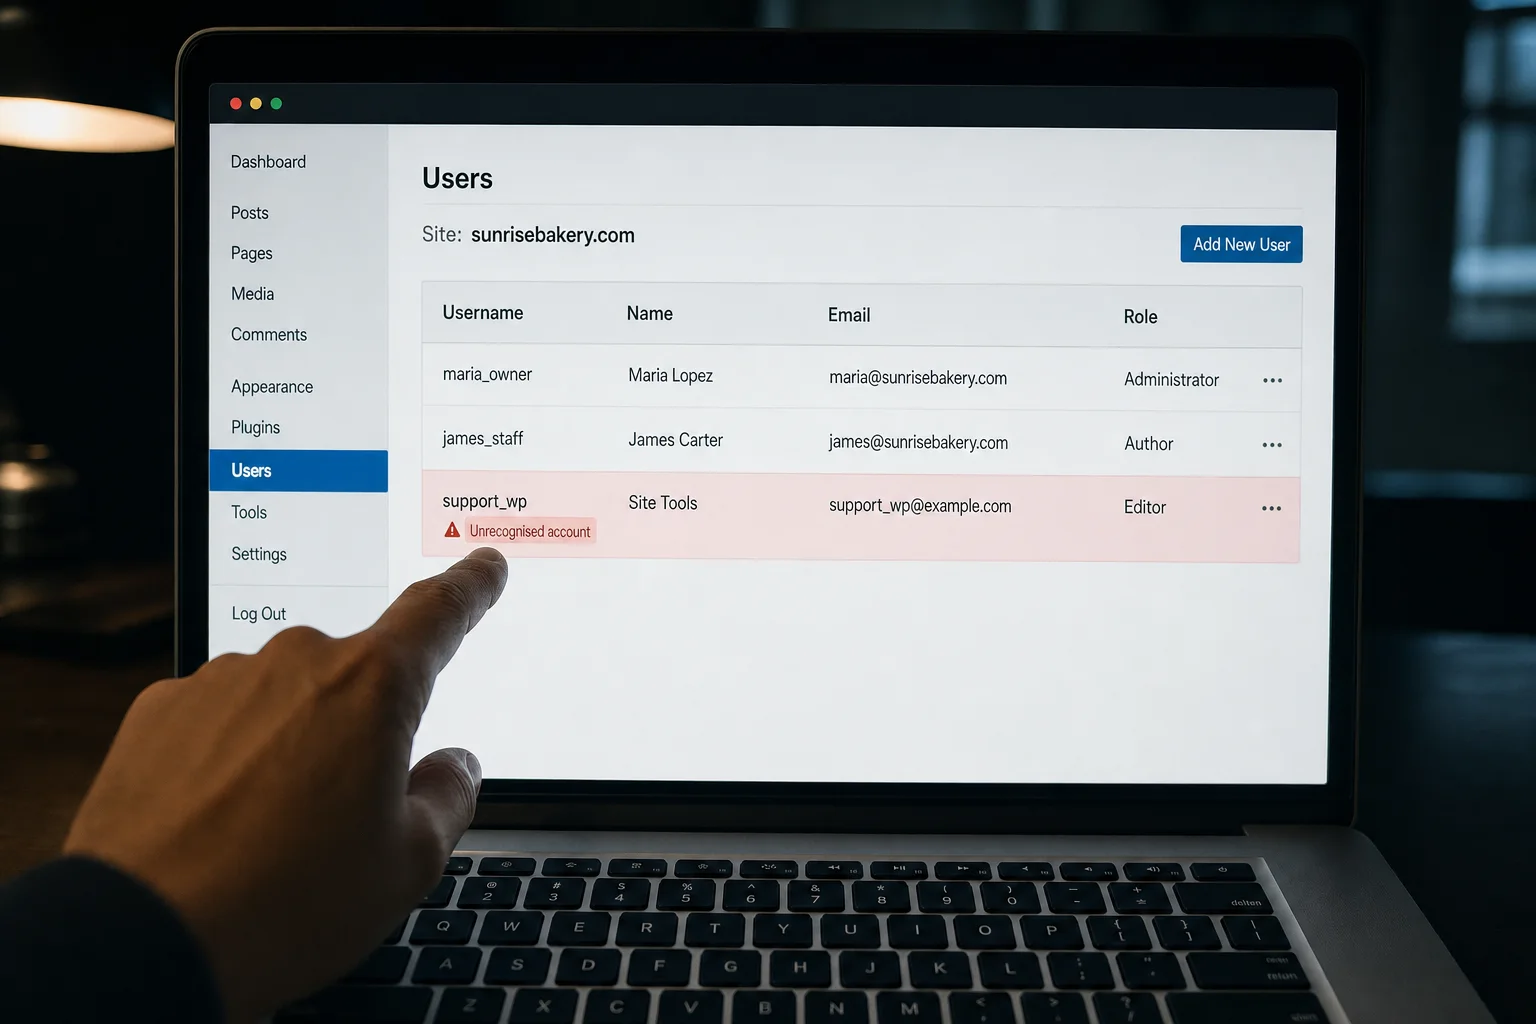
Ce qu'il faut rechercher : un compte que vous ne reconnaissez pas, souvent avec un nom d'apparence anodine et le rôle d'Éditeur.
Que faire aujourd'hui
Suivez cette liste, ou transmettez-la à votre développeur ou à votre agence :
- Demandez à la personne qui gère votre site s'il utilise UpdraftPlus, et s'il a jamais été connecté à UpdraftCentral.
- Suivez les conseils de TeamUpdraft de sa page d'incident de sécurité : connectez-vous directement au site (pas via le tableau de bord distant), mettez à jour UpdraftPlus vers la dernière version, et supprimez la clé de connexion UpdraftCentral dans les paramètres du plugin. Les chercheurs en sécurité soulignent que retirer le site du tableau de bord ne suffit pas. La clé sur le site lui-même doit disparaître.
- Vérifiez la liste des utilisateurs. Recherchez tout administrateur ou éditeur que vous ne reconnaissez pas, en particulier les comptes créés depuis le 17 octobre. Supprimez-les, ou demandez à votre développeur de le faire.
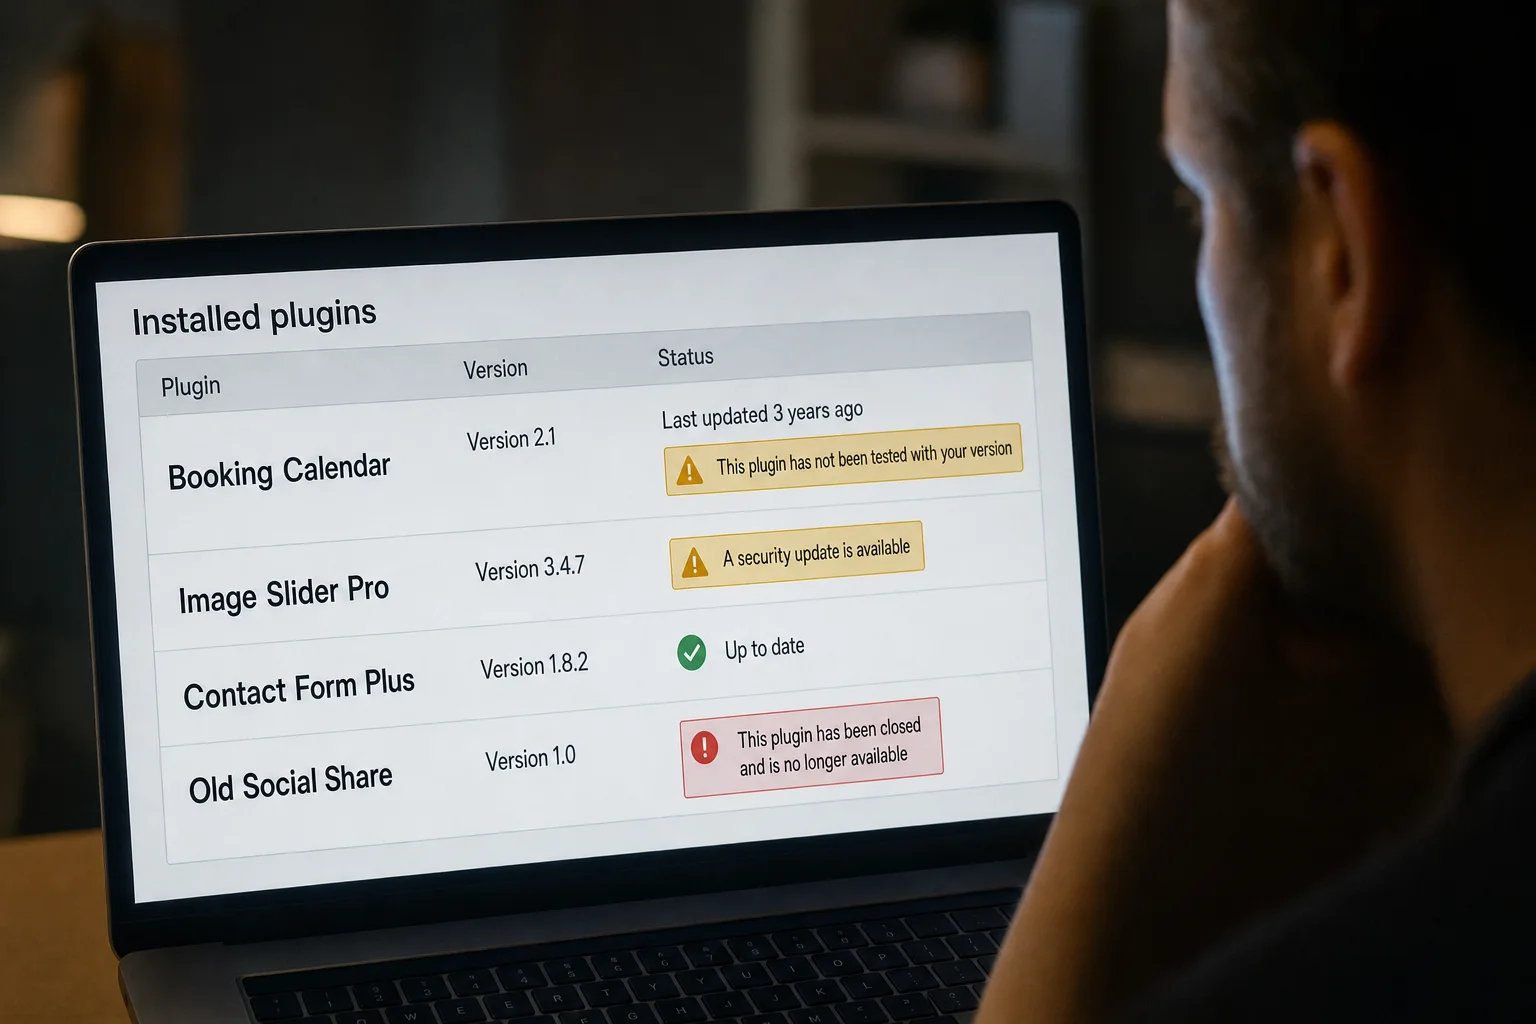
- Vérifiez la liste des plugins. Tout ce que personne ne se souvient avoir installé mérite un examen plus approfondi.
- Changez vos mots de passe : tous les mots de passe administrateur du site web, et votre mot de passe de compte TeamUpdraft si vous en avez un. Si vous avez utilisé ce mot de passe ailleurs, changez-le aussi là-bas.
- Demandez un scan de logiciels malveillants. Si quelque chose de suspect apparaît, TeamUpdraft suggère d'envisager une restauration à partir d'une sauvegarde effectuée avant le 17 octobre.
- Méfiez-vous des e-mails prétendant provenir de l'entreprise. TeamUpdraft indique qu'il ne vous demandera jamais votre mot de passe ou vos clés.
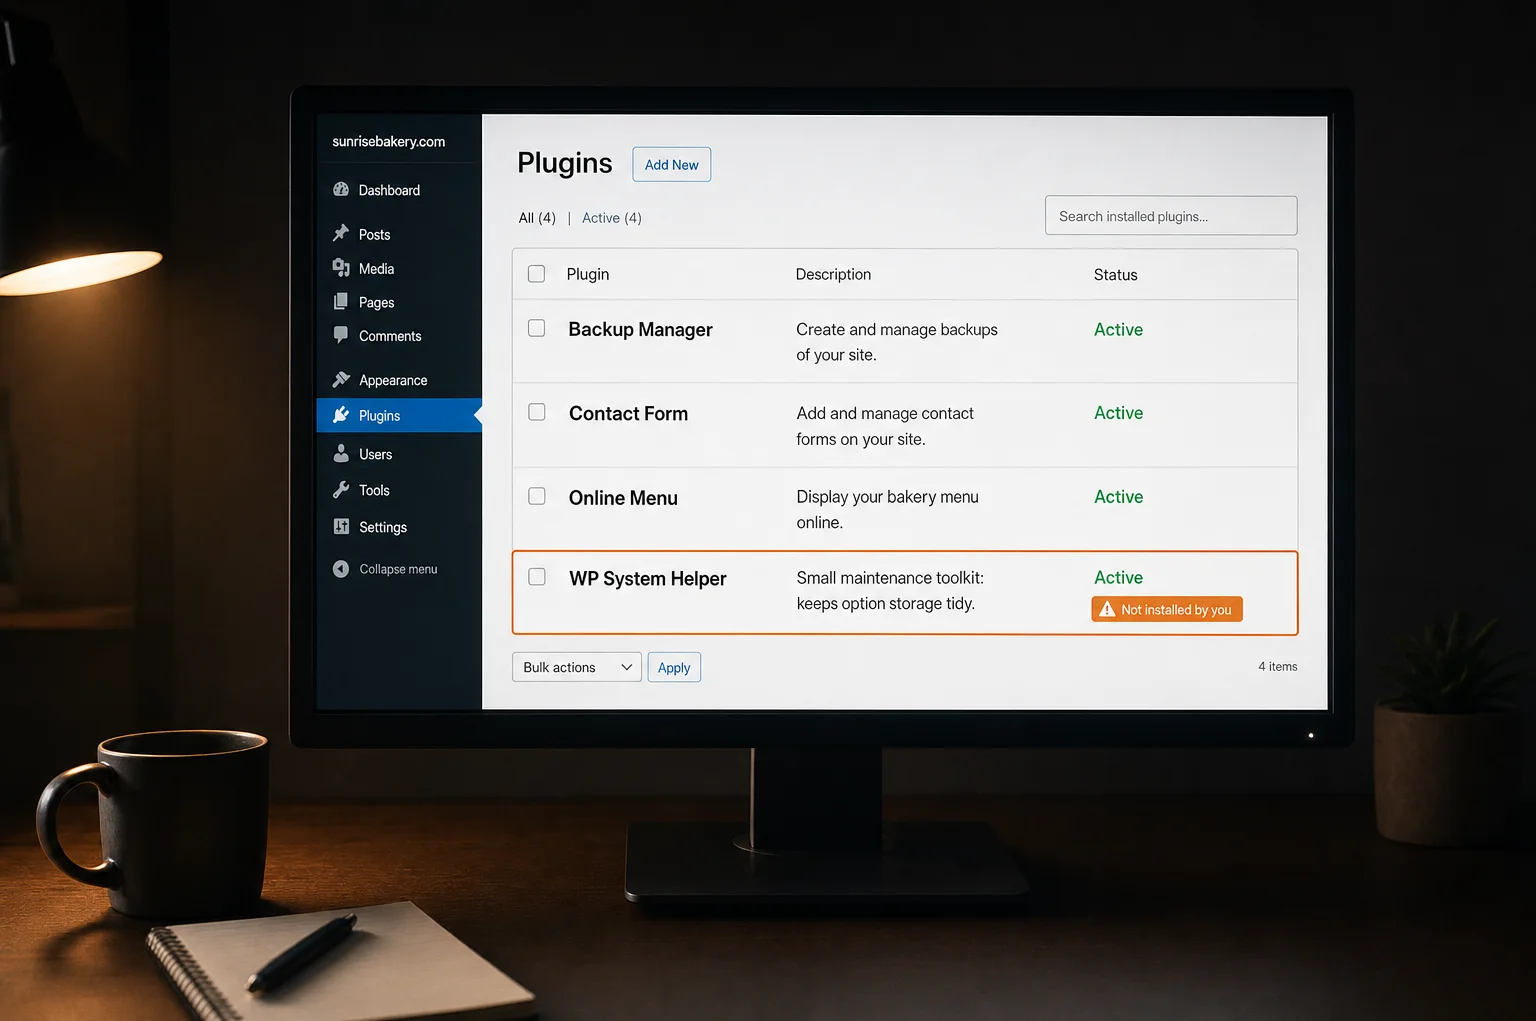
Les plugins portes dérobées ont tendance à avoir des noms ternes et utiles, faciles à ignorer.
Si vous pensez que votre site a déjà été piraté, mon guide étape par étape sur quoi faire si votre site WordPress est piraté vous guidera.
La leçon plus large : chaque plugin est une clé supplémentaire
Il est facile de lire ceci comme "UpdraftPlus est mauvais". Ce ne serait pas juste. UpdraftPlus est un plugin respecté qui a protégé des millions de sites, et TeamUpdraft a été transparent sur ce qui s'est passé, a publié des étapes claires et a déployé une mise à jour qui coupe les anciennes connexions.
La vraie leçon porte sur la façon dont les sites WordPress sont construits : des add-ons de nombreuses entreprises, chacune étant autorisée à s'exécuter à l'intérieur de votre site web. Certains, comme les services de gestion à distance, détiennent également une clé qui permet à quelqu'un de l'extérieur d'apporter des modifications. Chacune de ces clés est une porte supplémentaire. Lorsque l'une de ces entreprises passe une mauvaise journée, votre site peut aussi en passer une, même si vous avez fait tout ce qu'il fallait.
C'est la partie qui fait mal. Vous n'avez pas manqué une mise à jour. Vous avez installé un plugin de sauvegarde bien noté, exactement comme tout le monde vous le dit de faire.
La même semaine a apporté une alerte distincte concernant de graves failles dans PHP, sur lequel fonctionne WordPress (voir ce que signifie l'alerte de sécurité PHP pour votre site). Pour une vision plus large, lisez WordPress est-il sécurisé ?
Ou évitez complètement le travail. Sur Mondovo, il n'y a pas de plugin de sauvegarde à choisir, pas de clés de gestion à distance sur votre site, et pas de mises à jour du cœur, des thèmes, des plugins ou de PHP à exécuter. Les pages sont publiées sous forme de fichiers statiques à partir d'un réseau mondial, et maintenir la plateforme sécurisée est notre travail. Pour voir votre propre entreprise y figurer en premier, essayez Mondovo gratuitement : collez votre adresse actuelle et il crée trois designs à partir de vos propres pages.
Quelles sont les alternatives ?
Si vous préférez ne pas avoir à gérer toutes ces clés vous-même, il existe trois voies raisonnables :
- Hébergement WordPress géré. Vous gardez WordPress et l'hébergeur prend en charge les mises à jour, la surveillance et le nettoyage des logiciels malveillants, mais vous choisissez toujours vos propres plugins, donc le risque lié aux add-ons demeure.
- Un constructeur de site tout-en-un. Une seule entreprise gère la plateforme, donc beaucoup moins d'add-ons tiers.
- Une plateforme qui publie des pages finies. Votre site est diffusé sous forme de pages prêtes à l'emploi plutôt que de logiciels s'exécutant sur un serveur, ce qui laisse beaucoup moins de choses à manipuler. C'est la voie que prend Mondovo.
Pourquoi un site Mondovo n'a pas de clés de rechange qui traînent
Les sites Mondovo sont publiés sous forme de pages finies et servis à partir d'un réseau mondial. Il n'y a pas de plugins à installer, pas de PHP et pas de clés de contrôle à distance sur votre site. Et il n'y a pas de plugin de sauvegarde à gérer, car il n'y a pas de sauvegardes à gérer en premier lieu. Maintenir la plateforme sécurisée est notre travail, pas le vôtre.
Les formulaires avec une boîte de réception pour les demandes, les réservations, une boutique en ligne, les contacts et les e-mails sont intégrés à Mondovo. Une seule entreprise, pas vingt. Mondovo est plus récent que WordPress et n'a pas de répertoire de plugins, alors vérifiez que tout ce qui est spécifique dont vous dépendez est intégré.
Cela ne rend aucun site web "inviolable". Rien en ligne ne l'est, et vous devriez toujours utiliser un mot de passe fort pour votre compte. Mais cela élimine toute la catégorie de risque dont il est question dans cet incident.
La migration est plus simple que la plupart des gens ne le pensent. Collez votre adresse et Mondovo importe vos pages publiques, articles de blog et images : vos mots et la structure du site, pas les fichiers de plugin. Vous voyez le plan avant même que le design ne soit créé, puis vous choisissez parmi trois nouveaux designs construits autour de votre propre contenu. Chaque ancienne adresse de page, y compris les liens de style WordPress, est redirigée (301) vers la page la plus proche, et tout ce qui ne correspond pas exactement est signalé pour que vous puissiez le vérifier.
Les formulaires, les réservations et les paiements sont configurés à nouveau sur Mondovo plutôt que copiés à partir d'anciens plugins, et l'historique des commandes d'une boutique n'est pas transféré. La page de migration WordPress explique exactement ce qui est transféré. La création est gratuite, et la mise en ligne coûte 20 $ par mois sur Pro, avec hébergement et SSL inclus.
Migrer mon site WordPress vers Mondovo → ou commencer la création gratuitement.
Détails de TeamUpdraft, Patchstack et Nethemba tels que rapportés le 22 octobre 2026. Consultez la page d'incident de sécurité de TeamUpdraft pour les mises à jour.
Questions fréquemment posées
UpdraftPlus est-il toujours sûr à utiliser ?
TeamUpdraft a publié une mise à jour qui coupe les anciennes connexions. Si vous l'utilisez, mettez à jour vers la dernière version et supprimez la clé de connexion UpdraftCentral des paramètres du plugin, en vous connectant directement au site.
Je n'utilise que le plugin gratuit UpdraftPlus. Suis-je concerné ?
Si vous n'avez jamais créé de compte chez TeamUpdraft, l'entreprise indique que vous n'avez qu'à maintenir le plugin à jour. Si vous payez pour Premium ou si votre site était connecté à UpdraftCentral, vérifiez votre site aujourd'hui.
Comment repérer la porte dérobée sur mon site ?
Recherchez des plugins que personne ne se souvient avoir installés, souvent avec des noms ternes et utiles, et des comptes utilisateurs que vous ne reconnaissez pas. Vérifiez les Éditeurs ainsi que les administrateurs, car certaines versions créent un compte Éditeur avec des pouvoirs supplémentaires cachés.
Quatre millions de sites ont-ils été piratés ?
Non. Quatre millions, c'est le nombre de sites qui utilisent UpdraftPlus. Seuls les sites connectés à la version cloud d'UpdraftCentral ont été directement exposés, et personne n'a publié le nombre de sites ayant réellement reçu une porte dérobée.
Cela aurait-il affecté un site Mondovo ?
Non. Les sites Mondovo n'ont pas de plugins et aucune clé de gestion à distance stockée dessus, ce sur quoi cette attaque reposait.
Existe-t-il une plateforme de site web qui n'a pas besoin de mises à jour de sécurité ?
Aucun site web n'est sans risque, mais sur certaines plateformes, les mises à jour ne sont pas de votre ressort. Sur Mondovo, il n'y a pas de noyau, de thème, de plugin ou de PHP à mettre à jour, ni de sauvegardes à gérer. Les pages sont des fichiers statiques d'un réseau mondial, et la sécurité de la plateforme est de notre responsabilité.